دستگاه OPNsense یا pfSense خود را به یک فایروال نسل بعدی کامل تبدیل کنید.
Zedmos Console یک افزونه OPNsense و یک بسته pfSense است — همان موتور روی هر دو پلتفرم. بازرسی، سیاست، هویت و لاگگیری همه به صورت محلی، روی سیلیکونی که شما کنترل میکنید اجرا میشوند. بدون وابستگی به ابر، بدون خروج تلهمتری، بدون سطح داده خارجی.
همهچیز روی دستگاه میماند
استقرار Console عمداً ساده است: یک دستگاه موتور، انبار سیاست، انبار رویداد و رابط مدیریت را میزبانی میکند. بدون هماهنگساز، بدون ابر اشتراکی، بدون پوشش بینسایتی.
از نقشه جهانی تا یک فایروال — کنترل مرکزی برای هر سایت
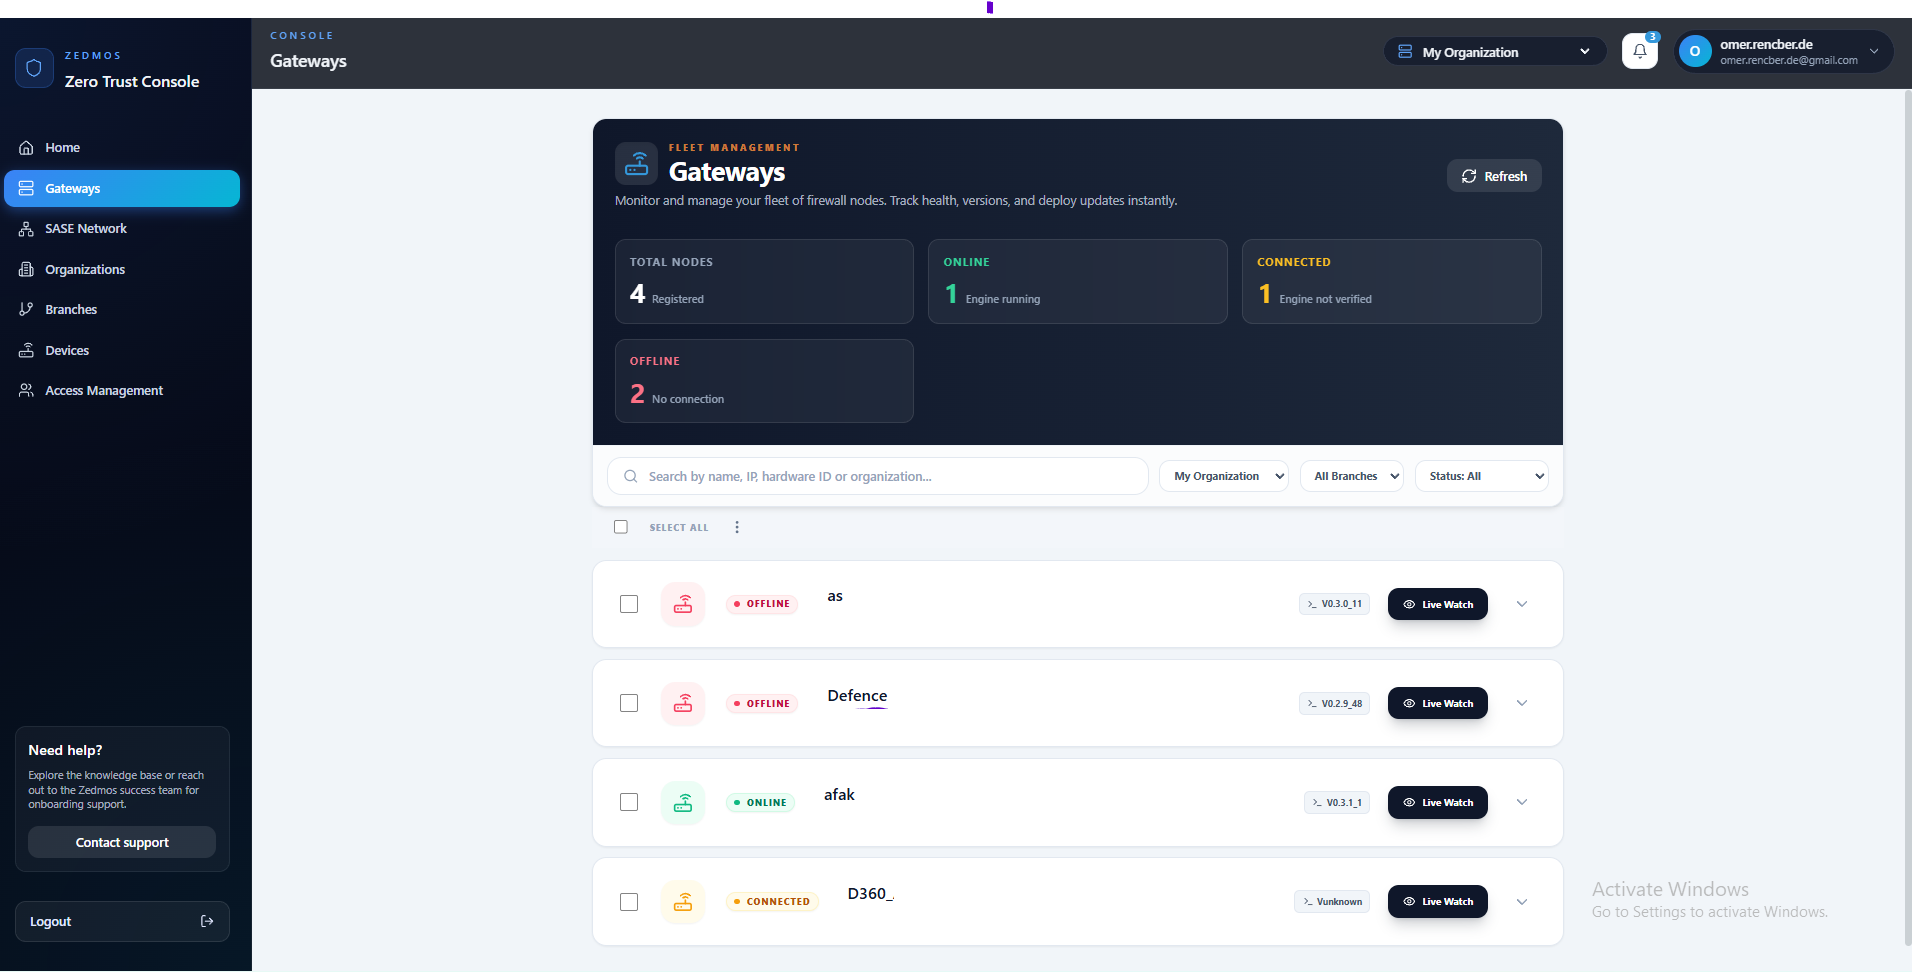
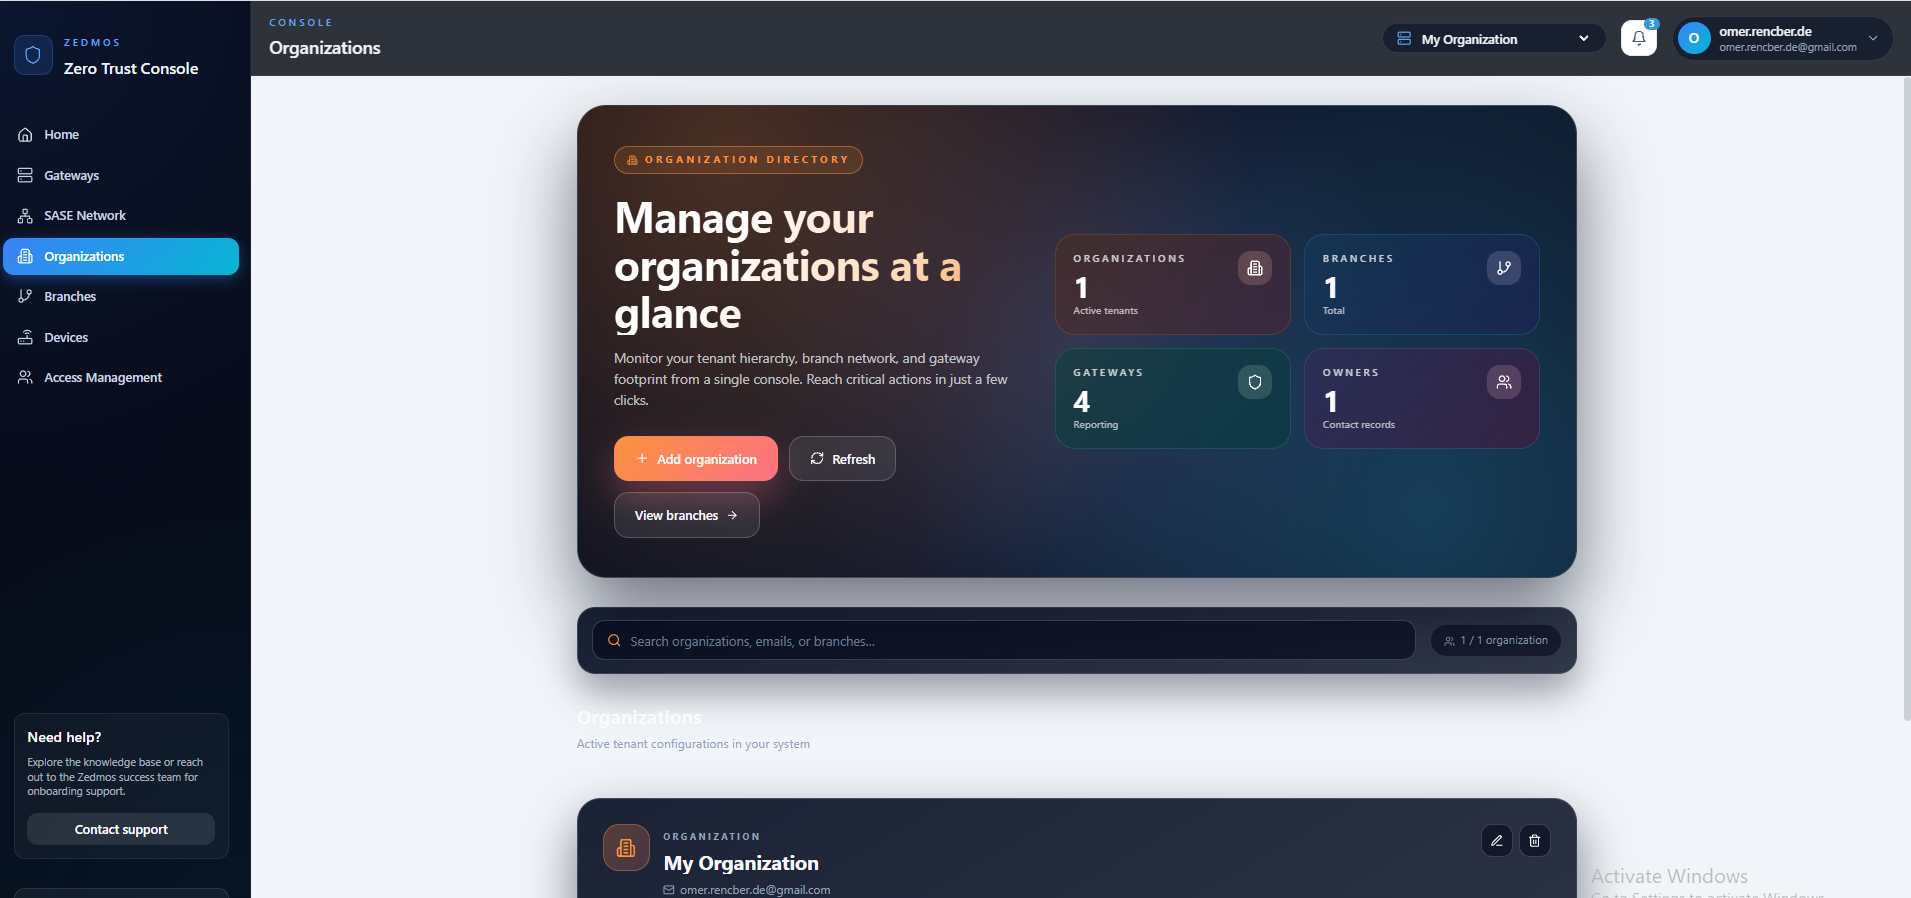
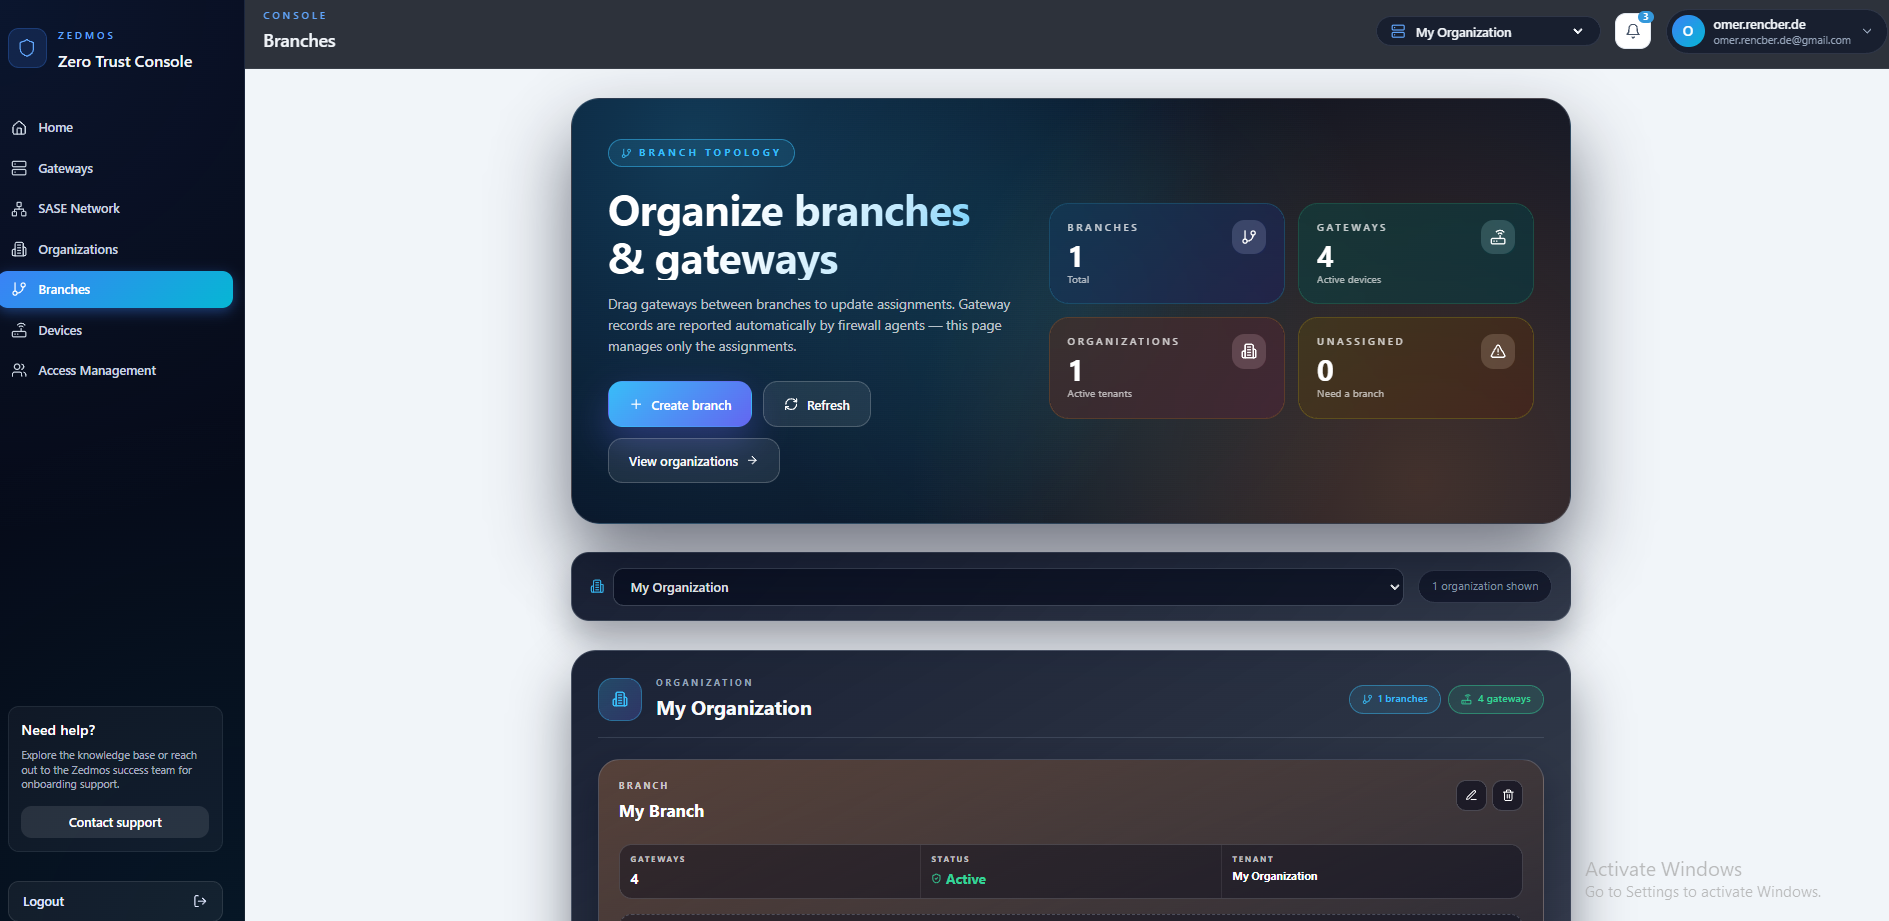
مروری بر Zedmos Zero Trust Console: چگونه یک ناوگان چندسایتی از یک پنجره پایش، سازماندهی و اداره میشود.
هر شعبه روی یک نقشه
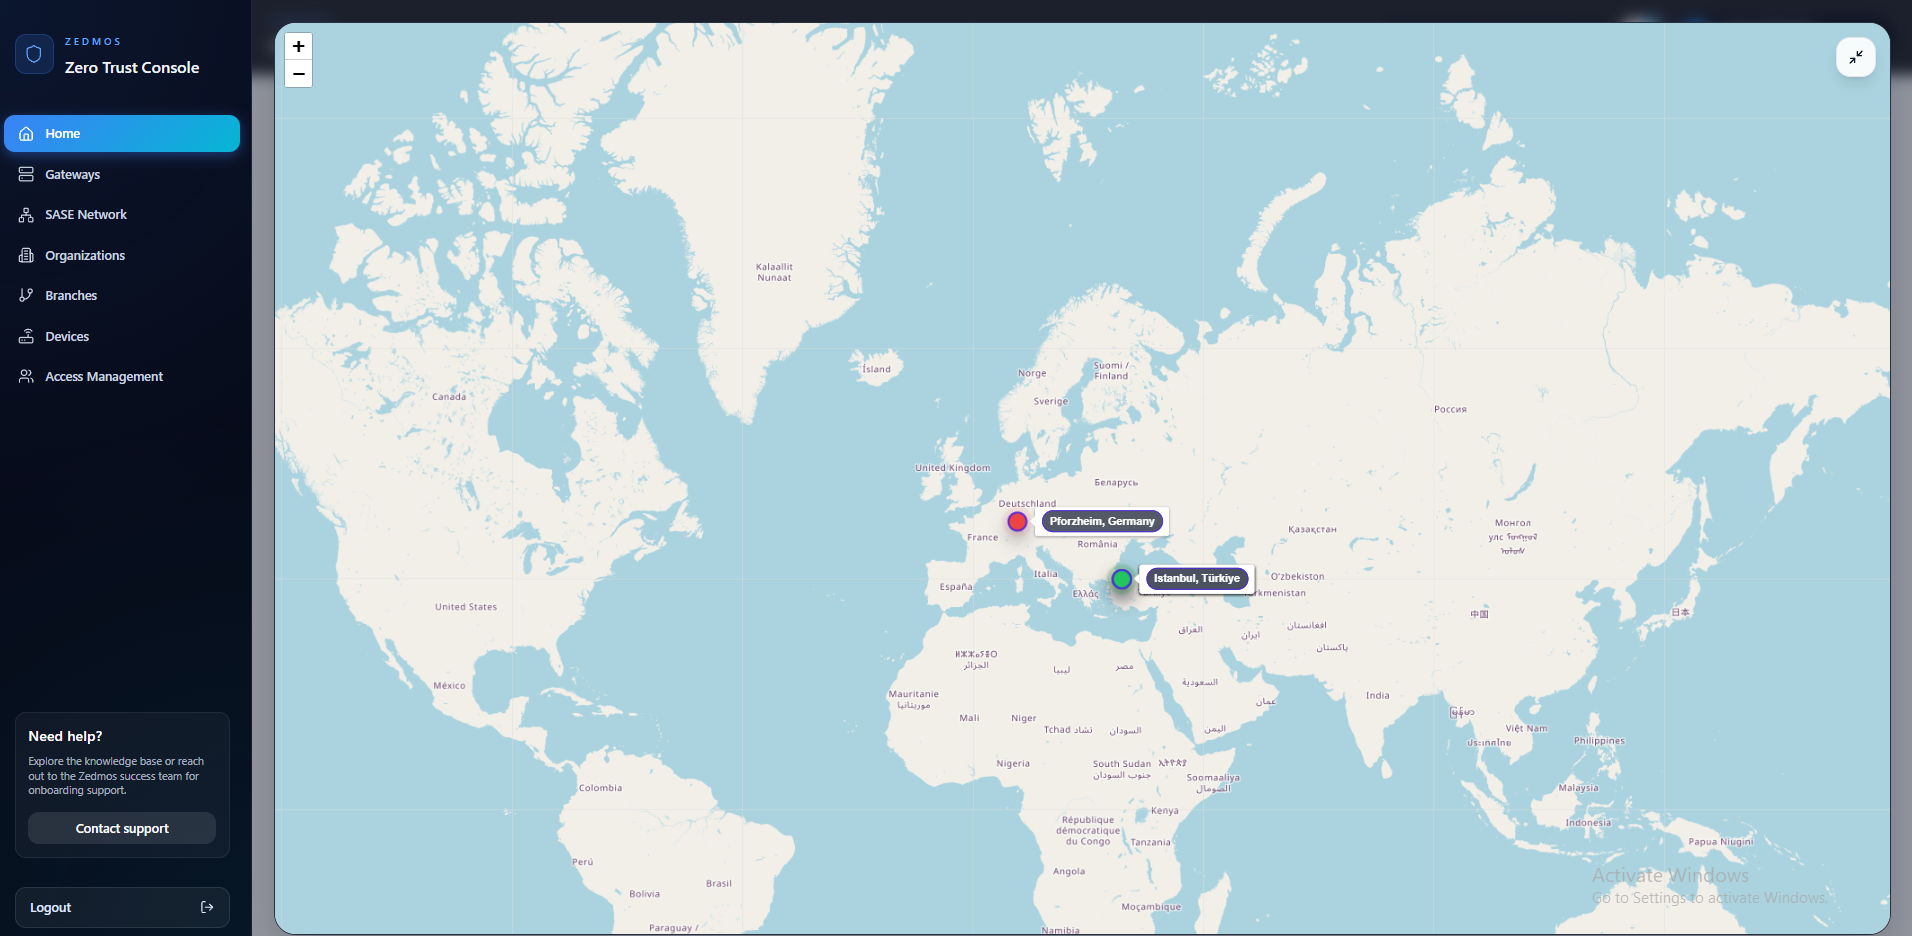
Zero Trust Console روی یک نقشه جهانی زنده باز میشود: هر سایت یک پین است، هر پین سلامت فعلی شعبه و گیتوی را بازتاب میدهد.
پنج گام از اعتبارسنجی پلتفرم تا اجرای زنده
یک توالی پذیرش هدایتشده. هر گام برگشتپذیر است و دستگاه را در وضعیت شناختهشده و سالم میگذارد.
یک روال پیشپرواز رابط هدف را از نظر قابلیت مسیر سریع، پشتیبانی چندصفی و بلوغ درایور بررسی میکند. ترکیبهای پشتیبانینشده پیش از نصب هر چیزی دلیل روشن و مسیر جایگزین را نشان میدهند.
- بررسی خودکار سازگاری سختافزار
- اعتبارسنجی درایور و ماژول کرنل
- راهنمای اصلاحی روشن وقتی به مسیر جایگزین نیاز است
Zedmos به صورت افزونه OPNsense و بسته pfSense عرضه میشود. هر یک موتور، سطح لاگ، سطح کنترل و رابط مدیریت را به صورت یک واحد اضافه میکند. نصب بدون مراقبت و کاملاً برگشتپذیر است.
- بسته امضاشده، ساخت بازتولیدپذیر
- موتور یکپارچه · سطح لاگ · سوکت کنترل · رابط
- حذف تمیز با حفظ وضعیت
با وضعیت مانیتور شروع کنید تا بدون هیچ ریسکی خط پایه ترافیک بسازید. برای اجرای درونخط به bridge، یا برای هدایت سیاستمحور به routed ارتقا دهید. ارتقا یک تنظیم واحد است — بدون پیکربندی مجدد.
- Monitor · مشاهده با صفر تغییر بسته
- Bridge · اجرای درونخط شفاف در لایه 2
- Routed · هدایت سیاستمحور در لایه 3
سیاستها در رابط مدیریت نوشته میشوند — ویرایشگری ساختیافته با اعتبارسنجی، مقایسه و نسخهبندی. هر تغییر مرحلهبندی، بازبینی و به صورت تعویض اتمی نسل با صفر اتلاف بسته اعمال میشود.
- تطبیق بر اساس برنامه، دسته، SNI، کاربر، دستگاه، IP، جغرافیا یا اثر انگشت TLS
- شانزده فعل اقدام از فقطمشاهده تا تشدید
- نسلهای اعتبارسنجیشده، اعمال اتمی، بازگشت با یک کلیک
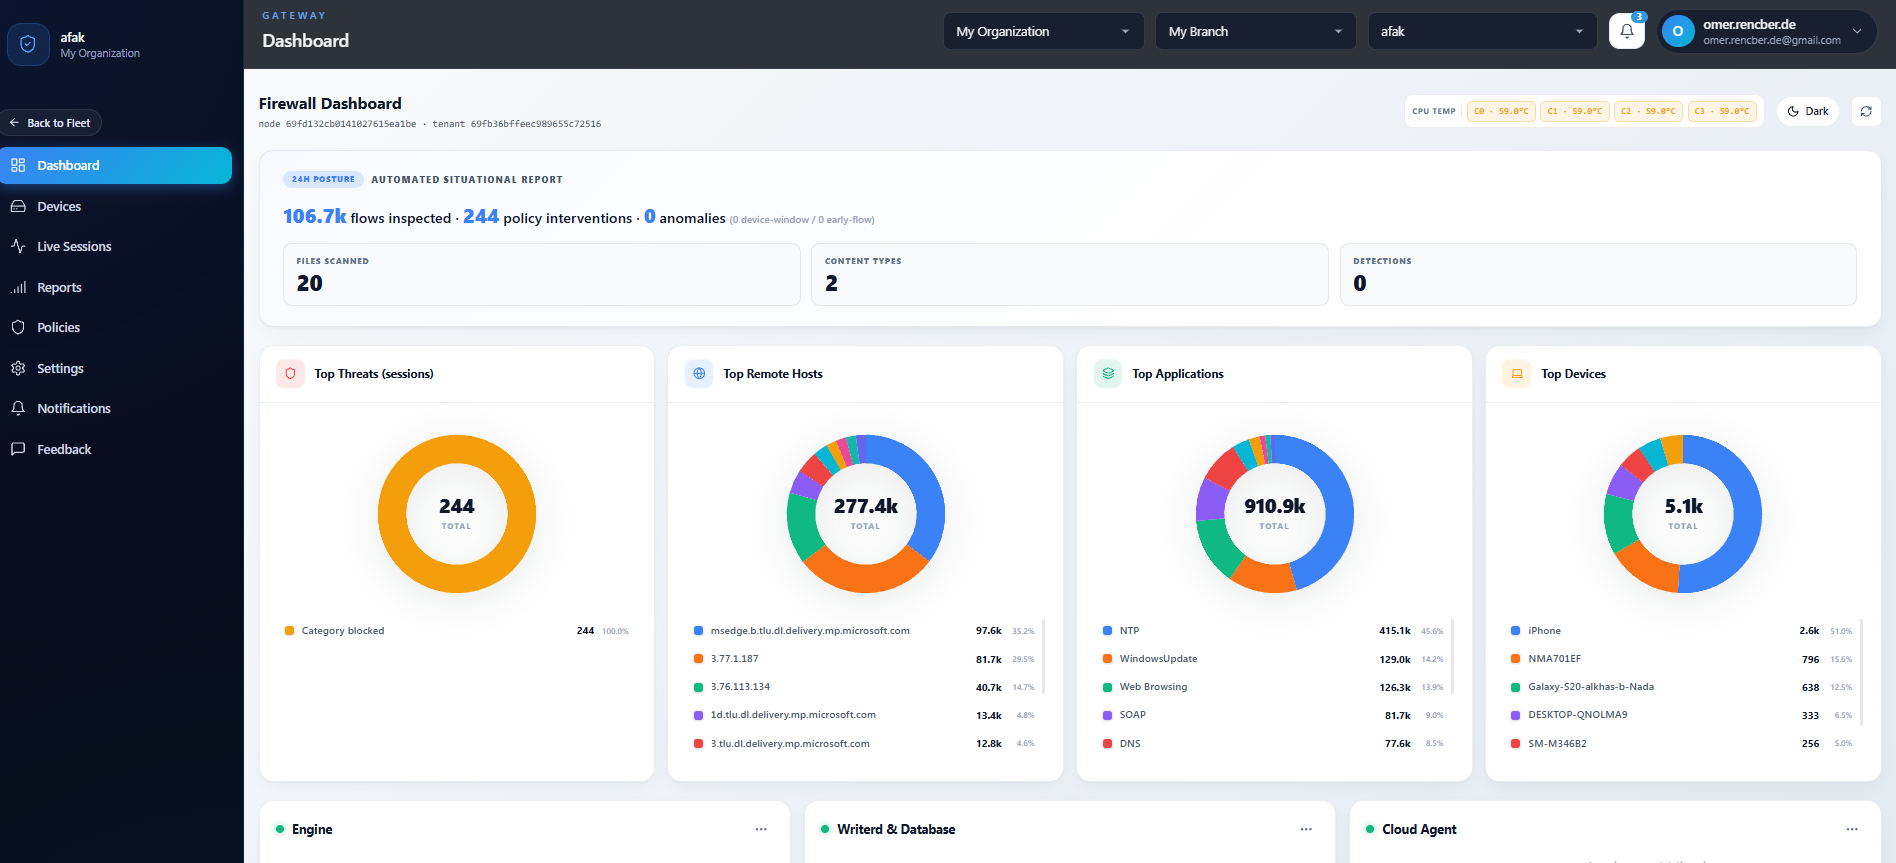
رابط مدیریت روی خود دستگاه اجرا میشود. ترافیک زنده، رویدادها، اطلاعات تهدید، SLA و فهرست دستگاهها همه همینجا نمایان میشوند. بدون تماس با خانه، بدون کنسول خارجی، بدون تلهمتری که از محیط خارج شود.
- داشبورد زنده جریان و رویداد
- نماهای اطلاعات تهدید و فهرست دستگاهها
- صادرات ساختیافته به SIEM محلی دلخواه شما