Transformez votre boîtier OPNsense ou pfSense en pare-feu nouvelle génération complet.
Zedmos Console est une extension OPNsense et un paquet pfSense — le même moteur sur les deux plateformes. Inspection, politique, identité et journalisation s'exécutent localement, sur du silicium que vous contrôlez. Aucune dépendance au cloud, aucune sortie de télémétrie, aucun plan de données externe.
Tout reste sur le boîtier
Le déploiement de la console est délibérément simple : un boîtier héberge le moteur, le magasin de politiques, le magasin d'événements et l'interface d'administration. Pas d'orchestrateur, pas de cloud partagé, pas d'overlay entre sites.
De la carte du monde à un seul pare-feu — un contrôle central pour chaque site
Une visite de la Zedmos Zero Trust Console : comment une flotte multi-sites est surveillée, organisée et exploitée depuis une seule vitre.
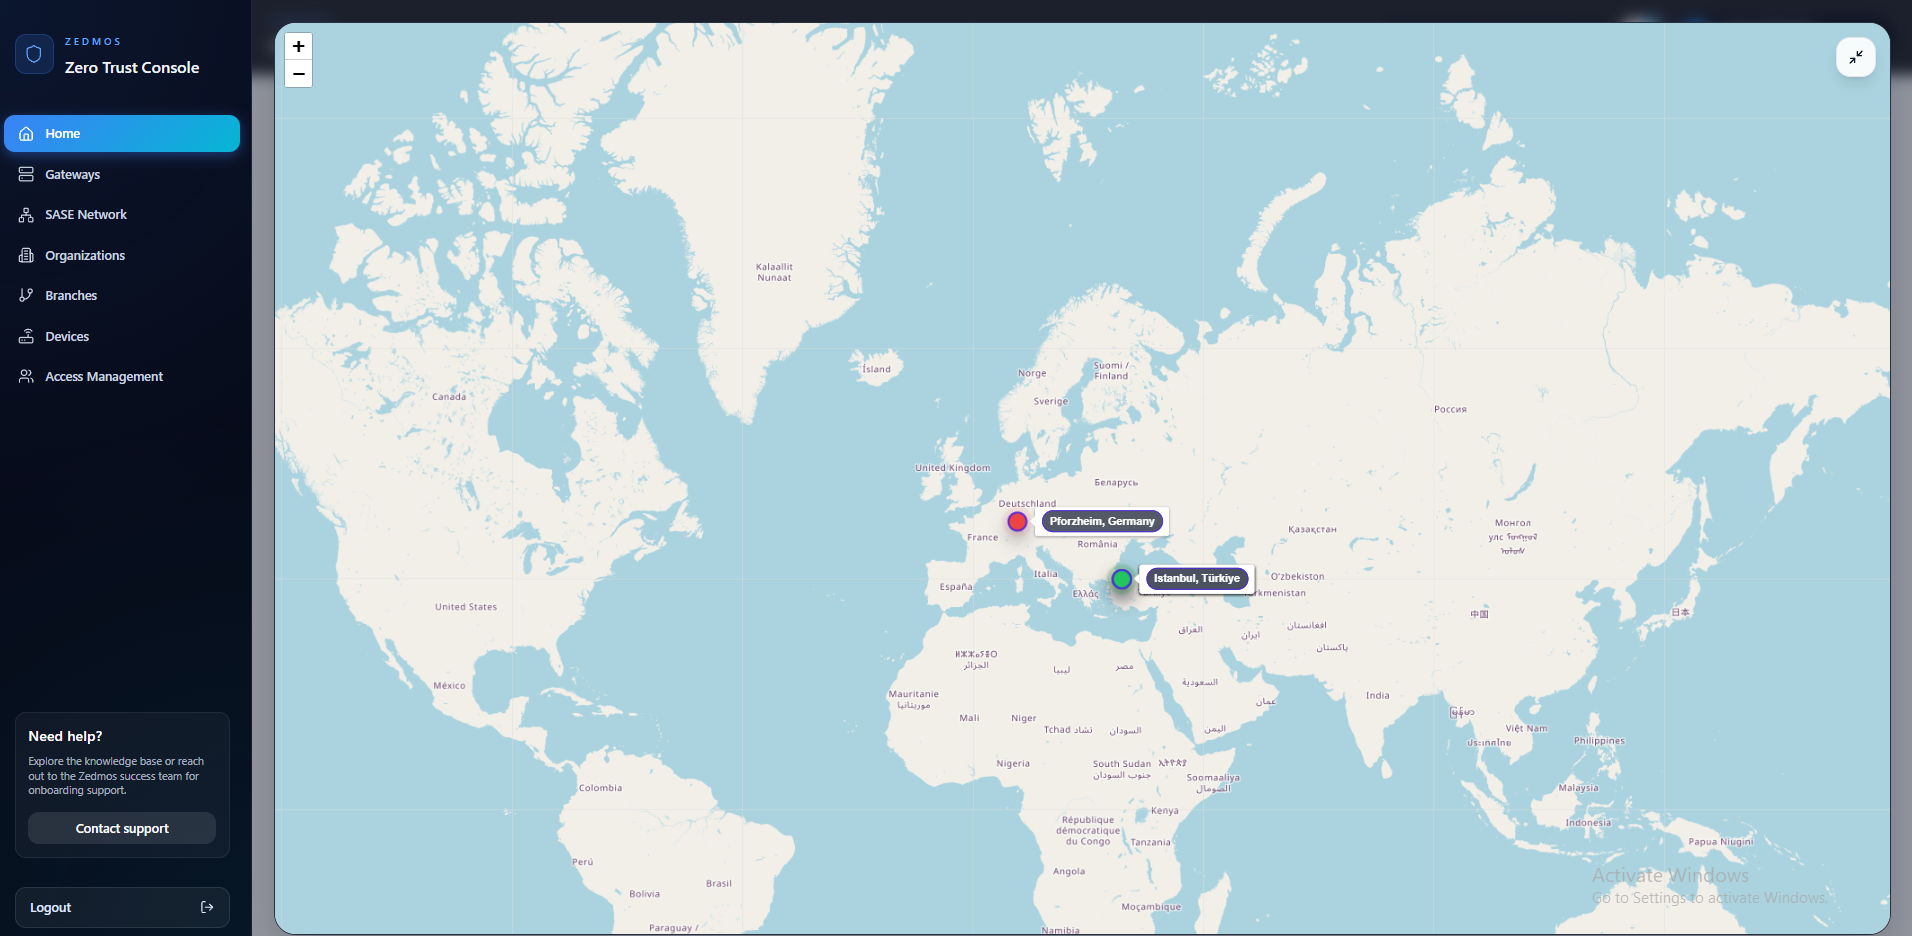
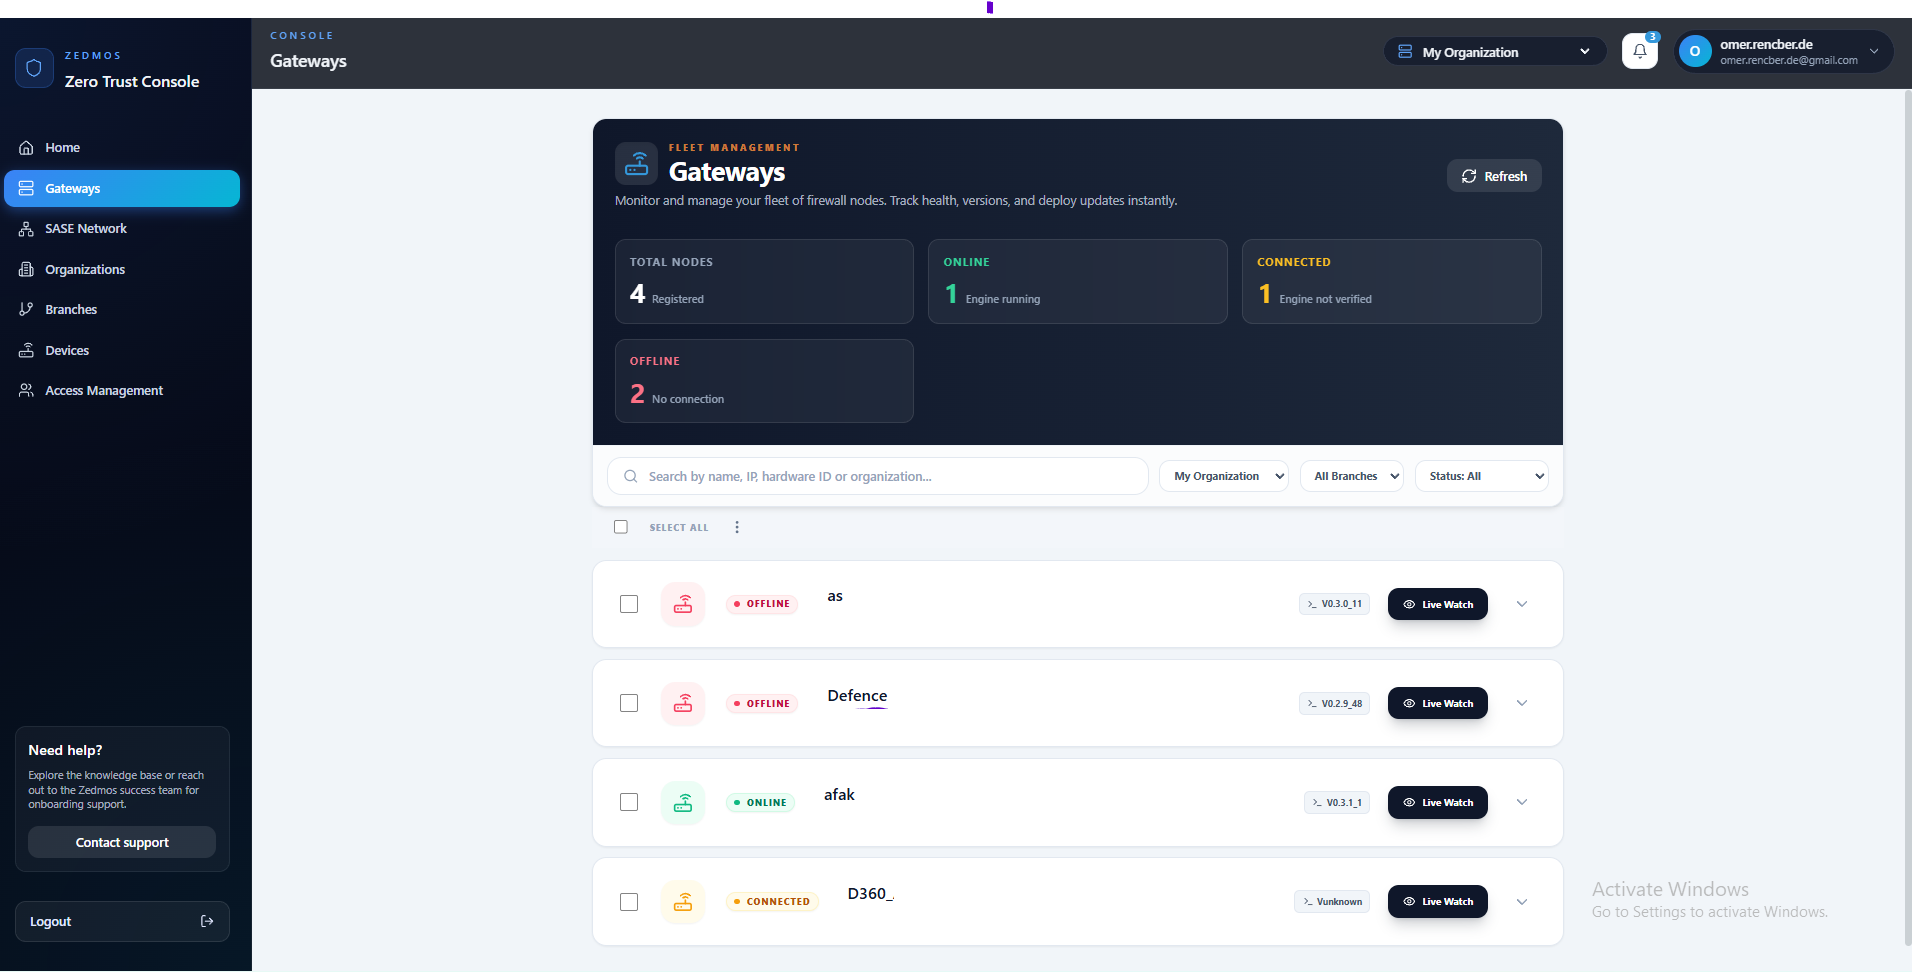
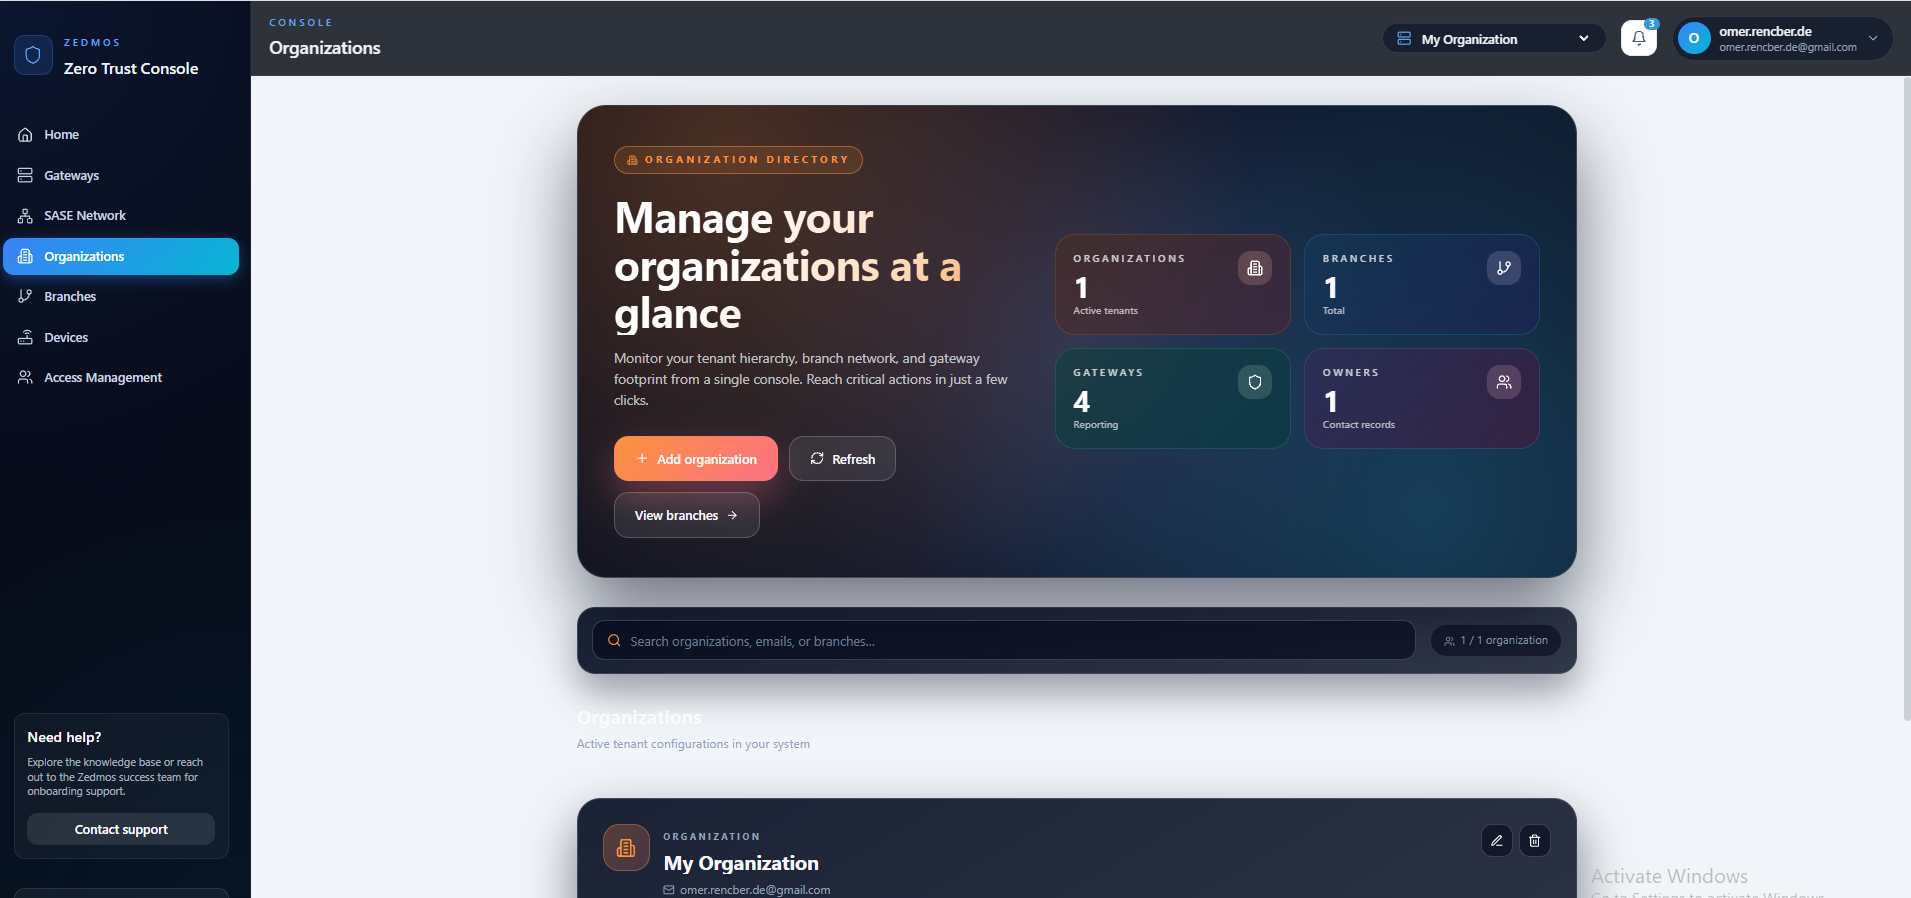
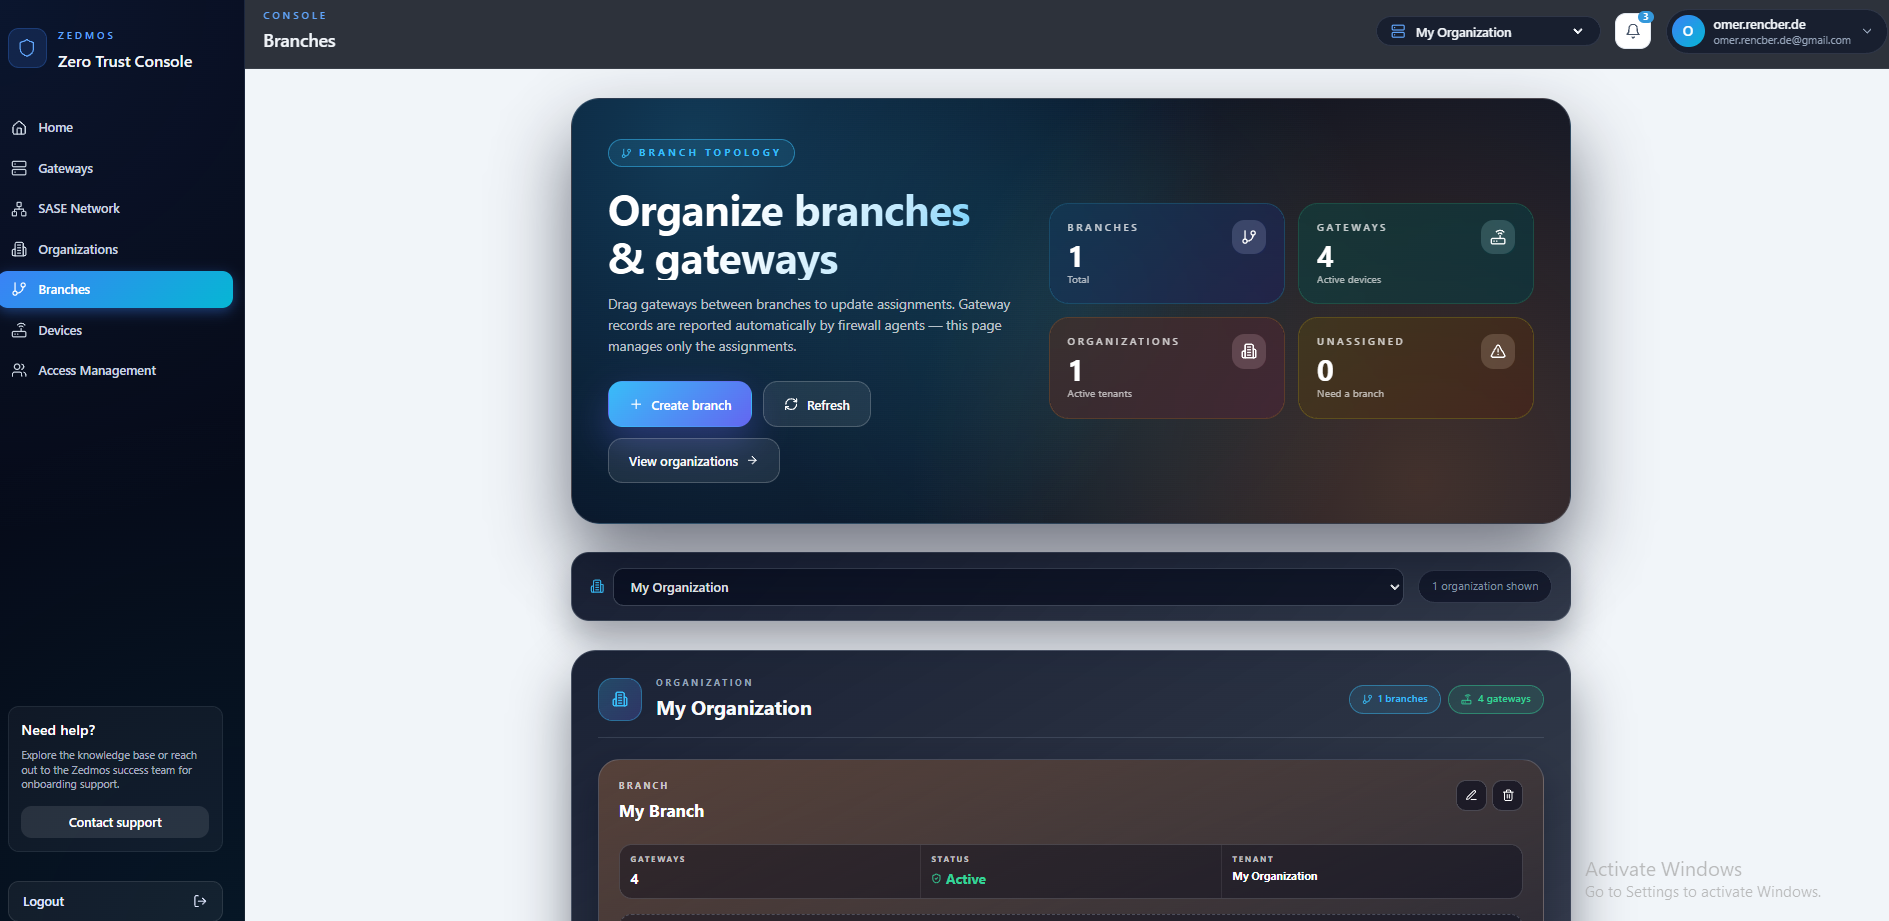
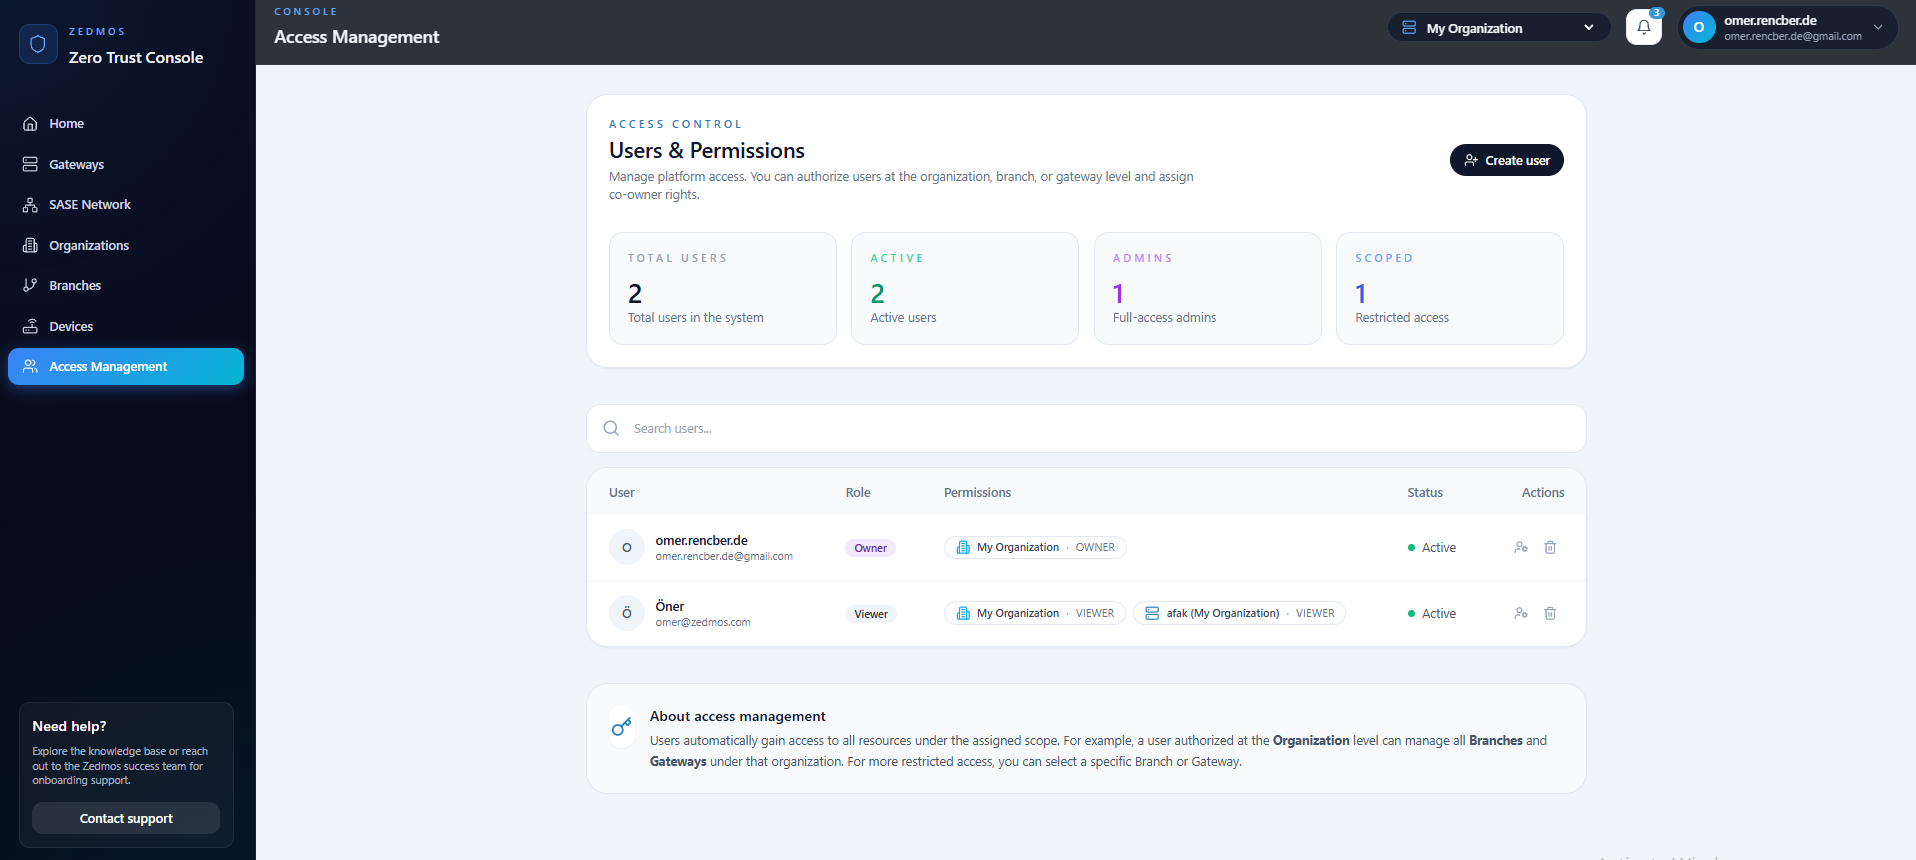
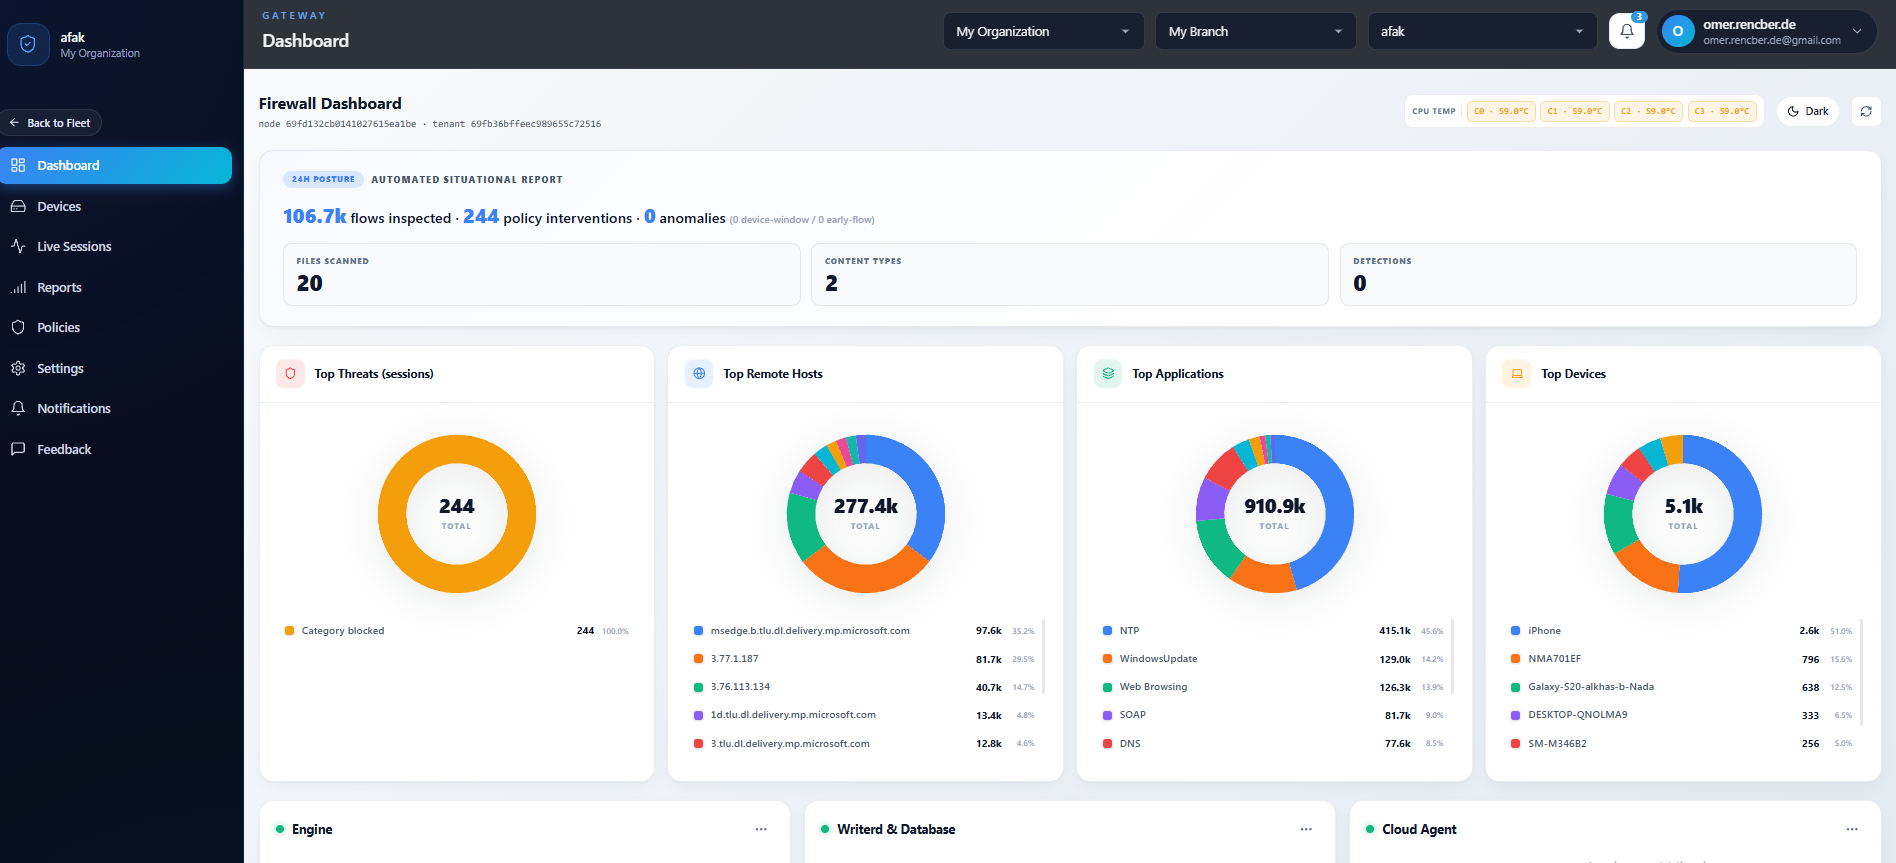
Chaque agence sur une seule carte
La Zero Trust Console s'ouvre sur une carte du monde en direct : chaque site est une épingle, et chaque épingle reflète la santé actuelle de l'agence et de sa passerelle.
Cinq étapes de la validation de la plateforme à l'application en production
Une séquence d'adoption guidée. Chaque étape est réversible et laisse le boîtier dans un état sain connu.
Une routine de préparation examine l'interface visée pour vérifier l'aptitude au chemin rapide, la prise en charge multi-files et la maturité du pilote. Les combinaisons non prises en charge donnent un motif clair et une voie de repli avant toute installation.
- Contrôle automatique de compatibilité matérielle
- Validation des pilotes et des modules noyau
- Des consignes de correction claires quand un repli est nécessaire
Zedmos est livré en extension OPNsense et en paquet pfSense. L'un comme l'autre ajoute le moteur, le plan de journalisation, le plan de contrôle et l'interface d'administration d'un seul bloc. L'installation est sans surveillance et entièrement réversible.
- Paquet signé, construction reproductible
- Moteur intégré · plan de journalisation · socket de contrôle · interface
- Désinstallation propre avec conservation de l'état
Commencez en posture d'observation pour établir une référence de trafic sans aucun risque. Passez en pont pour une application en ligne, ou en routé pour un aiguillage par politique. Le passage est un simple réglage — aucune reconfiguration.
- Observation · observation sans aucune modification des paquets
- Pont · application en ligne transparente au niveau 2
- Routé · aiguillage par politique au niveau 3
Les politiques s'écrivent dans l'interface d'administration — un éditeur structuré avec validation, comparaison et versionnage. Chaque changement est préparé, relu, puis appliqué par une bascule de génération atomique, sans perte de paquets.
- Correspondance par application, catégorie, SNI, utilisateur, appareil, IP, géographie ou empreinte TLS
- Seize verbes d'action, de la simple observation à l'escalade
- Générations validées, application atomique, retour arrière en un clic
L'interface d'administration tourne sur le boîtier lui-même. Trafic en direct, événements, renseignement sur les menaces, SLA et inventaire des appareils apparaissent ici. Pas d'appel vers l'extérieur, pas de console externe, aucune télémétrie ne quitte le périmètre.
- Tableau de bord des flux et des événements en direct
- Vues renseignement sur les menaces et inventaire des appareils
- Export structuré vers le SIEM sur site de votre choix