Convierta su equipo OPNsense o pfSense en un cortafuegos de nueva generación completo.
Zedmos Console es un complemento de OPNsense y un paquete de pfSense: el mismo motor en ambas plataformas. La inspección, las políticas, la identidad y el registro se ejecutan localmente, sobre silicio que usted controla. Sin dependencia de la nube, sin salida de telemetría, sin plano de datos externo.
Todo se queda en el equipo
El despliegue de la consola es deliberadamente sencillo: un equipo aloja el motor, el almacén de políticas, el almacén de eventos y la interfaz de administración. Sin orquestador, sin nube compartida, sin superposición entre sedes.
Del mapamundi a un solo cortafuegos: control central para todas las sedes
Un recorrido por la Zero Trust Console de Zedmos: cómo se vigila, se organiza y se opera una flota multisede desde un único panel.
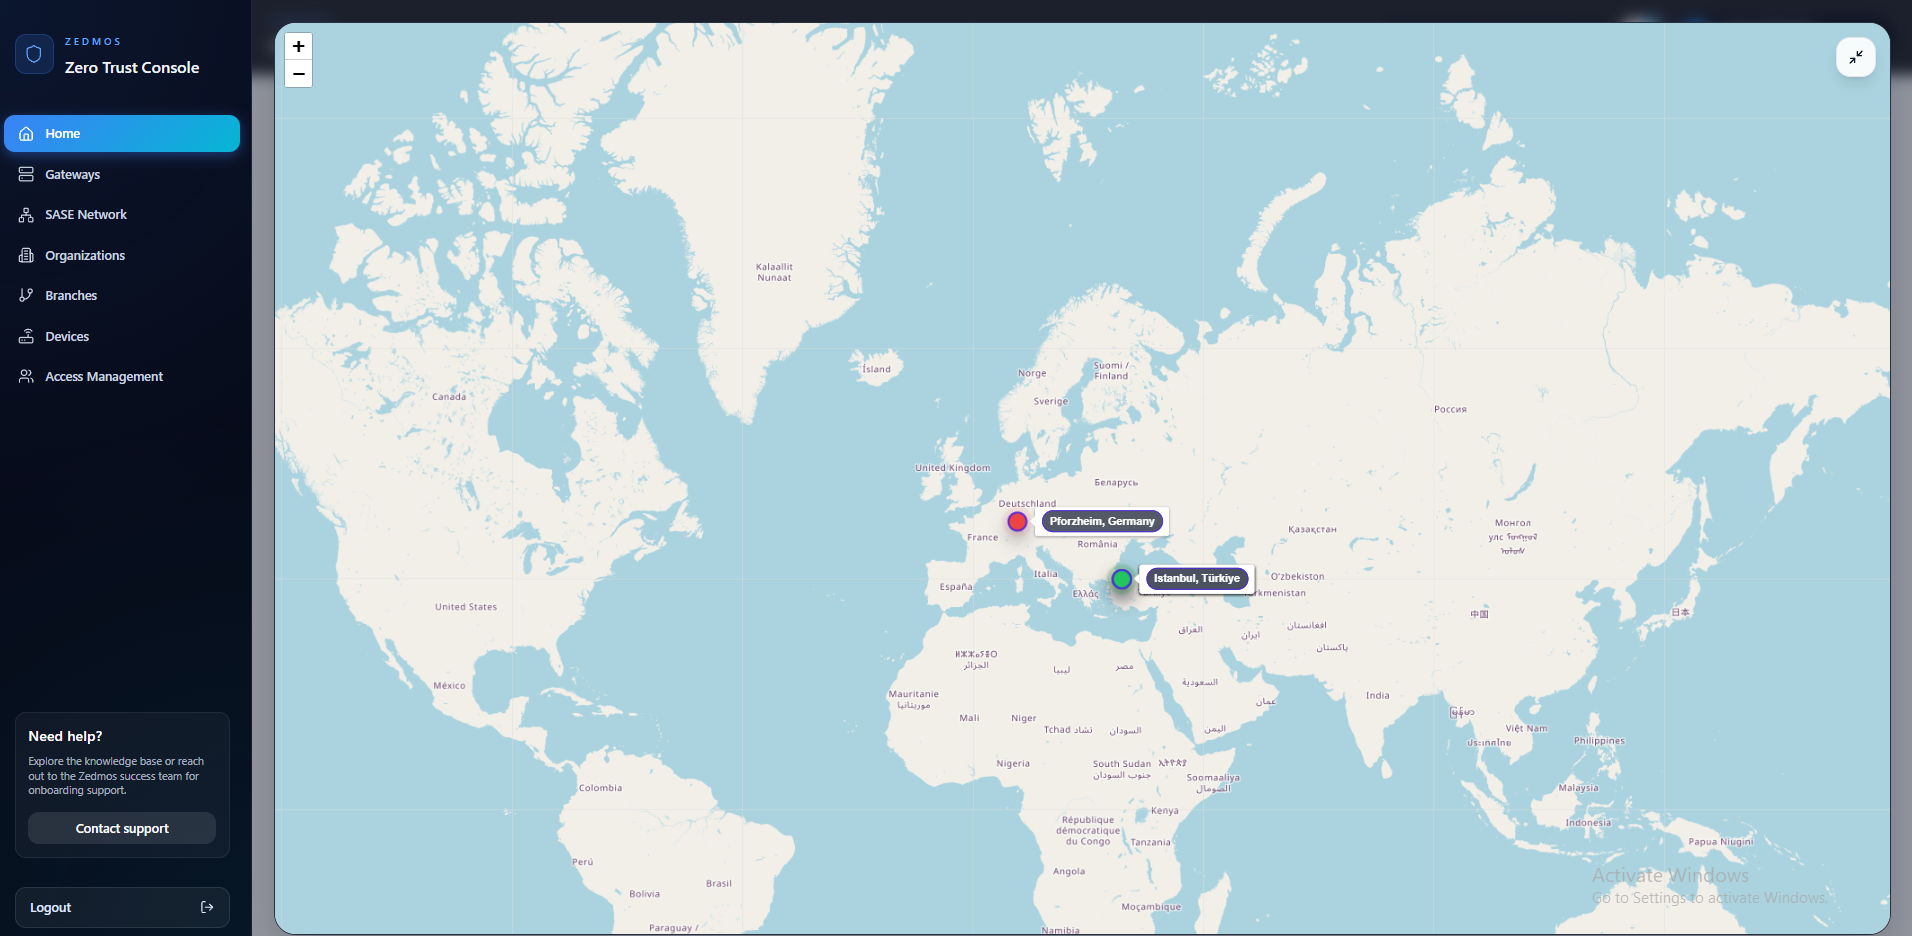
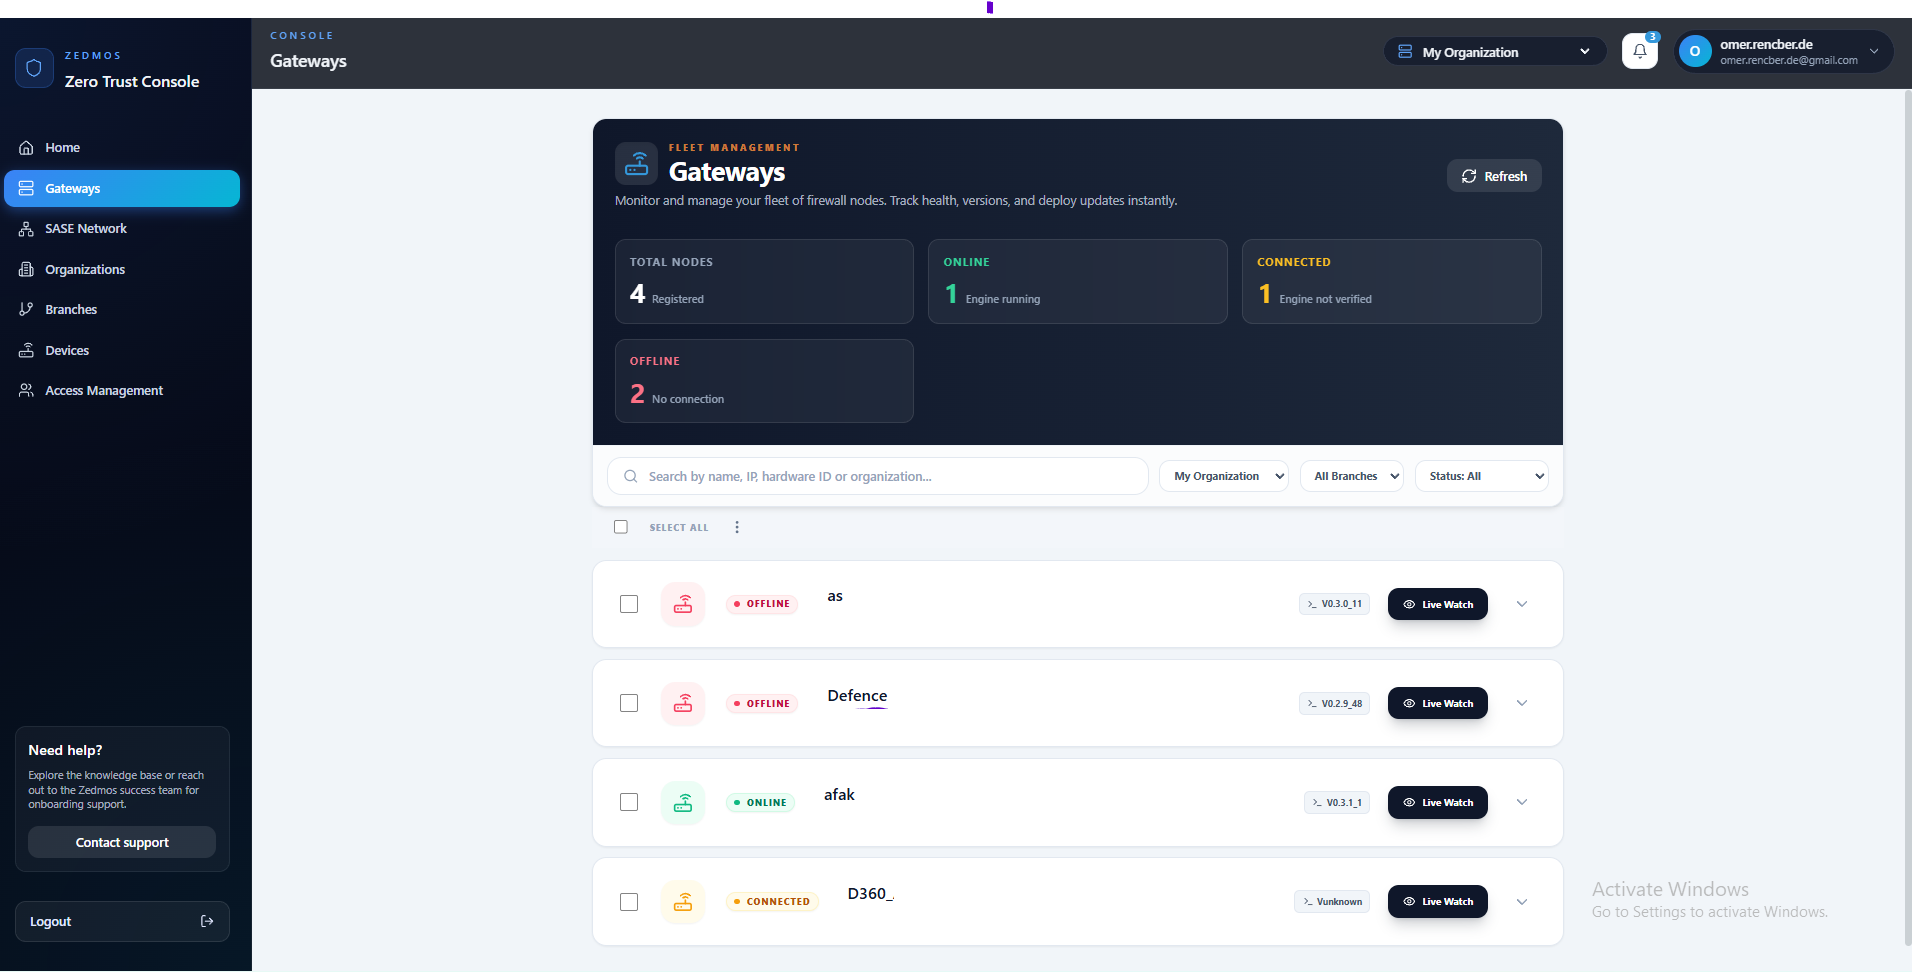
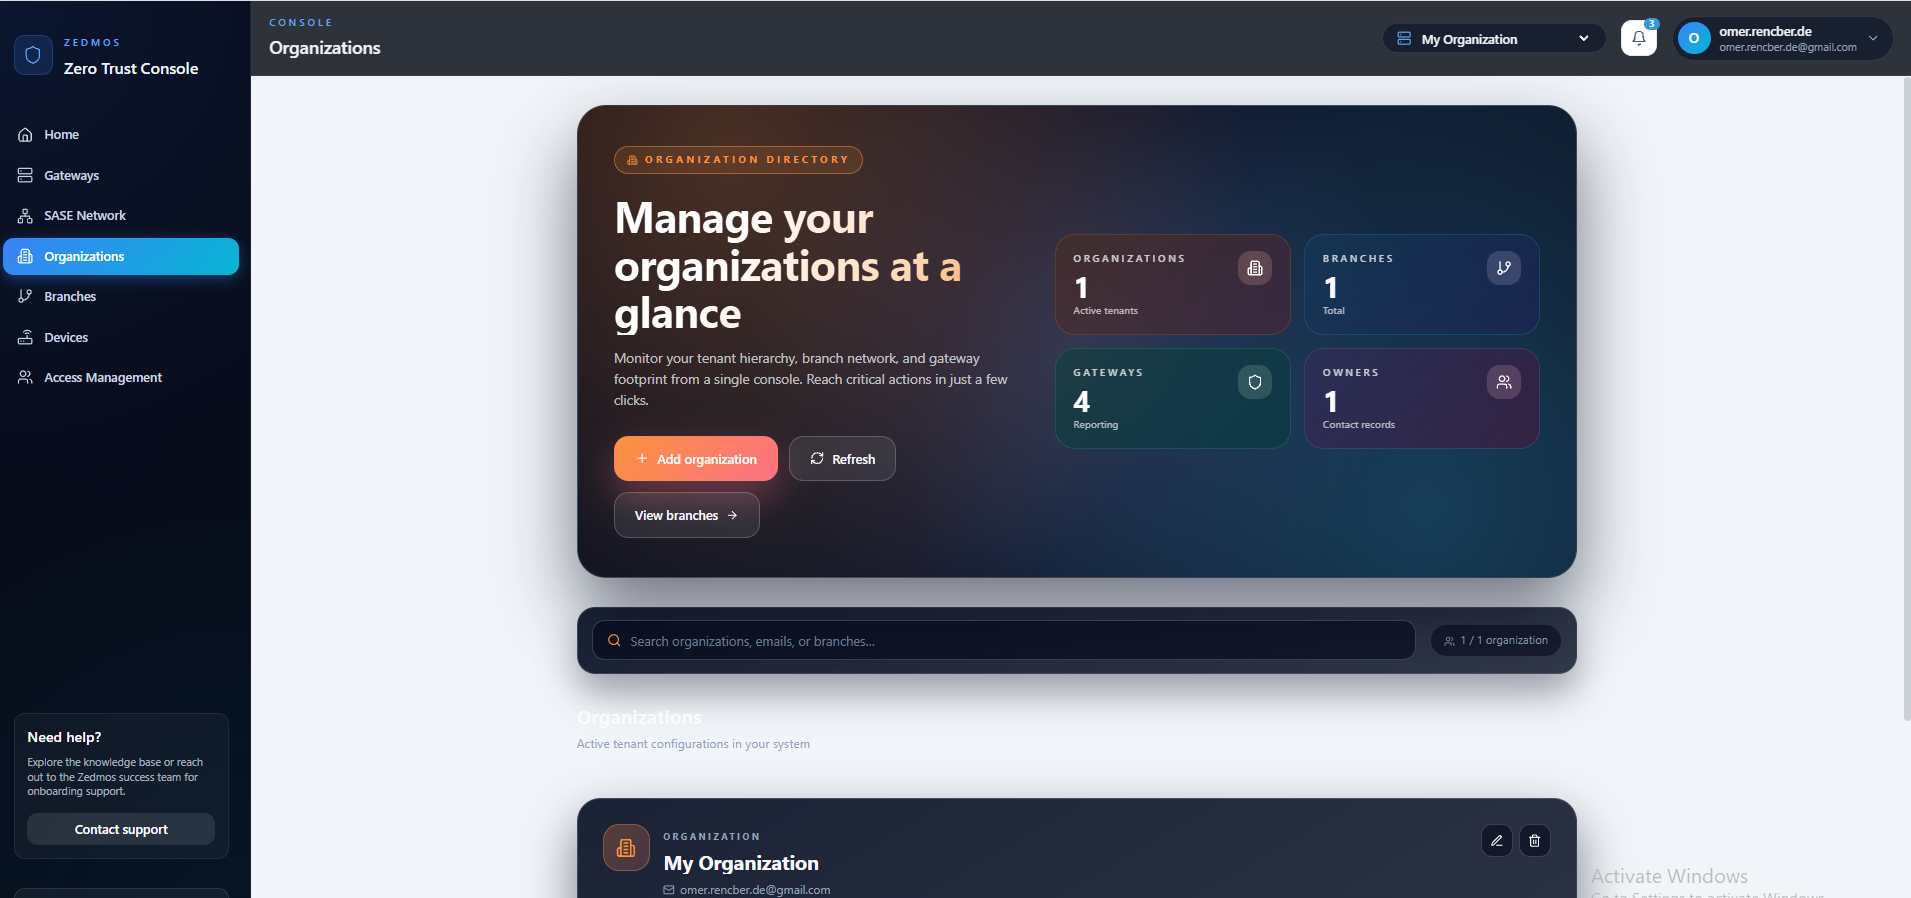
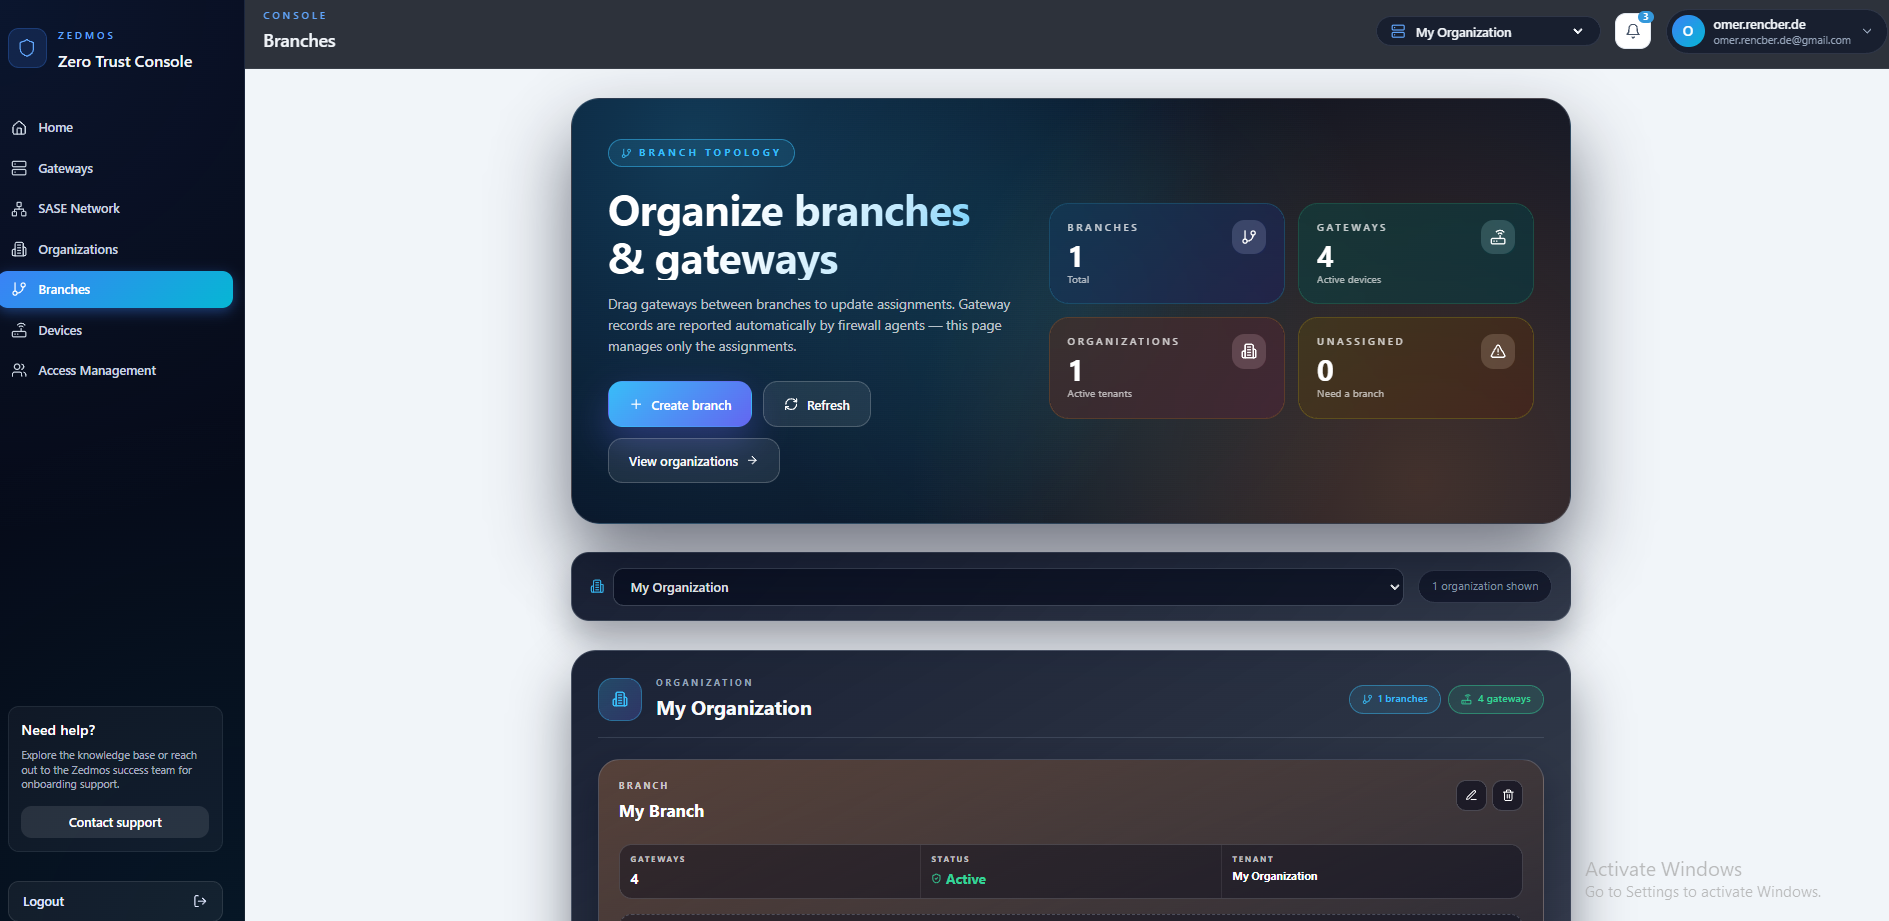
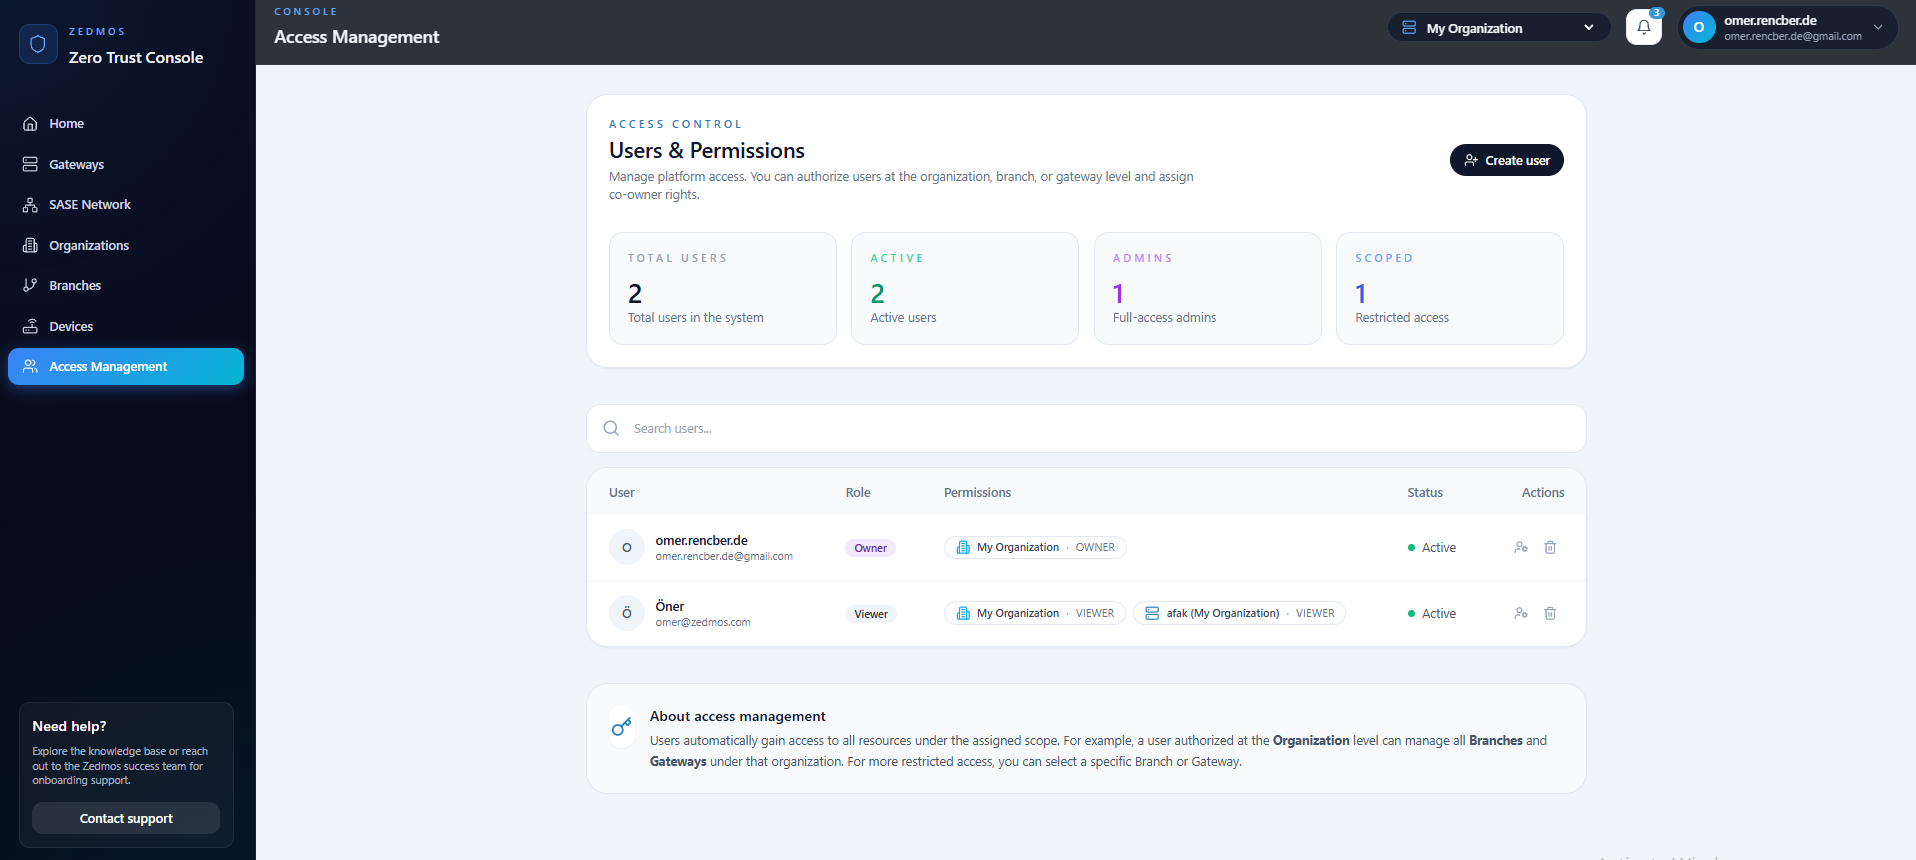
Cada sucursal en un solo mapa
La Zero Trust Console se abre sobre un mapamundi en directo: cada sede es una chincheta y cada chincheta refleja el estado actual de la sucursal y de sus pasarelas.
Cinco pasos de la validación de la plataforma a la aplicación en producción
Una secuencia de adopción guiada. Cada paso es reversible y deja el equipo en un estado conocido y correcto.
Una rutina previa inspecciona la interfaz de destino en busca de capacidad de vía rápida, soporte multicola y madurez del controlador. Las combinaciones no soportadas muestran un motivo claro y una alternativa antes de instalar nada.
- Comprobación automática de compatibilidad del hardware
- Validación del controlador y del módulo del núcleo
- Indicaciones claras de solución cuando hace falta una alternativa
Zedmos se distribuye como complemento de OPNsense y como paquete de pfSense. Cualquiera de los dos añade el motor, el plano de registro, el plano de control y la interfaz de administración como una sola unidad. La instalación es desatendida y completamente reversible.
- Paquete firmado, compilación reproducible
- Motor integrado · plano de registro · socket de control · interfaz
- Desinstalación limpia conservando el estado
Empiece en postura de observación para construir una línea base de tráfico sin riesgo alguno. Pase a puente para aplicar políticas en línea, o a enrutado para dirigir por política. El cambio es un solo ajuste: sin reconfigurar.
- Observación · sin modificar ningún paquete
- Puente · aplicación transparente en línea, en capa 2
- Enrutado · dirección por política en capa 3
Las políticas se redactan en la interfaz de administración: un editor estructurado con validación, comparación de cambios y versionado. Cada cambio se prepara, se revisa y se aplica como un cambio de generación atómico, sin perder un solo paquete.
- Coincidencia por aplicación, categoría, SNI, usuario, dispositivo, IP, geografía o huella TLS
- Dieciséis verbos de acción, desde la simple observación hasta el escalado
- Generaciones validadas, aplicación atómica y reversión con un clic
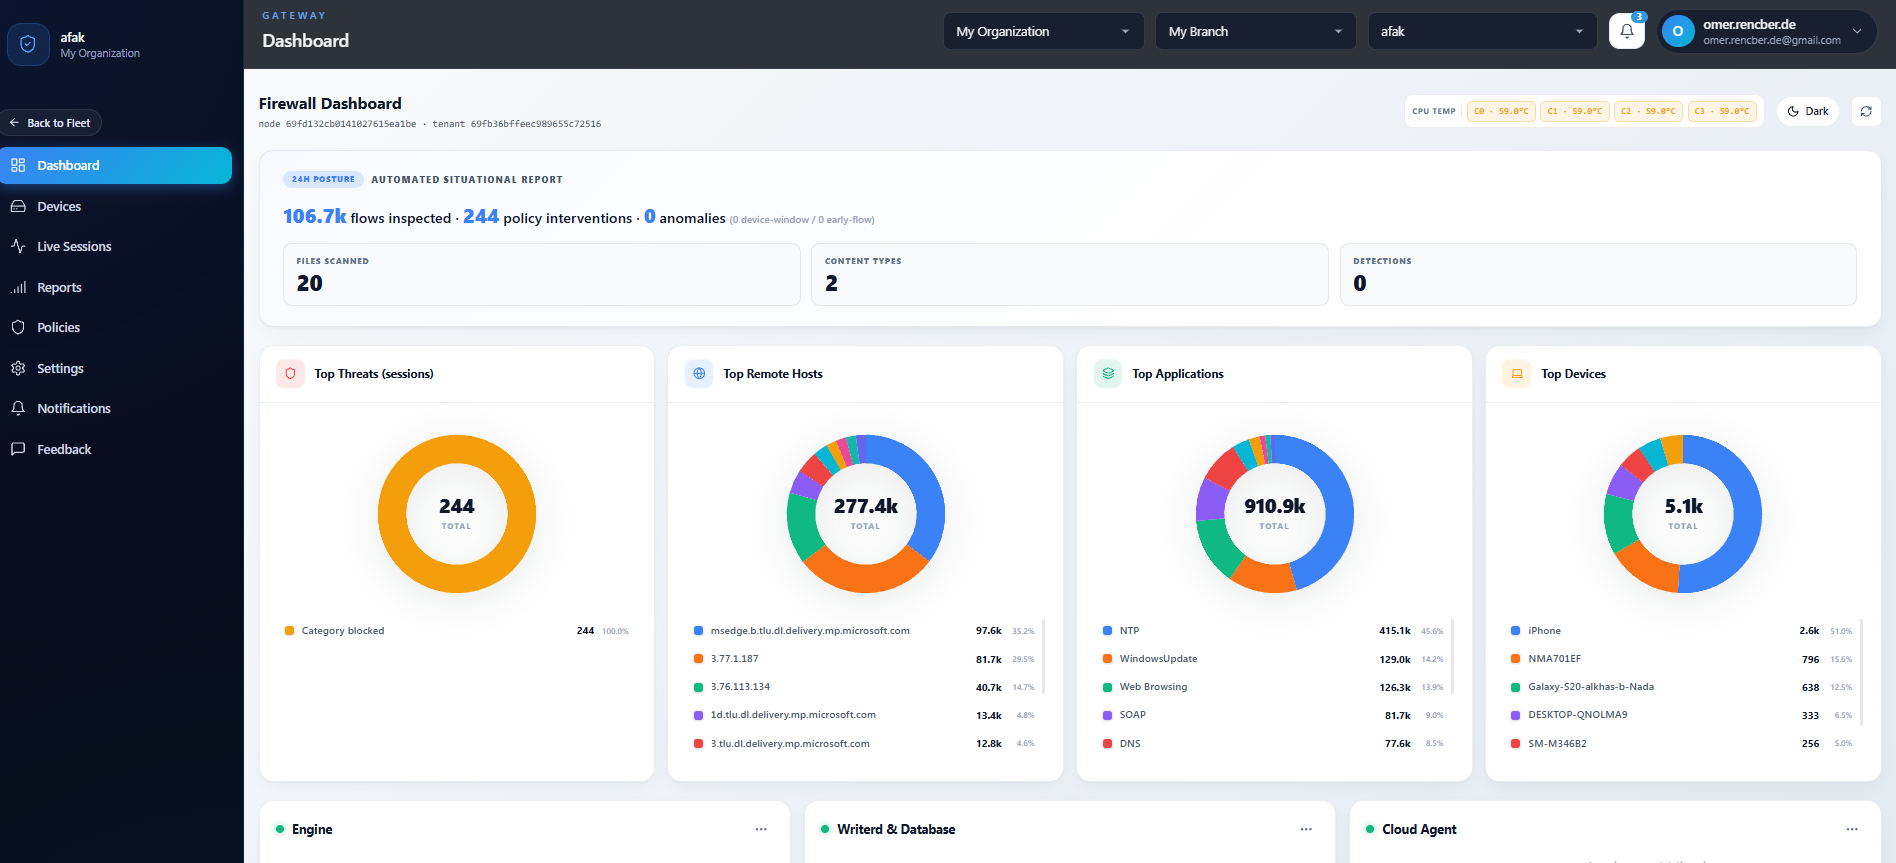
La interfaz de administración se ejecuta en el propio equipo. El tráfico en directo, los eventos, la inteligencia de amenazas, el SLA y el inventario de dispositivos aparecen aquí. Sin llamadas a casa, sin consola externa, sin telemetría que salga del perímetro.
- Panel de flujos y eventos en directo
- Vistas de inteligencia de amenazas e inventario de dispositivos
- Exportación estructurada al SIEM local que prefiera