Zedmos

دسترسی خصوصی (ZTNA)

همان بازرسی، برای افرادی که پشت میز نیستند

نیمه دسترسی SASE: شخص راه دور به ارائه‌دهنده هویت خودتان پیوند می‌خورد، برنامه‌هایی که گروه‌هایش می‌گویند می‌تواند به آن‌ها برسد به او اعطا می‌شود، و ترافیک درون تونل با سیاستی روبه‌رو می‌شود که در دفتر اعمال می‌شد. نه ابری جداگانه با قواعد جداگانه.

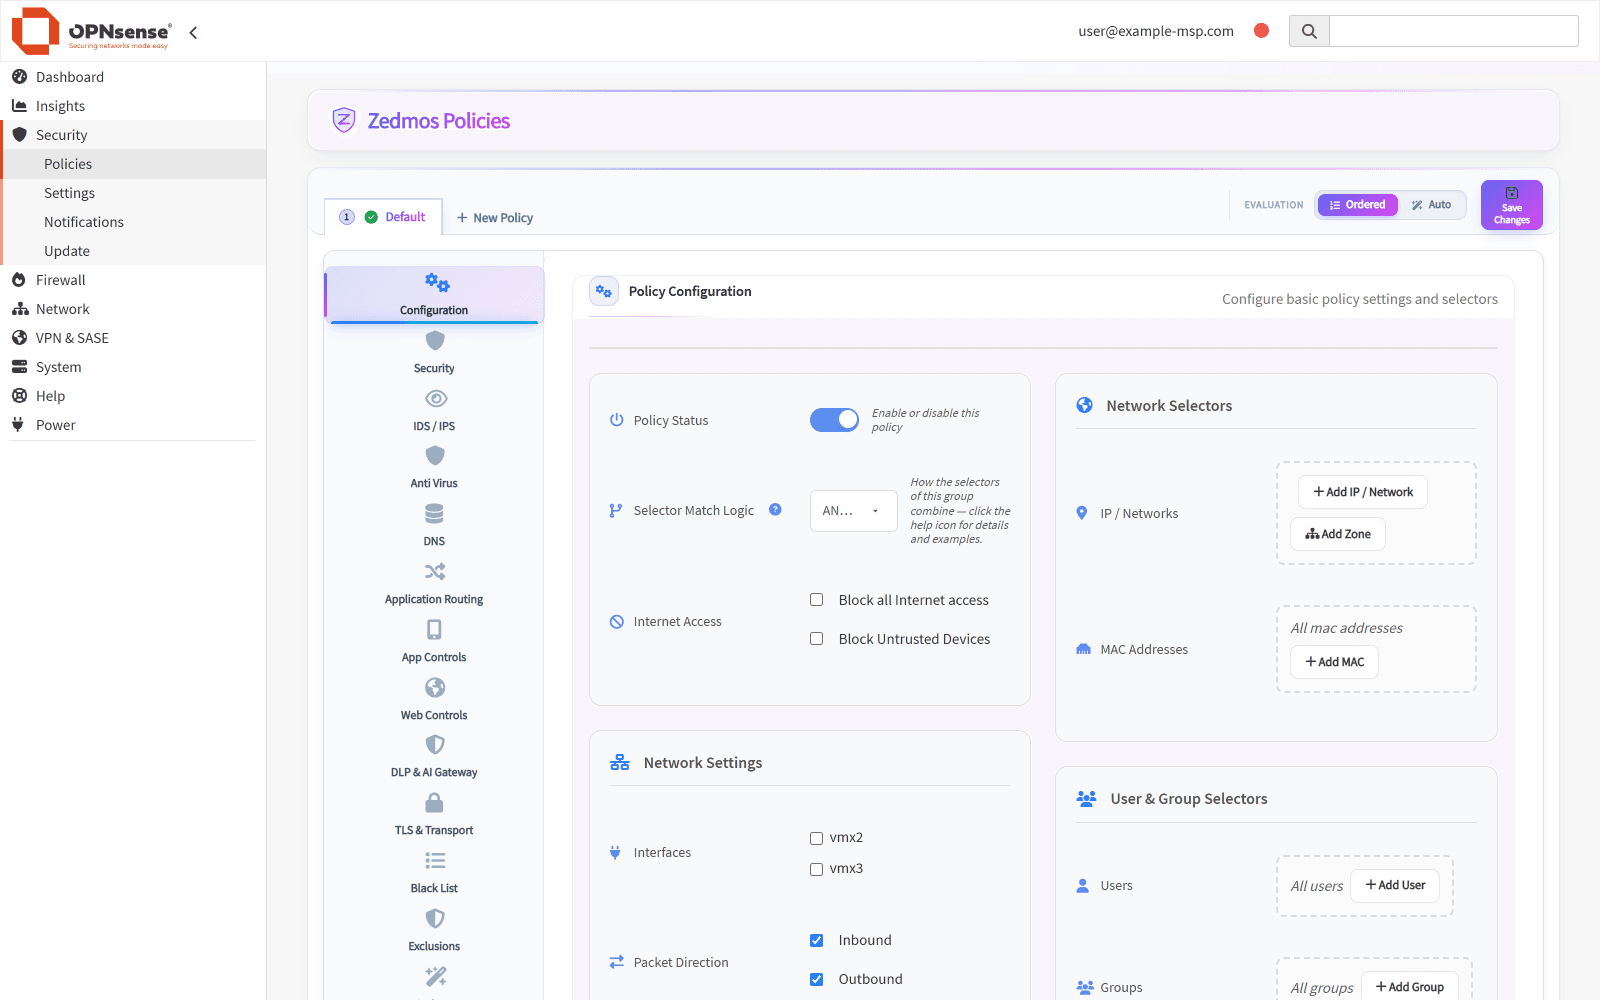
ویرایشگر سیاست Zedmos درون OPNsense با بخش‌های امنیت، IDS/IPS، ضدویروس، DNS، مسیریابی برنامه، امنیت هوش مصنوعی و DLP و TLS.
یک سیاست: IDS/IPS، امنیت هوش مصنوعی و DLP، TLS و مسیریابی در یک ویرایشگرOPNsense · os-zedmos
پوشش SASE · یک سیاست در هابآماده‌باش · فقط مسیرهای میزبانسایت‌هادفتر مرکزی10.0.1.0/24شعبه10.0.2.0/24انبار10.0.3.0/24کارمند راه دورکلید به ازای هر دستگاههاب اصلیخاتمه · بازرسی · ارسالهاب پشتیبانآماده‌باشوقتی هاب اصلی پاسخ نمی‌دهد اسپوک‌ها را تحویل می‌گیردهویت · Active Directory · Azure AD · SCIMهر نشست روبه‌رو می‌شود باکنترل برنامهIDS / IPSبازرسی TLSامنیت هوش مصنوعی و DLPاینترنت و SaaSیک سیاست برای همه‌اشتونل برقرارآماده‌باشپوشش رمزگذاری‌شده · WireGuard، OpenVPN یا GRE
سایت 1سایت 2سایت 3سایت 4هاب

هاب و اسپوک

همه‌چیز به یک جا می‌رسد. مگر دلیلی داشته باشید، از اینجا شروع کنید.

ترافیک بین دو سایت مسیر طولانی را می‌رود — و در راه بازرسی می‌شود.

پشتیبانسایت 1سایت 2سایت 3سایت 4هاب

هاب دوگانه

قطعی در سایت هاب نباید سایت‌های دیگر را با خود ببرد.

یک هاب شنونده دوم برای اداره کردن. تا وقتی نیاز نشود فقط مسیرهای میزبان را نگه می‌دارد.

سایت 1سایت 2سایت 3سایت 4هاب

میان‌بر اسپوک

دو سایت آن‌قدر با هم حرف می‌زنند که دور زدن زمان واقعی می‌گیرد.

ترافیک آن جفت دیگر از هاب نمی‌گذرد، پس آنجا بازرسی هم نمی‌شود.

سایت 1سایت 2سایت 3سایت 4هاب

مش کامل

هر جفت با هر جفت دیگر حرف می‌زند. محدود به هشت سایت.

هر سایت یک همتا برای هر سایت دیگر حمل می‌کند، و یک گره همچنان واسطه جفت‌هاست.

تونل برقرارمسیر مستقیم بین دو سایتمسیر آماده‌باش — فقط مسیرهای میزبان تا failover

یک سایت و یک شخص چگونه متصل می‌شوند

چهار گام، و فقط دو گام اول به کسی نیاز دارند. کلیدها روی هر دستگاه تولید می‌شوند و هرگز سفر نمی‌کنند؛ کنسول نیمه عمومی را توزیع می‌کند و نه چیز دیگری.

  1. شما

    یک شکل، و یک هاب انتخاب کنید

    یک سایت هاب می‌شود — معمولاً آنی که نشانی ثابت و ظرفیت بازرسی دارد. هر سایت دیگر یک اسپوک است؛ جز هاب هیچ‌کس به نشانی ثابت نیاز ندارد. هاب دوم، تونل‌های مستقیم بین اسپوک‌هایی که به آن نیاز دارند، یا مش کامل سه شکل دیگرند، و هر یک روی کارت می‌گوید انتخابش چه هزینه‌ای دارد.

  2. شما

    سایت‌ها را اضافه کنید

    افزودن سایت به توپولوژی پیکربندی هر دو سر تونل را یک‌جا می‌نویسد — اسپوک و تغییر متناظر در هاب — پس آن دو نمی‌توانند از هم فاصله بگیرند.

  3. Zedmos

    اسپوک‌ها به بیرون تماس می‌گیرند

    هر اسپوک تونل را به صورت خروجی به سمت هاب برقرار می‌کند. به همین دلیل شعبه‌ای روی خط مصرفی با نشانی متغیر بدون آنکه کسی پورتی برایش باز کند کار می‌کند.

  4. Zedmos

    افراد دستگاه‌های خودشان را ثبت می‌کنند، در برابر ارائه‌دهنده شما

    شخص راه دور یک پیوند یک‌بارمصرف باز می‌کند و، اگر الزامی کنید، اول در ارائه‌دهنده OpenID Connect خودتان وارد می‌شود — توکنی بدون ادعای چندعاملی رد می‌شود. دستگاهش کلید خودش را می‌سازد و برنامه‌های نام‌برده‌ای را می‌گیرد که گروه‌های دایرکتوری‌اش اجازه می‌دهند، نه یک شبکه. مهلتی او را دوباره پیش ارائه‌دهنده می‌برد؛ گم شدن لپ‌تاپ آن دستگاه را باطل می‌کند و بقیه دستگاه‌هایش را کار می‌گذارد.

0
کلیدهای خصوصی که تا به حال دیده‌ایم
3
منابع دایرکتوری
به ازای هر برنامه
ریزدانگی یک اعطا
2
منابع وضعیت دستگاه
خیر
مجوز کلاینت به ازای هر صندلی

دسترسی چگونه اعطا و گرفته می‌شود

کلید خصوصی هرگز لپ‌تاپ را ترک نمی‌کند

ثبت‌نام یک پیوند یک‌بارمصرف است به‌علاوه یک رمز جداگانه که از راه دیگری فرستاده می‌شود. مرورگر جفت کلید را روی ماشین خود کاربر تولید می‌کند و فقط نیمه عمومی را می‌فرستد. هیچ جای سیستم فیلدی برای کلید خصوصی وجود ندارد، چون چیزی برای گذاشتن در آن نیست.

تونل تقسیم‌شده به صورت پیش‌فرض، تونل کامل به درستی

به صورت پیش‌فرض فقط بازه‌های شرکتی از تونل می‌گذرند. تونل کامل یک کلید است، و به صورت فهرستی صریح از پیشوندهای اینترنت ساخته شده نه یک مسیر پیش‌فرض فراگیر، پس چاپگر خانگی خود کاربر به کار ادامه می‌دهد و دست‌دادن خود تونل هرگز به درون خودش مسیریابی نمی‌شود.

بازرسی در هاب انجام می‌شود

ترافیک راه دور روی هاب فرود می‌آید و آنجا با کل موتور روبه‌رو می‌شود: کنترل برنامه، فیلترینگ دسته و URL، IDS/IPS، بازرسی TLS، پیشگیری از نشت داده و درگاه هوش مصنوعی. اسپوکی که به عنوان نقطه خروج استفاده می‌شود ارسال و ترجمه می‌کند؛ بازرسی نمی‌کند. دانستن اینکه کدام جعبه کار را انجام می‌دهد هنگام اندازه‌گذاری اهمیت دارد.

انتخاب کنید ترافیک یک کاربر از کجا خارج شود

از هاب، از یک سایت نام‌برده، یا از نزدیک‌ترین سایت به جایی که کاربر ثبت‌نام کرده است. مفید وقتی سرویسی فقط اتصال از فضای نشانی یک کشور را می‌پذیرد.

هویت، و واقعاً چه چیزی لازم دارد

کاربران و گروه‌ها از Active Directory، Azure AD یا SCIM می‌آیند، و سیاست با نام روی آن‌ها انتخاب می‌کند. شخص راه دور در ثبت‌نام به ارائه‌دهنده OpenID Connect خودتان پیوند می‌خورد — توکنی بدون ادعای چندعاملی رد می‌شود — و دستگاه پس از آن آن هویت را حمل می‌کند، پس هاب می‌تواند شخص پشت یک بسته را نام ببرد. گروه‌های دایرکتوری‌اش تصمیم می‌گیرند هاب کدام برنامه‌های نام‌برده را باز کند، و یک مهلت او را دوباره پیش ارائه‌دهنده می‌برد. روی LAN، عامل کنترل‌کننده دامنه همان پیوند را برای بقیه فراهم می‌کند.

دستگاه‌ها شناخته — و ارزیابی می‌شوند

موتور از ترافیکی که همین حالا می‌بیند — DHCP، mDNS، ARP، user agentها، بنرهای SSH — می‌فهمد هر دستگاه چیست، بدون عاملی برای استقرار و بدون چیزی که کاربر نصب کند. سیاست روی نتیجه انتخاب می‌کند: این چاپگر، آن کلاس گوشی، هر چیز ناشناخته. برای دستگاه راه دور ثبت‌نام‌شده قضاوت دوم و جداگانه‌ای هست: کنسول سلامتش را از Microsoft Intune یا CrowdStrike Falcon که همین حالا اداره می‌کنید می‌خواند، و می‌تواند وقتی آن سیستم دستگاه را در معرض خطر اعلام کرد آن را در هاب خاموش کند. ماشینی که هیچ‌یک از دو سیستم نمی‌تواند برایش ضمانت کند ناشناخته خوانده می‌شود و دسترسی‌اش را نگه می‌دارد، مگر خوانش سختگیرانه بخواهید.