Zedmos

Acceso privado (ZTNA)

La misma inspección, para quien no está en su mesa

La mitad de acceso de SASE: una persona remota queda vinculada a su propio proveedor de identidad, recibe las aplicaciones que sus grupos dicen que puede alcanzar, y el tráfico que va dentro del túnel se encuentra con la política que se habría aplicado en la oficina. No es una nube aparte con reglas aparte.

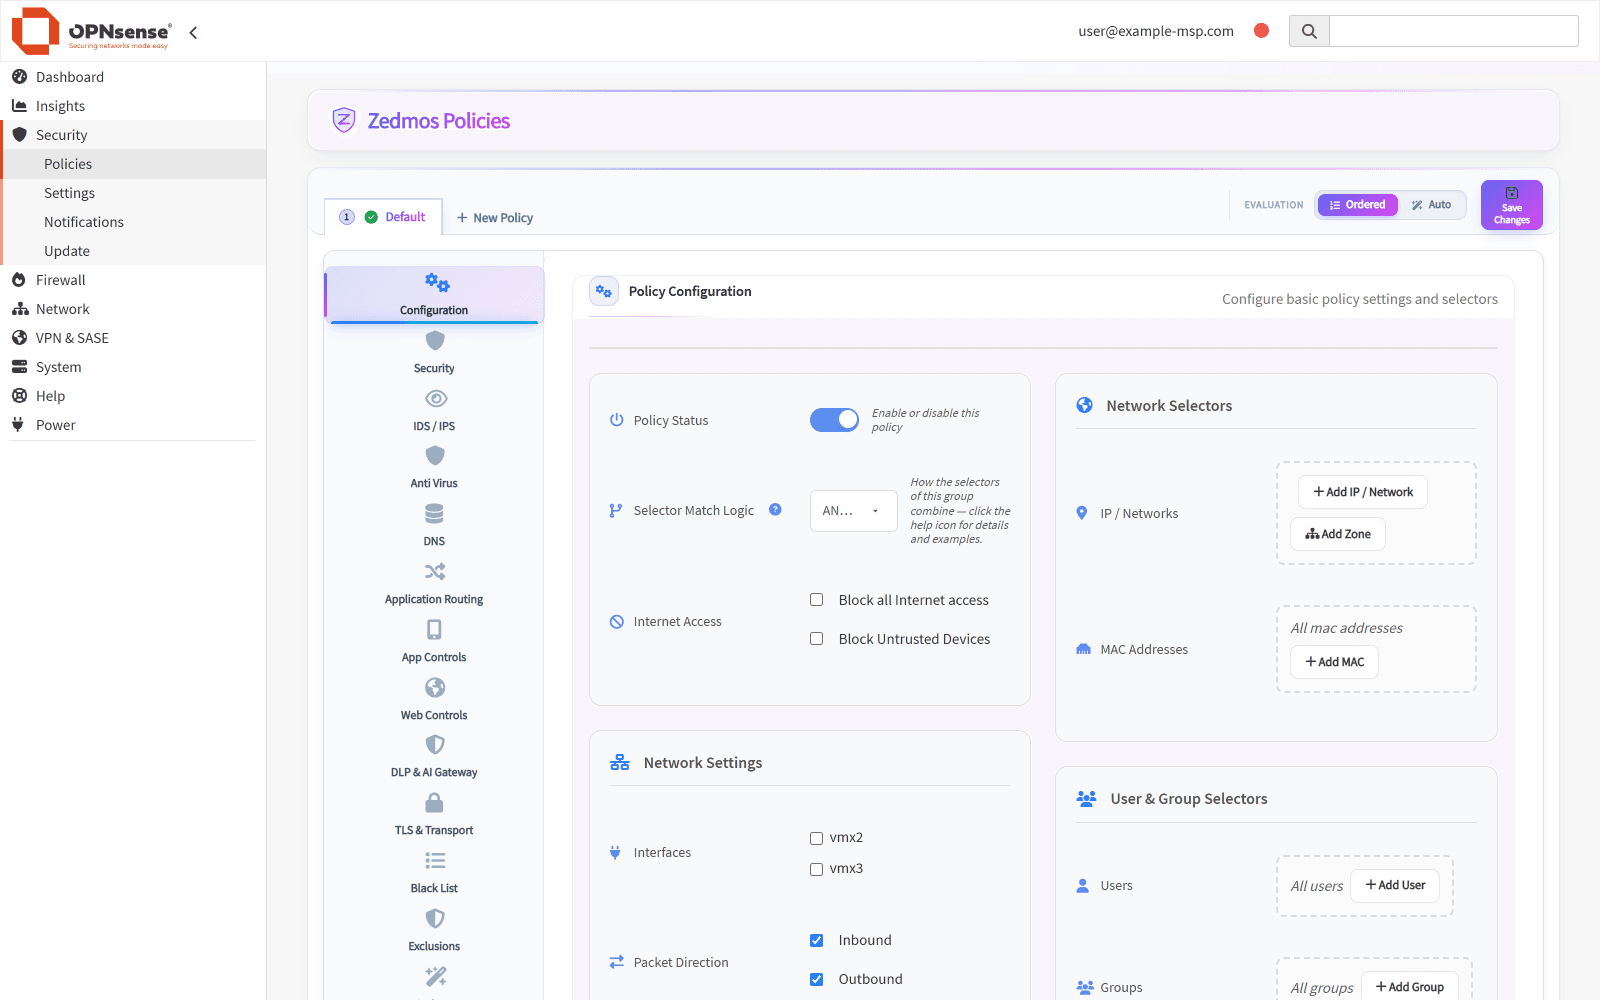
El editor de políticas de Zedmos dentro de OPNsense, con secciones para seguridad, IDS/IPS, antivirus, DNS, enrutado por aplicación, seguridad de la IA y DLP, y TLS.
Una política: IDS/IPS, seguridad de la IA y DLP, TLS y enrutado en un solo editorOPNsense · os-zedmos
Superposición SASE · una sola política en el concentradoren espera · solo rutas de hostSedesSede central10.0.1.0/24Sucursal10.0.2.0/24Almacén10.0.3.0/24Trabajador remotoclave por dispositivoConcentrador principaltermina · inspecciona · reenvíaConcentrador de reservaen esperaasume los radios cuando el principal deja de responderIdentidad · Active Directory · Azure AD · SCIMCada sesión pasa porControl de aplicacionesIDS / IPSInspección TLSSeguridad de la IA y DLPInternet y SaaSuna sola política para todo ellotúnel establecidoen esperaSuperposición cifrada · WireGuard, OpenVPN o GRE
Sede 1Sede 2Sede 3Sede 4Concentrador

Radial

Todo llega a un mismo sitio. Empiece aquí salvo que tenga un motivo para no hacerlo.

El tráfico entre dos sedes da un rodeo, y se inspecciona por el camino.

ReservaSede 1Sede 2Sede 3Sede 4Concentrador

Doble concentrador

Una caída en la sede del concentrador no debe llevarse por delante a las demás.

Un segundo concentrador a la escucha que hay que mantener. Solo guarda rutas de host hasta que se le necesita.

Sede 1Sede 2Sede 3Sede 4Concentrador

Atajo entre radios

Dos sedes hablan tanto entre sí que el rodeo cuesta tiempo de verdad.

El tráfico de esa pareja deja de pasar por el concentrador, así que deja de inspeccionarse allí.

Sede 1Sede 2Sede 3Sede 4Concentrador

Malla completa

Cada pareja habla con todas las demás. Con un límite de ocho sedes.

Cada sede mantiene un par por cada una de las demás, y un nodo sigue intermediando entre las parejas.

Túnel establecidoCamino directo entre dos sedesCamino en espera: solo rutas de host hasta la conmutación

Cómo se conectan una sede y una persona

Cuatro pasos, y solo los dos primeros necesitan a alguien. Las claves se generan en cada dispositivo y nunca viajan; la consola distribuye la mitad pública y nada más.

  1. Usted

    Elija una forma y un concentrador

    Una sede se convierte en el concentrador, normalmente la que tiene dirección fija y capacidad para inspeccionar. Todas las demás son radios; nada necesita dirección fija salvo el concentrador. Un segundo concentrador, túneles directos entre los radios que los necesiten o la malla completa son las otras tres formas, y cada tarjeta dice lo que cuesta elegirla.

  2. Usted

    Añada las sedes

    Añadir una sede a la topología escribe a la vez la configuración de los dos extremos del túnel —el radio y el cambio correspondiente en el concentrador—, de modo que no pueden separarse.

  3. Zedmos

    Los radios llaman hacia fuera

    Cada radio establece el túnel saliendo hacia el concentrador. Por eso una sucursal con una línea doméstica de dirección cambiante funciona sin que nadie le abra un puerto.

  4. Zedmos

    Las personas inscriben sus dispositivos contra su proveedor

    Una persona remota abre un enlace de un solo uso y, si usted lo exige, inicia sesión antes en su propio proveedor OpenID Connect: un token sin declaración de segundo factor se rechaza. Su dispositivo crea su propia clave y recibe las aplicaciones concretas que permiten sus grupos del directorio, no una red. Un plazo la devuelve ante el proveedor; perder un portátil revoca ese dispositivo y deja los demás funcionando.

0
Claves privadas que llegamos a ver
3
Fuentes de directorio
Por aplicación
Granularidad de una concesión
2
Fuentes del estado del dispositivo
No
Licencia de cliente por puesto

Cómo se concede y se retira el acceso

La clave privada nunca sale del portátil

La inscripción es un enlace de un solo uso más una contraseña enviada por otra vía. El navegador genera el par de claves en la propia máquina del usuario y envía solo la mitad pública. En todo el sistema no hay ningún campo para una clave privada, porque no hay nada que poner en él.

Túnel dividido por defecto, y túnel completo bien hecho

Por defecto solo los rangos corporativos pasan por el túnel. El túnel completo es un interruptor, y está construido como una lista explícita de prefijos de internet en lugar de una ruta por defecto general, de modo que la impresora de casa del usuario sigue funcionando y el propio saludo del túnel nunca se enruta hacia sí mismo.

La inspección ocurre en el concentrador

El tráfico remoto aterriza en el concentrador y se encuentra allí con el motor completo: control de aplicaciones, filtrado por categoría y por URL, IDS/IPS, inspección TLS, prevención de fuga de datos y la pasarela de IA. Un radio usado como punto de salida reenvía y traduce; no inspecciona. Saber qué máquina hace el trabajo importa a la hora de dimensionarlas.

Elija por dónde sale el tráfico de un usuario

Por el concentrador, por una sede concreta, o por la sede más cercana al lugar donde el usuario se inscribió. Útil cuando un servicio solo acepta conexiones desde el espacio de direcciones de un país.

La identidad, y lo que realmente hace falta

Los usuarios y los grupos vienen de Active Directory, Azure AD o SCIM, y la política los selecciona por su nombre. Una persona remota queda vinculada a su propio proveedor OpenID Connect en la inscripción —un token sin declaración de segundo factor se rechaza— y el dispositivo lleva después esa identidad, de modo que el concentrador puede nombrar a la persona que hay detrás de un paquete. Sus grupos del directorio deciden qué aplicaciones concretas abre el concentrador, y un plazo la devuelve ante el proveedor. En la LAN, el agente del controlador de dominio proporciona la misma vinculación para todos los demás.

Los dispositivos se reconocen, y se evalúan

El motor deduce qué es cada dispositivo a partir del tráfico que ya ve —DHCP, mDNS, ARP, agentes de usuario, banners de SSH—, sin ningún agente que desplegar y sin nada que el usuario tenga que instalar. La política selecciona sobre el resultado: esta impresora, aquella clase de terminal, cualquier cosa no reconocida. Para un dispositivo remoto inscrito hay un segundo juicio, aparte: la consola lee su estado de salud del Microsoft Intune o del CrowdStrike Falcon que ya utiliza, y puede apagar el dispositivo en el concentrador cuando ese sistema lo declare comprometido. Una máquina por la que ninguno de los dos puede responder se lee como desconocida y conserva su acceso, salvo que usted pida la lectura estricta.