Zedmos

Accès privé (ZTNA)

La même inspection, pour les gens qui ne sont pas à un bureau

La moitié accès du SASE : une personne distante est liée à votre propre fournisseur d'identité, reçoit les applications que ses groupes autorisent, et le trafic à l'intérieur du tunnel rencontre la politique qui se serait appliquée au bureau. Pas un cloud séparé avec des règles séparées.

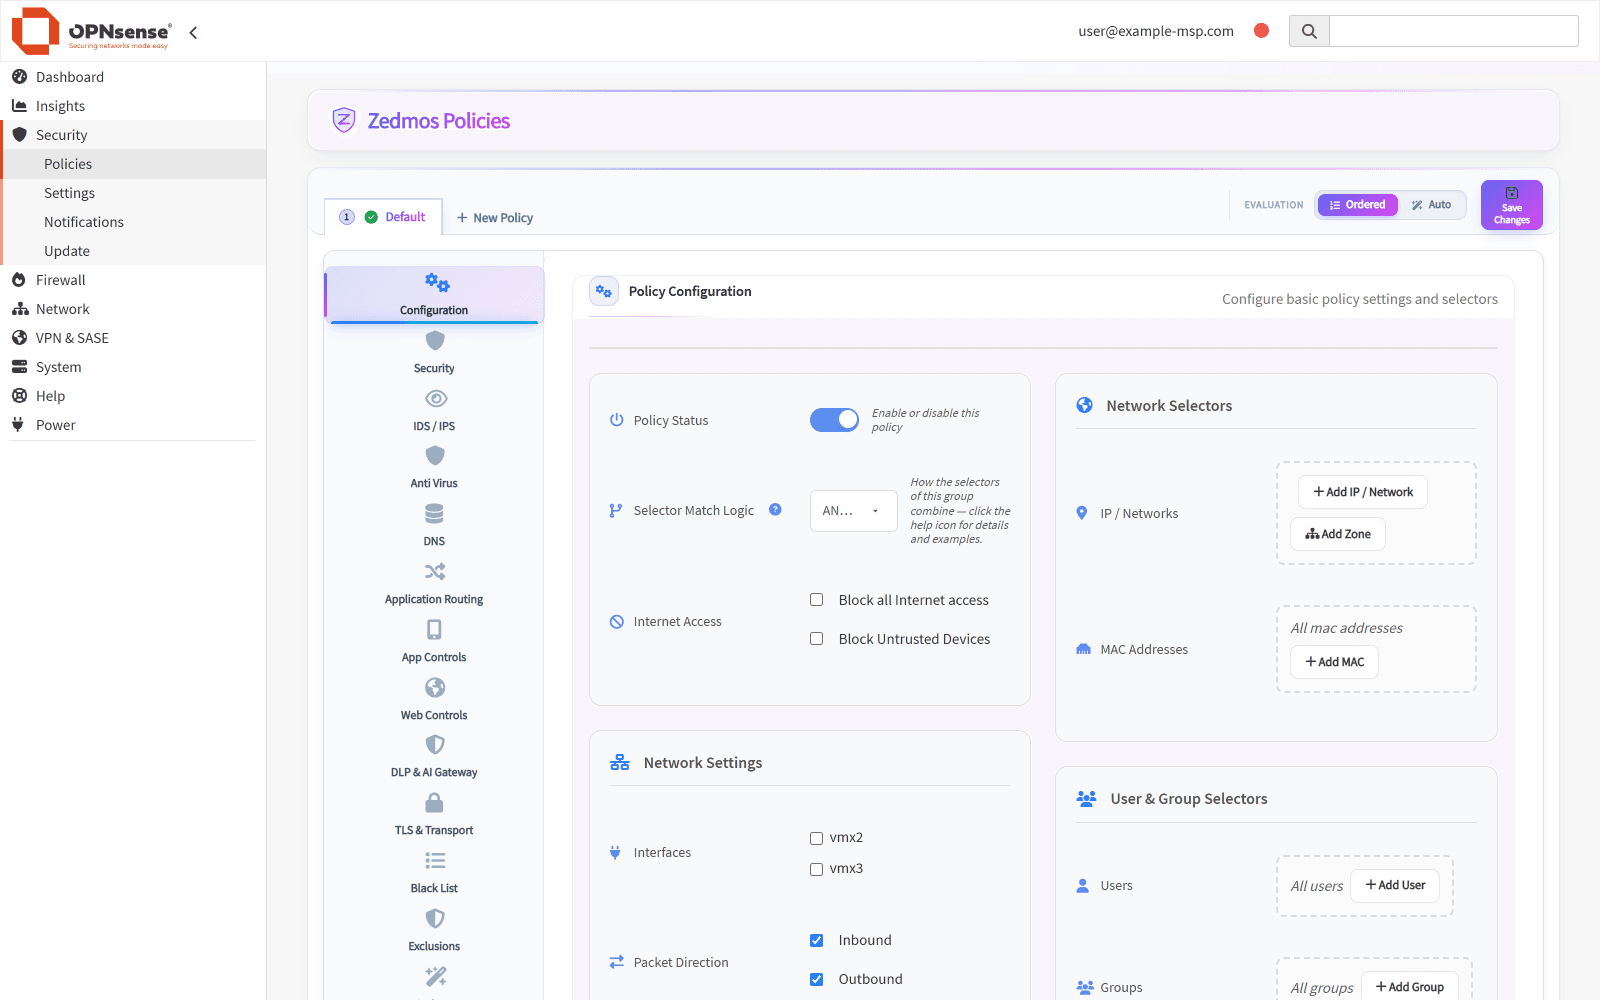
L'éditeur de politiques Zedmos dans OPNsense, avec des sections pour la sécurité, l'IDS/IPS, l'antivirus, le DNS, le routage applicatif, la sécurité IA et le DLP, et le TLS.
Une seule politique : IDS/IPS, sécurité IA et DLP, TLS et routage dans un seul éditeurOPNsense · os-zedmos
Overlay SASE · une seule politique au huben attente · routes d'hôtes uniquementSitesSiège10.0.1.0/24Agence10.0.2.0/24Entrepôt10.0.3.0/24Personne en télétravailclé par appareilHub principaltermine · inspecte · transmetHub de secoursen attenteprend les sites en charge quand le principal cesse de répondreIdentité · Active Directory · Azure AD · SCIMChaque session rencontreContrôle applicatifIDS / IPSInspection TLSSécurité IA et DLPInternet et SaaSune seule politique pour touttunnel établien attenteOverlay chiffré · WireGuard, OpenVPN ou GRE
Site 1Site 2Site 3Site 4Hub

En étoile

Tout aboutit au même endroit. Commencez ici, sauf raison contraire.

Le trafic entre deux sites fait le grand tour — et il est inspecté en chemin.

SecoursSite 1Site 2Site 3Site 4Hub

Double hub

Une panne sur le site du hub ne doit pas emporter les autres sites.

Un second hub à l'écoute, à exploiter. Il ne détient que des routes d'hôtes jusqu'à ce qu'on en ait besoin.

Site 1Site 2Site 3Site 4Hub

Raccourci entre sites

Deux sites se parlent assez pour que le détour coûte du temps réel.

Le trafic de cette paire cesse de passer par le hub, et cesse donc d'y être inspecté.

Site 1Site 2Site 3Site 4Hub

Maillage complet

Chaque paire parle à toutes les autres. Plafonné à huit sites.

Chaque site porte un pair pour chaque autre, et un nœud reste l'intermédiaire des paires.

Tunnel établiChemin direct entre deux sitesChemin d'attente — routes d'hôtes seulement jusqu'à la bascule

Comment un site et une personne sont raccordés

Quatre étapes, et seules les deux premières demandent quelqu'un. Les clés sont générées sur chaque appareil et ne voyagent jamais ; la console ne distribue que la moitié publique.

  1. Vous

    Choisir une forme, et un hub

    Un site devient le hub — d'ordinaire celui qui a une adresse fixe et la place pour inspecter. Tous les autres sites sont des sites raccordés ; rien n'a besoin d'une adresse fixe, sauf le hub. Un second hub, des tunnels directs entre les sites qui en ont besoin, ou un maillage complet sont les trois autres formes, et chacune dit sur sa carte ce que ce choix coûte.

  2. Vous

    Ajouter les sites

    Ajouter un site à la topologie écrit d'un coup la configuration des deux extrémités du tunnel — le site et le changement correspondant sur le hub — pour que les deux ne puissent pas diverger.

  3. Zedmos

    Les sites se connectent vers l'extérieur

    Chaque site établit le tunnel en sortie vers le hub. C'est pour cela qu'une agence sur une ligne grand public à adresse changeante fonctionne sans que personne ne lui ouvre un port.

  4. Zedmos

    Les personnes enrôlent leurs propres appareils, auprès de votre fournisseur

    Une personne distante ouvre un lien à usage unique et, si vous l'exigez, se connecte d'abord à votre propre fournisseur OpenID Connect — un jeton sans revendication de facteur multiple est refusé. Son appareil fabrique sa propre clé et reçoit les applications nommées que ses groupes d'annuaire autorisent, pas un réseau. Une échéance la ramène devant le fournisseur ; perdre un portable révoque cet appareil et laisse les autres fonctionner.

0
Clés privées que nous voyons
3
Sources d'annuaire
Par application
Granularité d'une autorisation
2
Sources de posture
Non
Licence client par poste

Comment l'accès est accordé et retiré

La clé privée ne quitte jamais le portable

L'enrôlement, c'est un lien à usage unique plus un mot de passe envoyé par un autre canal. Le navigateur génère la paire de clés sur la machine de l'utilisateur et n'envoie que la moitié publique. Il n'existe nulle part dans le système un champ pour une clé privée, parce qu'il n'y a rien à y mettre.

Tunnel partagé par défaut, tunnel complet fait correctement

Par défaut, seules les plages de l'entreprise passent par le tunnel. Le tunnel complet est un interrupteur, construit comme une liste explicite de préfixes internet plutôt que comme une route par défaut globale : l'imprimante domestique de l'utilisateur continue donc de fonctionner, et la négociation du tunnel n'est jamais routée dans le tunnel lui-même.

L'inspection a lieu au hub

Le trafic distant arrive sur le hub et y rencontre tout le moteur : contrôle applicatif, filtrage par catégorie et par URL, IDS/IPS, inspection TLS, prévention des fuites de données et passerelle IA. Un site utilisé comme point de sortie transmet et traduit ; il n'inspecte pas. Savoir quelle machine fait le travail compte au moment de les dimensionner.

Choisissez par où sort le trafic d'un utilisateur

Par le hub, par un site nommé, ou par le site le plus proche du lieu d'enrôlement de l'utilisateur. Utile quand un service n'accepte les connexions que depuis l'espace d'adresses d'un pays.

L'identité, et ce qu'elle exige vraiment

Les utilisateurs et les groupes viennent d'Active Directory, d'Azure AD ou de SCIM, et la politique les sélectionne par leur nom. Une personne distante est liée à votre propre fournisseur OpenID Connect à l'enrôlement — un jeton sans revendication de facteur multiple est refusé — et l'appareil porte ensuite cette identité, si bien que le hub peut nommer la personne derrière un paquet. Ses groupes d'annuaire décident quelles applications nommées le hub ouvre, et une échéance la ramène devant le fournisseur. Sur le LAN, l'agent du contrôleur de domaine fournit le même lien pour tous les autres.

Les appareils sont reconnus — et évalués

Le moteur détermine ce qu'est chaque appareil à partir du trafic qu'il voit déjà — DHCP, mDNS, ARP, agents utilisateur, bannières SSH — sans agent à déployer et sans rien à installer pour l'utilisateur. La politique sélectionne sur le résultat : cette imprimante, cette classe de téléphones, tout ce qui n'est pas reconnu. Pour un appareil distant enrôlé, il y a un second jugement, distinct : la console lit sa santé dans le Microsoft Intune ou le CrowdStrike Falcon que vous exploitez déjà, et peut couper l'appareil au hub quand ce système le déclare compromis. Une machine dont aucun des deux systèmes ne peut répondre se lit comme inconnue et garde son accès, sauf si vous demandez la lecture stricte.