Zedmos

SASE و اتصال امن

هر سایت و هر کاربر راه دور روی یک سیاست

پوششی ساخته‌شده روی WireGuard و هماهنگ‌شده از کنسول، در شکلی که شبکه نیاز دارد — یک هاب، یک جفت هاب، تونل‌های مستقیم بین سایت‌هایی که به آن نیاز دارند، یا مش کامل. اسپوک‌ها به بیرون تماس می‌گیرند، هاب‌ها بازرسی می‌کنند، و دسترسی به یک شخص و یک برنامه تعلق دارد نه به نشانی‌ای که بسته اتفاقاً حمل می‌کند.

پوشش SASE · یک سیاست در هابآماده‌باش · فقط مسیرهای میزبانسایت‌هادفتر مرکزی10.0.1.0/24شعبه10.0.2.0/24انبار10.0.3.0/24کارمند راه دورکلید به ازای هر دستگاههاب اصلیخاتمه · بازرسی · ارسالهاب پشتیبانآماده‌باشوقتی هاب اصلی پاسخ نمی‌دهد اسپوک‌ها را تحویل می‌گیردهویت · Active Directory · Azure AD · SCIMهر نشست روبه‌رو می‌شود باکنترل برنامهIDS / IPSبازرسی TLSامنیت هوش مصنوعی و DLPاینترنت و SaaSیک سیاست برای همه‌اشتونل برقرارآماده‌باشپوشش رمزگذاری‌شده · WireGuard، OpenVPN یا GRE
سایت 1سایت 2سایت 3سایت 4هاب

هاب و اسپوک

همه‌چیز به یک جا می‌رسد. مگر دلیلی داشته باشید، از اینجا شروع کنید.

ترافیک بین دو سایت مسیر طولانی را می‌رود — و در راه بازرسی می‌شود.

پشتیبانسایت 1سایت 2سایت 3سایت 4هاب

هاب دوگانه

قطعی در سایت هاب نباید سایت‌های دیگر را با خود ببرد.

یک هاب شنونده دوم برای اداره کردن. تا وقتی نیاز نشود فقط مسیرهای میزبان را نگه می‌دارد.

سایت 1سایت 2سایت 3سایت 4هاب

میان‌بر اسپوک

دو سایت آن‌قدر با هم حرف می‌زنند که دور زدن زمان واقعی می‌گیرد.

ترافیک آن جفت دیگر از هاب نمی‌گذرد، پس آنجا بازرسی هم نمی‌شود.

سایت 1سایت 2سایت 3سایت 4هاب

مش کامل

هر جفت با هر جفت دیگر حرف می‌زند. محدود به هشت سایت.

هر سایت یک همتا برای هر سایت دیگر حمل می‌کند، و یک گره همچنان واسطه جفت‌هاست.

تونل برقرارمسیر مستقیم بین دو سایتمسیر آماده‌باش — فقط مسیرهای میزبان تا failover

ساختن شبکه همان ترسیم آن است

سایت‌ها را بگذارید و به هم وصل کنید. کنسول پیکربندی هر دو سر هر تونل را می‌نویسد و می‌فرستد — کسی فایروالی را باز نمی‌کند و قاعده‌ای تایپ نمی‌کند. دقیقه‌ها، نه یک بعدازظهر.

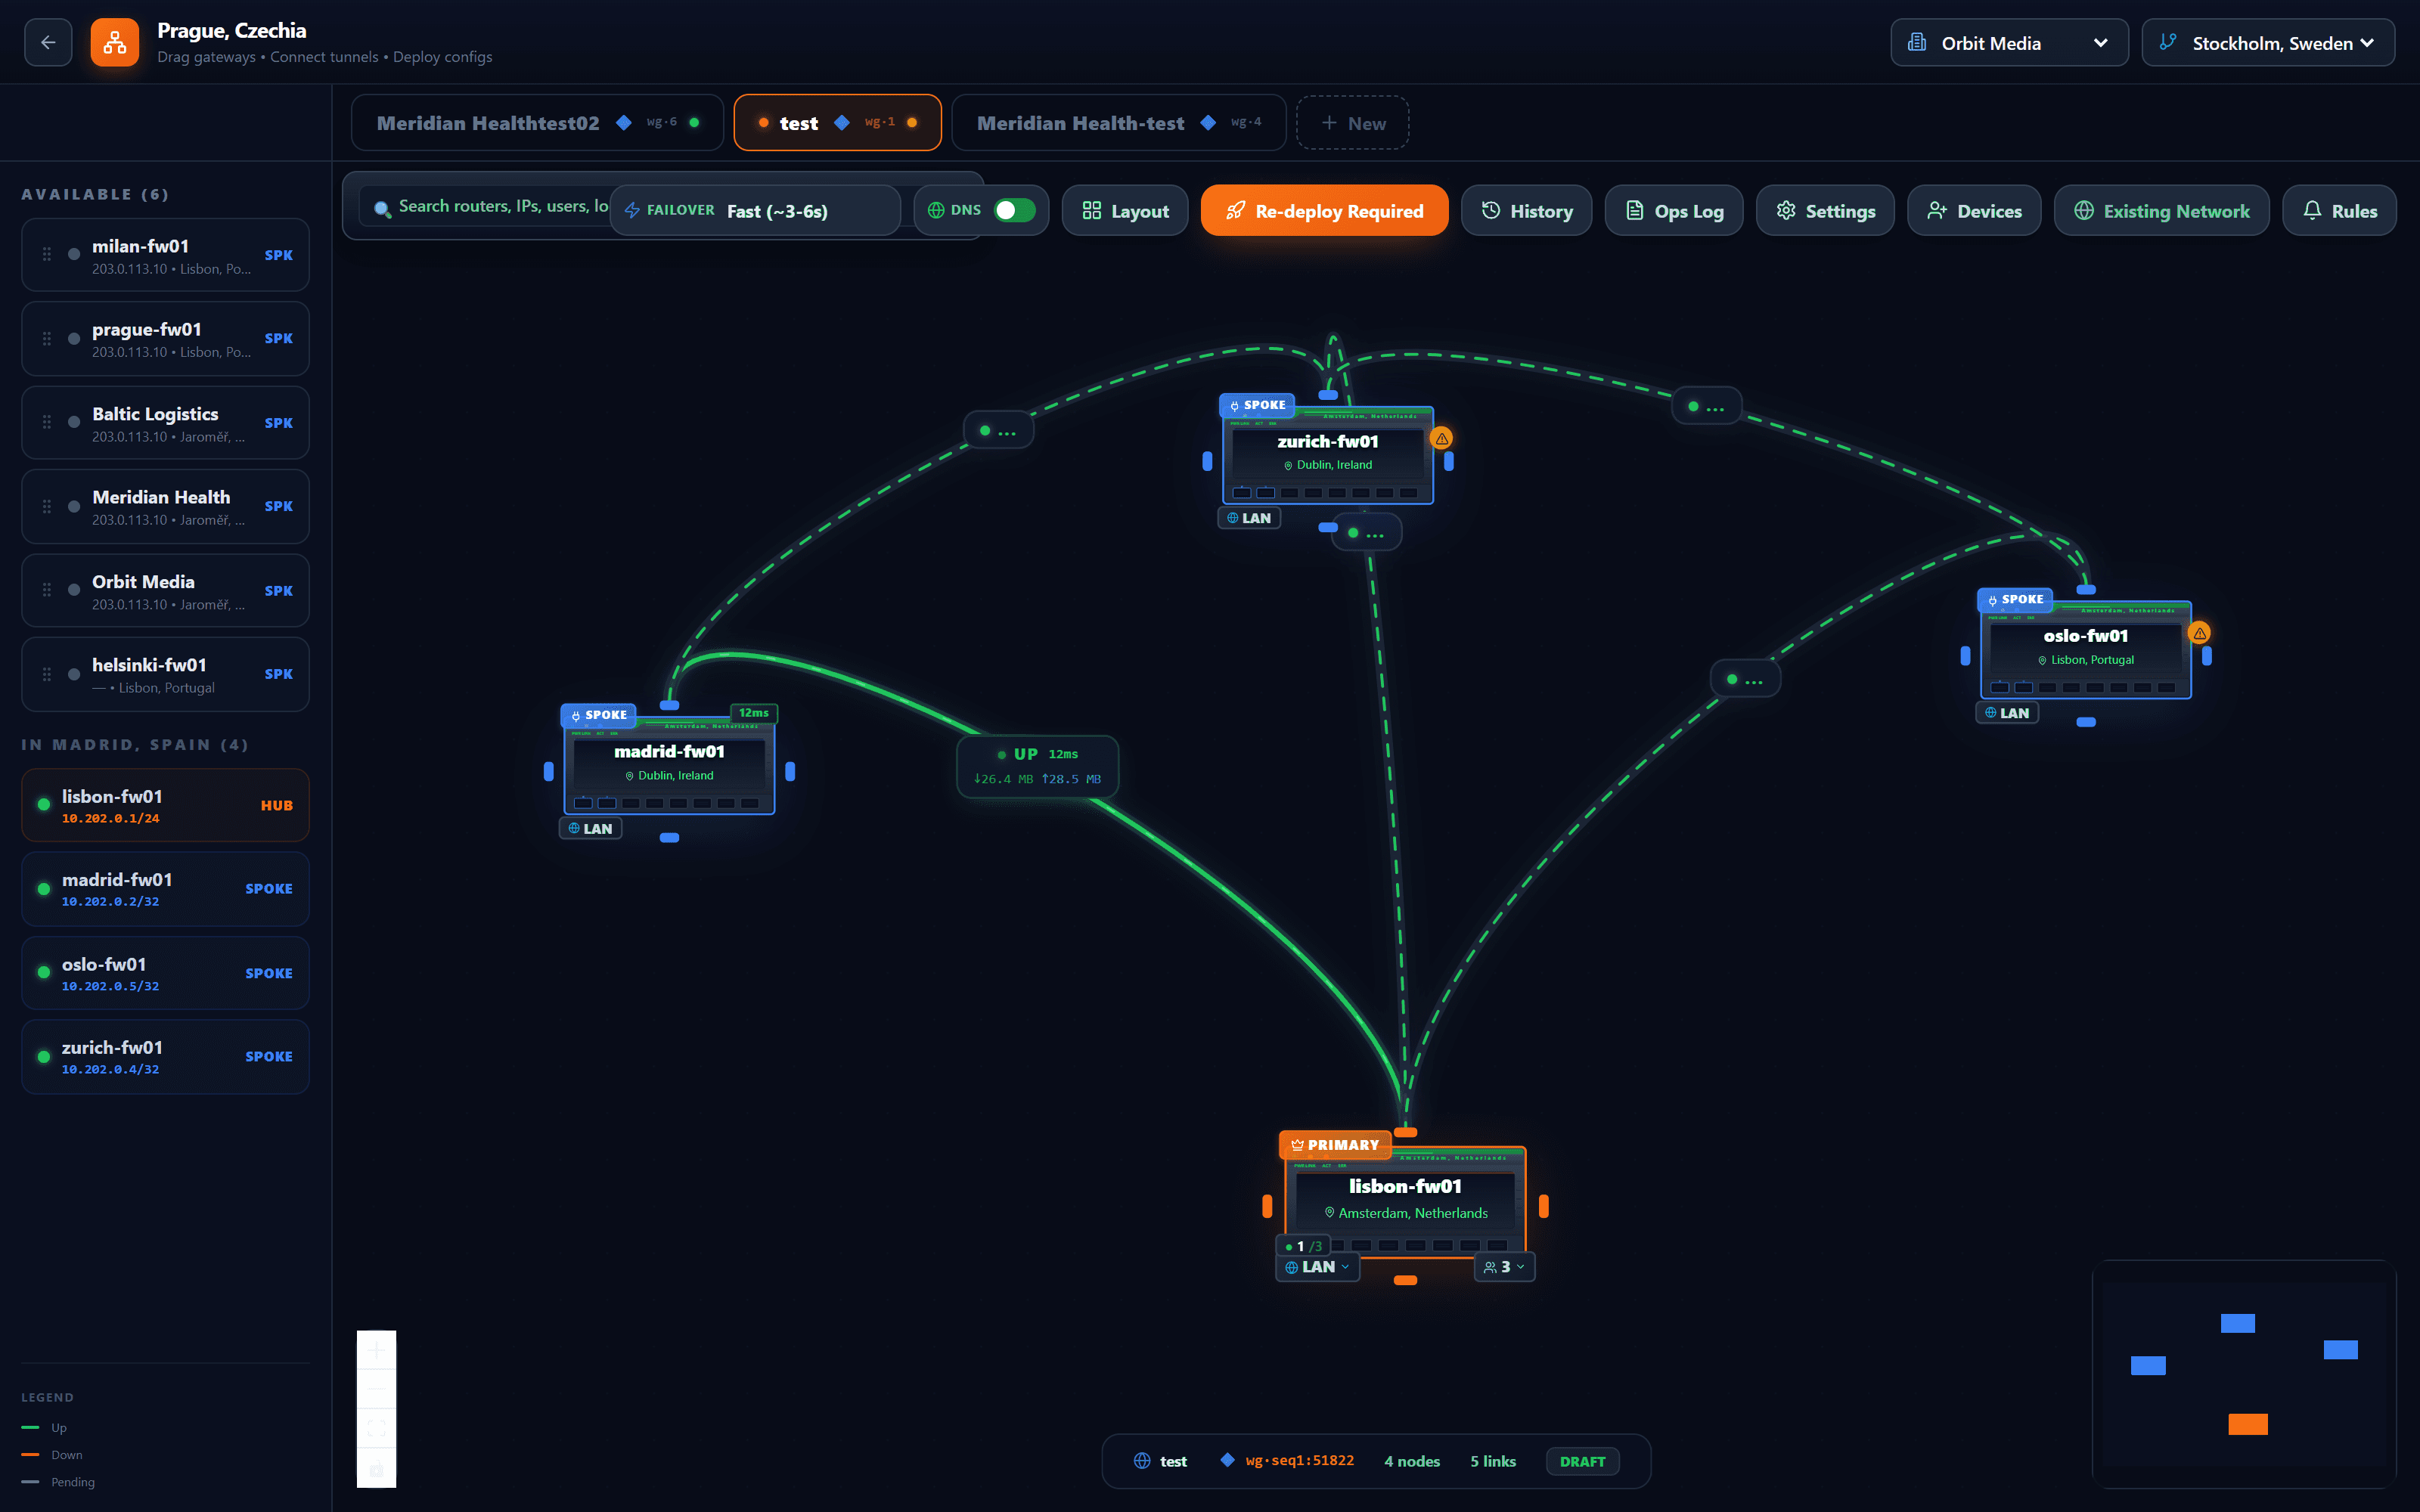
بوم SASE کنسول: گیت‌وی‌ها در سمت چپ فهرست شده، اسپوک‌ها و یک هاب اصلی روی نقشه‌ای تیره با تونل‌های سبز میانشان، و نوار ابزاری با کلاس failover، چیدمان، تاریخچه و دکمه استقرار مجدد.
  1. گیت‌وی‌ها، از ناوگان

    فایروال‌هایی که مشتری از قبل دارد، فهرست‌شده بر اساس سایت. یکی را روی بوم بکشید و اسپوک یا هاب می‌شود.

  2. در این شکل، یک هاب هر تونل را خاتمه می‌دهد

    هر چه به هاب اصلی می‌رسد با همان سیاست روبه‌رو می‌شود: کنترل برنامه، IDS/IPS، بازرسی TLS، DLP و درگاه هوش مصنوعی. به جای آن تونلی مستقیم بین دو اسپوک بکشید و ترافیکشان به جای میانه در هر دو سر بازرسی می‌شود — کنسول پیش از آنکه متعهد شوید این را می‌گوید.

  3. هر تونل خودش را گزارش می‌دهد

    بالا یا پایین، تأخیر، بایت در هر جهت — روی پیوند، همان‌جا که نگاه می‌کنید، نه در لاگی که باید بازش کنید.

  4. failover، انتخاب‌شده به ازای هر توپولوژی

    اینکه اسپوک‌ها وقتی هاب اصلی پاسخ نمی‌دهد خودکار به هاب پشتیبان بروند یا نه — و پس از چه مدت سکوت — تنظیمی از نقاشی است، نه از هر فایروال.

  5. نقاشی را تغییر دهید، سپس مستقر کنید

    بوم می‌داند کی با آنچه فایروال‌ها اجرا می‌کنند فرق دارد. یک دکمه پیکربندی هر دو سر هر تونل را می‌نویسد و می‌فرستد.

کسی فایروالی را باز نمی‌کند و قاعده‌ای تایپ نمی‌کند. هر دو سر هر تونل توسط کنسول نوشته و ارسال می‌شود.console.zedmos.com · SASE Network

انتقال تونل

یک بار برای توپولوژی انتخاب می‌شود.

WireGuard
توصیه‌شده
OpenVPN
دستگاه‌های راه دور پشتیبانی می‌شوند
GRE
فقط سایت به سایت

افراد، نه فقط سایت‌ها

کاربران راه دور به همان شیوه اضافه می‌شوند، با پیوند ثبت‌نام یک‌بارمصرف. دسترسی به ازای هر دستگاه است، پس لپ‌تاپ گم‌شده به‌تنهایی باطل می‌شود.

به‌روز نگه داشتن ناوگان

Zedmos انتشارها را منتشر می‌کند. شما تصمیم می‌گیرید کدام فایروال‌ها آن‌ها را بگیرند و کی.

  1. Zedmos

    ما یک انتشار منتشر می‌کنیم

    برای کنسول و برای فایروال، هر یک با زمان‌بندی خودش. کنسول به شما می‌گوید یکی موجود است، به جای آنکه منتظر بماند خودتان نگاه کنید.

  2. شما

    شما انتخاب می‌کنید چه کسی بگیرد

    اول چند فایروال، بعد بقیه — یا کل شبکه یک‌جا. ارتقای گروهی کوچک پیش از بقیه همان چیزی است که مشکل را وقتی هنوز کوچک است پیدا می‌کند.

  3. شما

    می‌بینید کجا چه چیزی اجرا می‌شود

    نسخه هر فایروال، در یک فهرست. دستگاهی که عقب مانده به دلیلی عقب مانده، و از آن زمان هر اصلاحی را از دست داده است.

یک سایت و یک شخص چگونه متصل می‌شوند

چهار گام، و فقط دو گام اول به کسی نیاز دارند. کلیدها روی هر دستگاه تولید می‌شوند و هرگز سفر نمی‌کنند؛ کنسول نیمه عمومی را توزیع می‌کند و نه چیز دیگری.

  1. شما

    یک شکل، و یک هاب انتخاب کنید

    یک سایت هاب می‌شود — معمولاً آنی که نشانی ثابت و ظرفیت بازرسی دارد. هر سایت دیگر یک اسپوک است؛ جز هاب هیچ‌کس به نشانی ثابت نیاز ندارد. هاب دوم، تونل‌های مستقیم بین اسپوک‌هایی که به آن نیاز دارند، یا مش کامل سه شکل دیگرند، و هر یک روی کارت می‌گوید انتخابش چه هزینه‌ای دارد.

  2. شما

    سایت‌ها را اضافه کنید

    افزودن سایت به توپولوژی پیکربندی هر دو سر تونل را یک‌جا می‌نویسد — اسپوک و تغییر متناظر در هاب — پس آن دو نمی‌توانند از هم فاصله بگیرند.

  3. Zedmos

    اسپوک‌ها به بیرون تماس می‌گیرند

    هر اسپوک تونل را به صورت خروجی به سمت هاب برقرار می‌کند. به همین دلیل شعبه‌ای روی خط مصرفی با نشانی متغیر بدون آنکه کسی پورتی برایش باز کند کار می‌کند.

  4. Zedmos

    افراد دستگاه‌های خودشان را ثبت می‌کنند، در برابر ارائه‌دهنده شما

    شخص راه دور یک پیوند یک‌بارمصرف باز می‌کند و، اگر الزامی کنید، اول در ارائه‌دهنده OpenID Connect خودتان وارد می‌شود — توکنی بدون ادعای چندعاملی رد می‌شود. دستگاهش کلید خودش را می‌سازد و برنامه‌های نام‌برده‌ای را می‌گیرد که گروه‌های دایرکتوری‌اش اجازه می‌دهند، نه یک شبکه. مهلتی او را دوباره پیش ارائه‌دهنده می‌برد؛ گم شدن لپ‌تاپ آن دستگاه را باطل می‌کند و بقیه دستگاه‌هایش را کار می‌گذارد.

کنسول چه کارهایی را برایتان انجام می‌دهد

تونل‌هایی که کنسول تأمین می‌کند

کلیدها، آدرس‌دهی و مسیرها از یک نمای توپولوژی تولید و ارسال می‌شوند، در شکلی که انتخاب می‌کنید: یک هاب، یک جفت هاب، تونل‌های مستقیم بین اسپوک‌هایی که به آن نیاز دارند، یا مش کامل تا هشت سایت. افزودن یک سایت جای دادن یک گره است، نه ویرایش دستی پیکربندی روی دو فایروال. جایی که هر دو سر یک جفت پشت NATای می‌نشینند که پورت‌ها را بازنویسی می‌کند، رله‌ای در پشته خود کنسول بسته‌ها را بدون نگه داشتن هیچ کلیدی حمل می‌کند.

یک هاب دوم، و راهی برای رسیدن به آن

یک هاب پشتیبان مستقر کنید و کنسول می‌تواند وقتی هاب اصلی از پاسخ دادن بازایستاد اسپوک‌ها را به آن منتقل کند. جابه‌جایی انتخابی است و چند دقیقه طول می‌کشد، چون آستانه سکوت را می‌گذراند و سپس با بررسی سلامت تأیید می‌کند نه اینکه به یک بسته گم‌شده واکنش نشان دهد. می‌توانید خودتان هم با پیش‌نمایشی از آنچه تغییر خواهد کرد آن را آغاز کنید.

افراد راه دور، پیوندخورده به دایرکتوری خودتان

یک پیوند ثبت‌نام یک‌بارمصرف جفت کلید را روی دستگاه خود شخص تولید می‌کند — کلید خصوصی هرگز توسط کنسول دیده نمی‌شود — و ثبت‌نام می‌تواند اول ورود به ارائه‌دهنده OpenID Connect خودتان را الزامی کند، و توکنی را که ادعای چندعاملی ندارد رد کند. آنچه شخص سپس به آن می‌رسد فهرستی از برنامه‌های نام‌برده و پورت‌هایشان است، نه یک شبکه. یک مهلت دستگاه را دوباره پیش ارائه‌دهنده می‌برد، و سلامت دستگاه از Intune یا CrowdStrike که همین حالا اداره می‌کنید می‌آید.

پرسش و پاسخ

Zedmos SASE از چه تشکیل شده است؟

پوششی روی WireGuard، OpenVPN یا GRE که از کنسول تأمین می‌شود، در شکلی که شبکه نیاز دارد — هاب و اسپوک، هاب دوگانه، میان‌بر اسپوک یا مش کامل — با هاب پشتیبان اختیاری و failover خودکار، و یک رله برای جفت‌های پشت NAT بازنویس پورت. افراد راه دور با کلاینت استاندارد WireGuard وصل می‌شوند، در ثبت‌نام به ارائه‌دهنده خودتان پیوند خورده، و هر چه می‌فرستند در هاب بازرسی می‌شود: کنترل برنامه، IDS/IPS، بازرسی TLS، DLP و درگاه هوش مصنوعی.

آیا Zedmos SASE ترافیک مرا از ابر فروشنده عبور می‌دهد؟

خیر. هاب‌ها فایروال‌های خودتان هستند، روی سخت‌افزار خودتان یا روی ZedmOS، و بازرسی روی هابی که اداره می‌کنید انجام می‌شود. هیچ‌چیز از Zedmos عبور نمی‌کند.

آیا کاربران راه دور به کلاینت Zedmos نیاز دارند؟

خیر. کاربران راه دور با کلاینت استاندارد WireGuard وصل می‌شوند. یک پیوند ثبت‌نام یک‌بارمصرف جفت کلید را روی دستگاه خود کاربر تولید می‌کند و فقط نیمه عمومی را می‌فرستد؛ کلید خصوصی هرگز توسط کنسول دیده نمی‌شود. مجوز کلاینت به ازای هر صندلی وجود ندارد.

وقتی یک هاب از کار می‌افتد چه می‌شود؟

با هاب پشتیبان مستقرشده، کنسول هر اسپوک را پس از آنکه هاب اصلی از پاسخ دادن بازایستاد به آن منتقل می‌کند: آستانه سکوت را می‌گذراند، با بررسی سلامت تأیید می‌کند، و سپس جابه‌جا می‌کند. failover خودکار انتخابی است؛ می‌توانید خودتان هم با پیش‌نمایشی از آنچه تغییر خواهد کرد آن را آغاز کنید. اسپوک‌ها پس از پایدار ماندن هاب ترجیحی بازگردانده می‌شوند.

کدام انتقال‌های تونل پشتیبانی می‌شوند؟

WireGuard برای بیشتر استقرارها، OpenVPN جایی که شبکه مبتنی بر گواهی از قبل استاندارد است، و GRE جایی که انتقال از قبل خصوصی است و مسیریابی بدون لایه دوم رمزگذاری می‌خواهید. هر سه در موتور تعبیه شده‌اند.

هویت یک کاربر راه دور چگونه به سیاست اعمال می‌شود؟

کاربران و گروه‌ها از Active Directory، Azure AD یا SCIM می‌آیند، و سیاست با نام روی آن‌ها انتخاب می‌کند. کاربر تونل راه دور از لحظه اتصال شناسایی می‌شود، چون نشانی‌اش در ثبت‌نام صادر شده است.