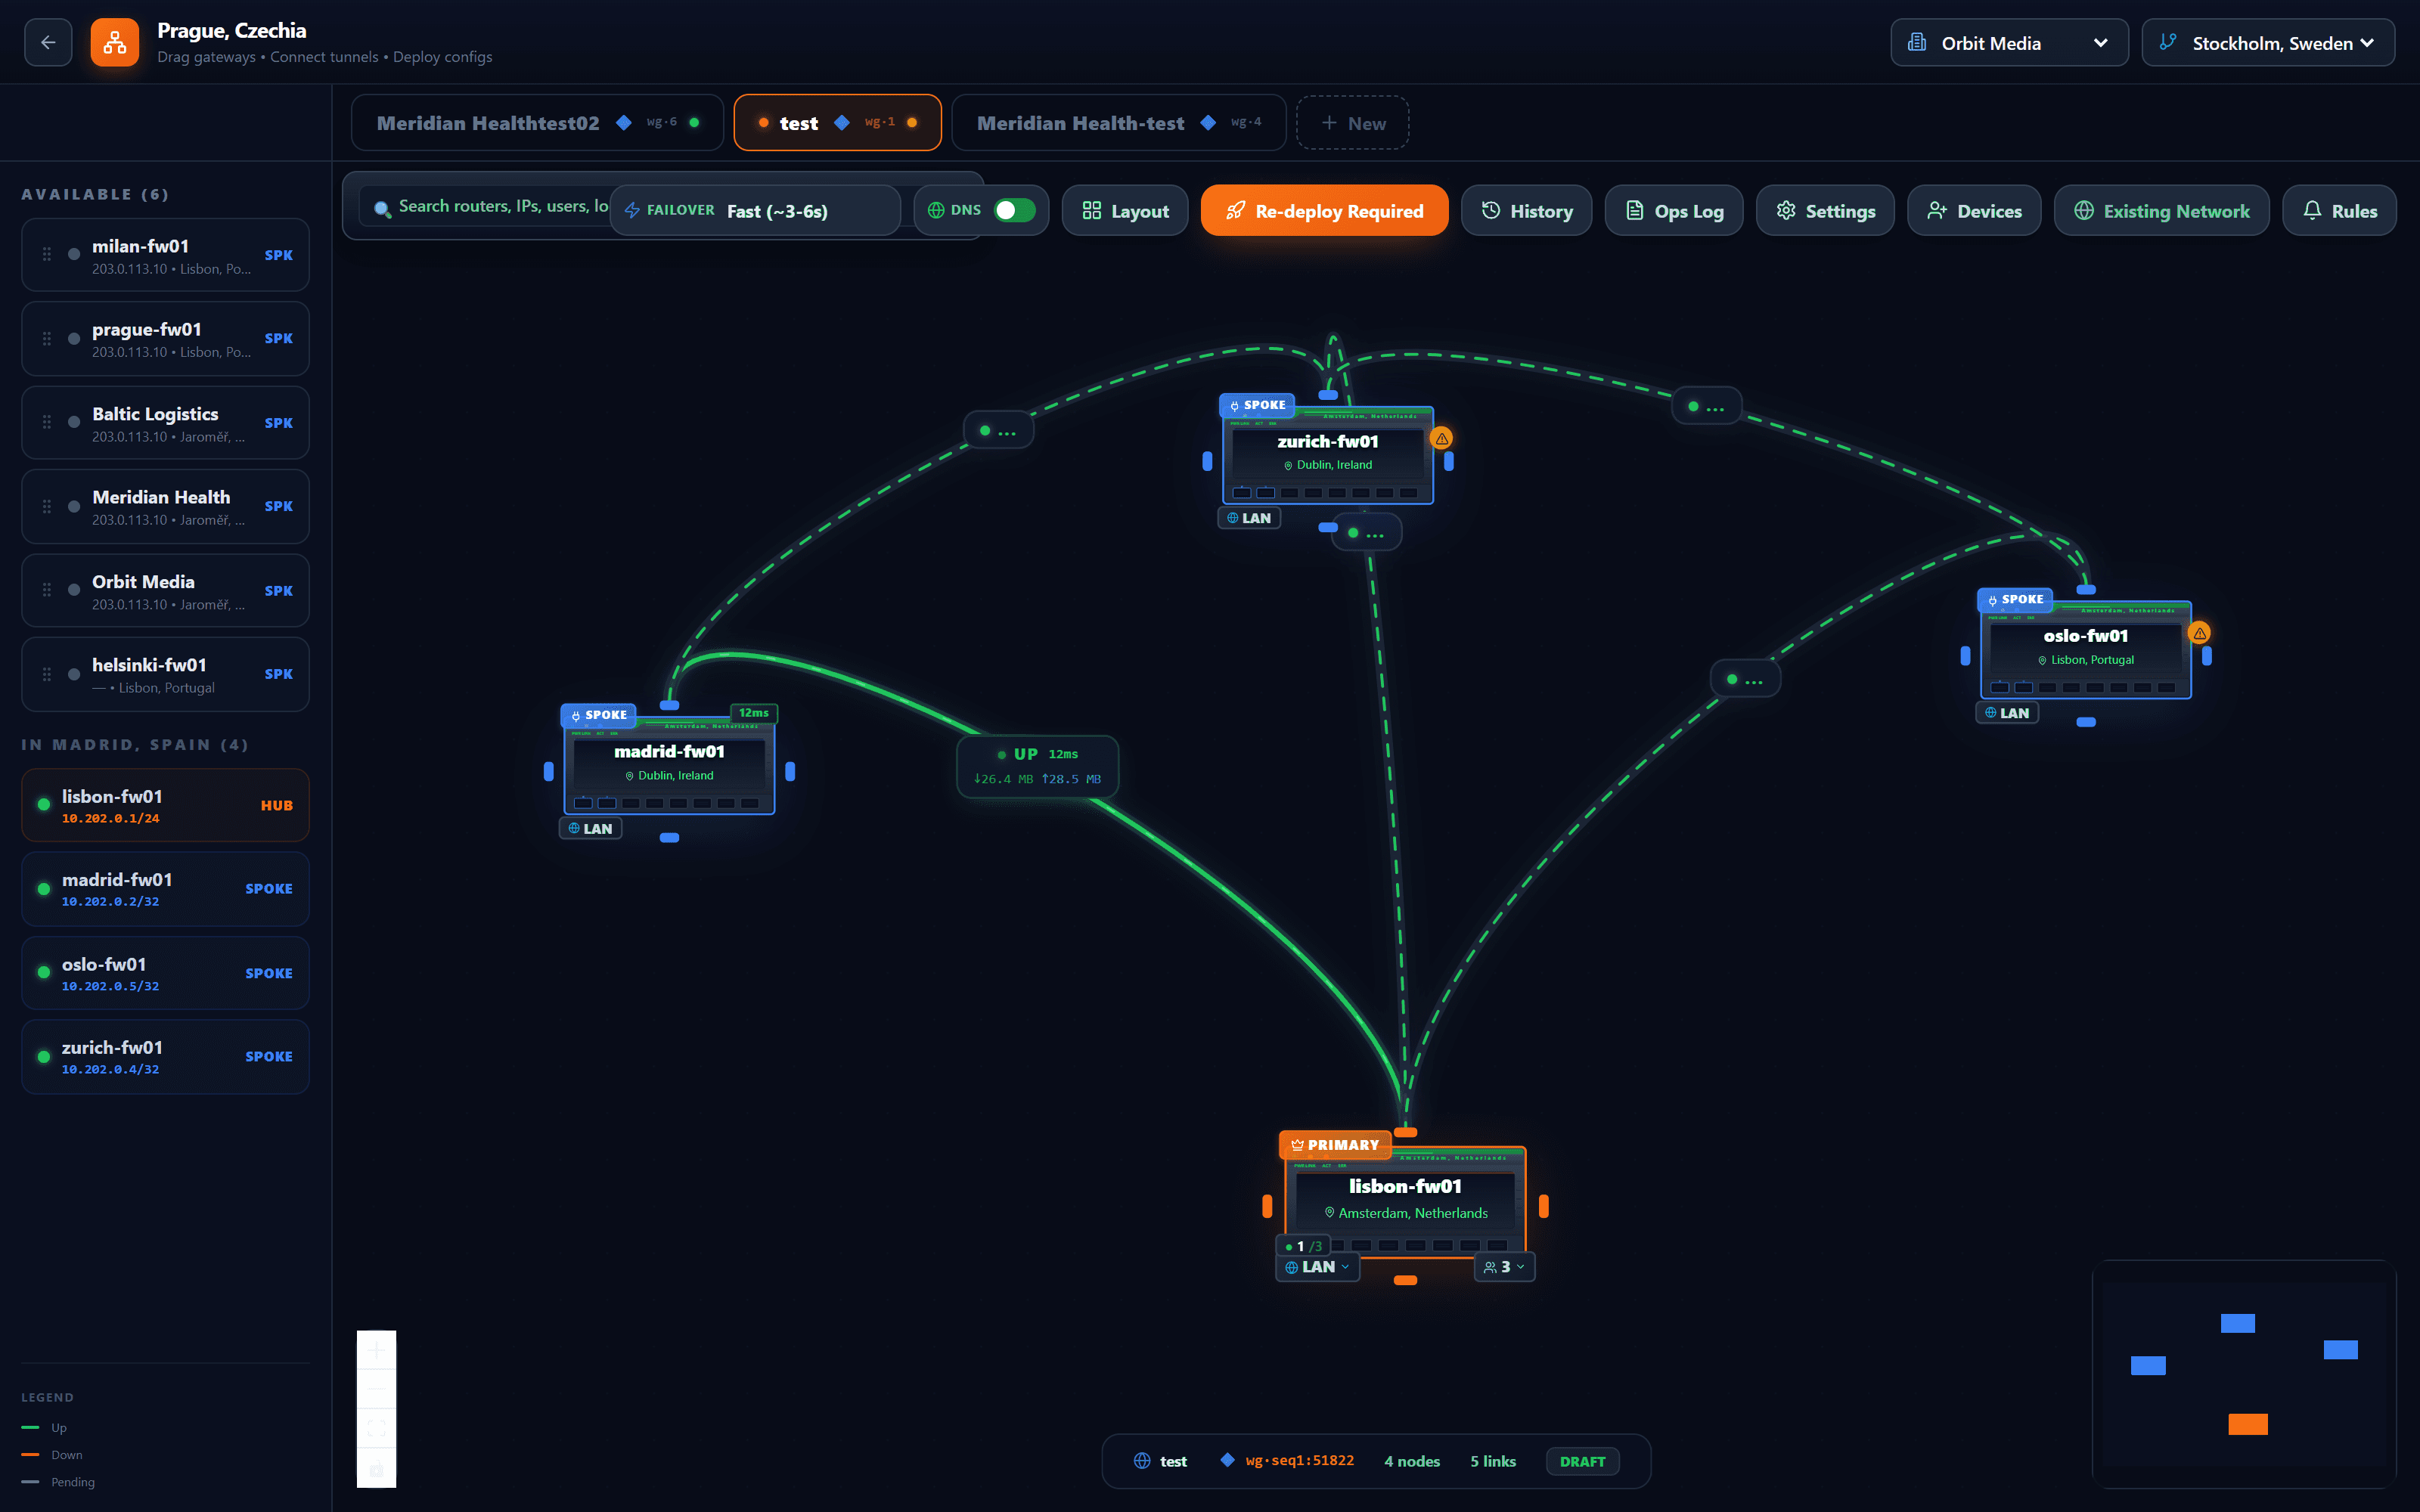
¿En qué consiste Zedmos SASE?
Una superposición sobre WireGuard, OpenVPN o GRE aprovisionada desde la consola, con la forma que el parque necesite —radial, doble concentrador, atajos entre radios o malla completa—, con un concentrador de reserva opcional y conmutación automática, y un repetidor para las parejas tras un NAT que reescribe puertos. Las personas remotas se conectan con un cliente WireGuard estándar, vinculadas en la inscripción a su propio proveedor, y todo lo que envían se inspecciona en el concentrador: control de aplicaciones, IDS/IPS, inspección TLS, DLP y la pasarela de IA.
¿Zedmos SASE enruta mi tráfico por una nube del fabricante?
No. Los concentradores son sus propios cortafuegos, sobre su hardware o sobre ZedmOS, y la inspección ocurre en el concentrador que usted opera. Nada pasa por Zedmos.
¿Necesitan los usuarios remotos un cliente de Zedmos?
No. Los usuarios remotos se conectan con un cliente WireGuard estándar. Un enlace de inscripción de un solo uso genera el par de claves en el propio dispositivo del usuario y envía únicamente la mitad pública; la consola nunca ve la clave privada. No hay licencia de cliente por puesto.
¿Qué pasa cuando falla un concentrador?
Con un concentrador de reserva desplegado, la consola traslada a él todos los radios en cuanto el principal deja de responder: espera un umbral de silencio, lo confirma con una comprobación de salud y entonces cambia. La conmutación automática es opcional; también puede dispararla usted mismo con una vista previa de lo que va a cambiar. Los radios vuelven en cuanto el concentrador preferido lleva un tiempo estable.
¿Qué transportes de túnel se admiten?
WireGuard para la mayoría de los despliegues, OpenVPN donde ya hay un parque basado en certificados, y GRE donde el transporte ya es privado y se quiere enrutar sin una segunda capa de cifrado. Los tres están integrados en el motor.
¿Cómo se aplica a la política la identidad de un usuario remoto?
Los usuarios y los grupos vienen de Active Directory, Azure AD o SCIM, y la política los selecciona por su nombre. Un usuario remoto de un túnel está identificado desde el momento en que se conecta, porque su dirección se le asigna en la inscripción.