حوّل جهاز OPNsense أو pfSense لديك إلى جدار حماية كامل من الجيل التالي.
وحدة تحكم Zedmos إضافة OPNsense وحزمة pfSense — المحرك نفسه على المنصتين. الفحص والسياسة والهوية والتسجيل تُنفَّذ كلها محليًا، على معالجات تتحكم فيها. دون اعتماد على السحابة، ودون خروج للقياس عن بُعد، ودون مستوى بيانات خارجي.
كل شيء يبقى على الجهاز
نشر وحدة التحكم بسيط عمدًا: جهاز واحد يستضيف المحرك ومخزن السياسات ومخزن الأحداث وواجهة الإدارة. دون منسّق، ودون سحابة مشتركة، ودون طبقة تراكبية بين المواقع.
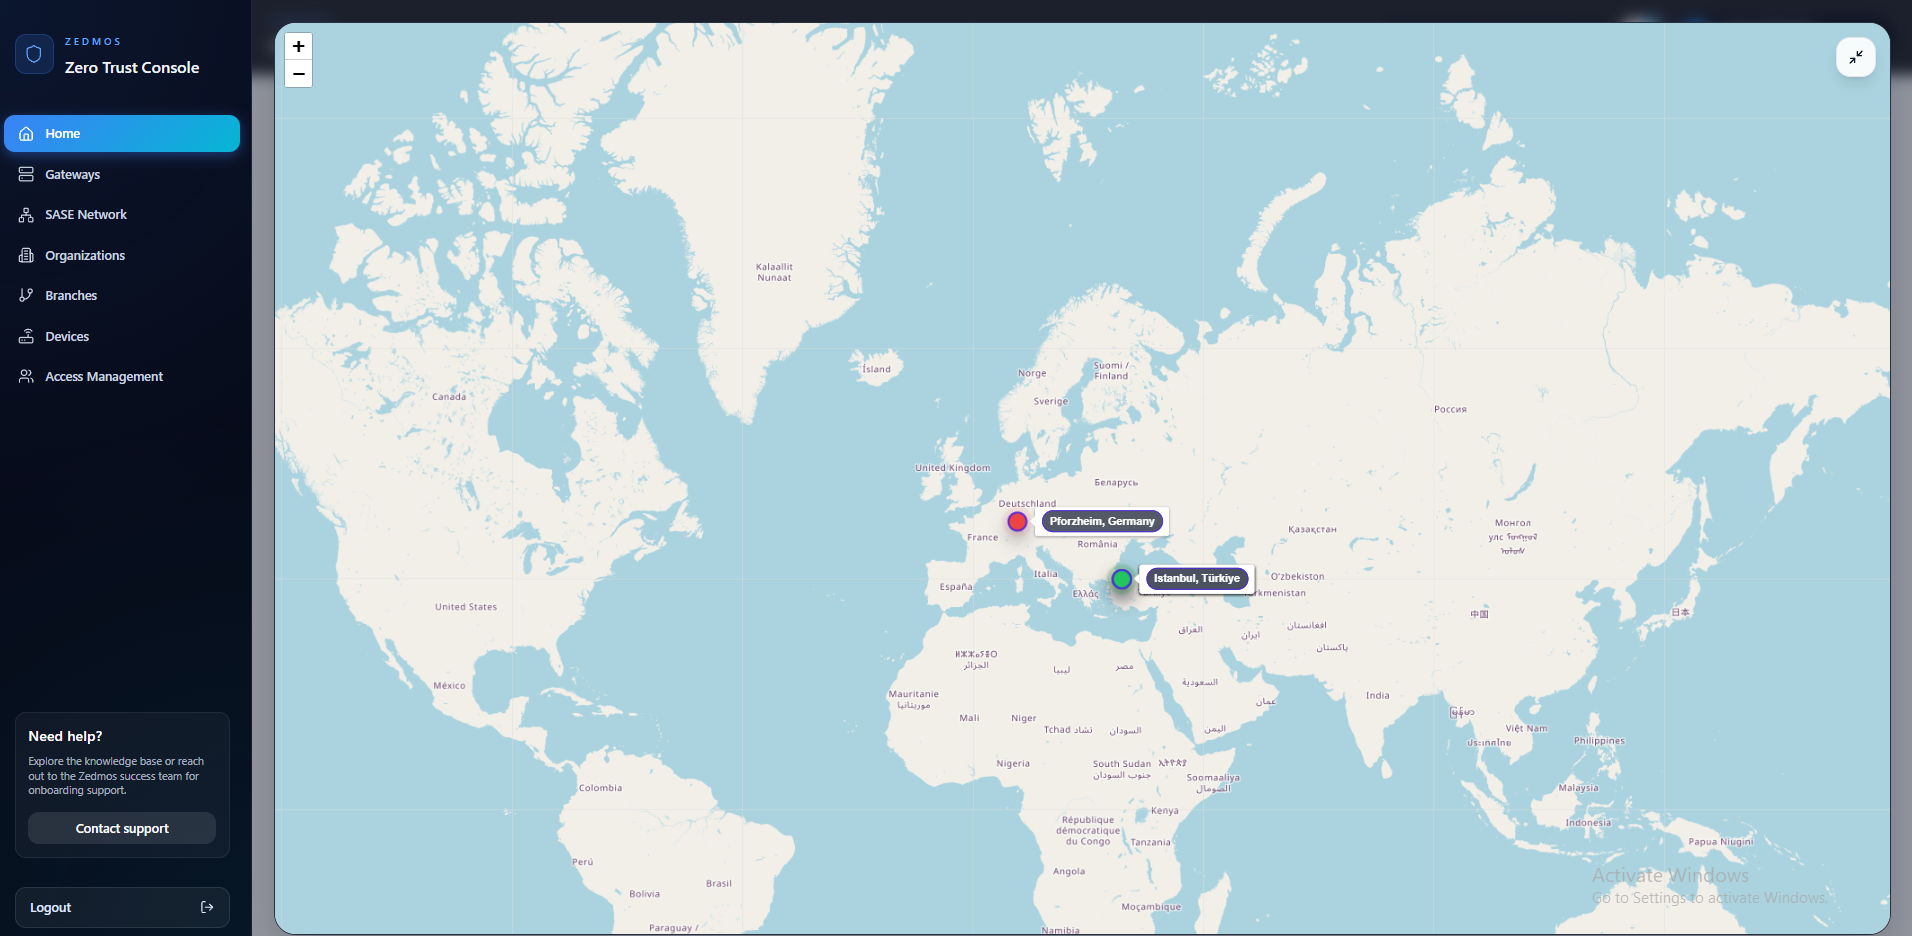
من خريطة العالم إلى جدار حماية واحد — تحكم مركزي لكل موقع
جولة في وحدة تحكم Zedmos Zero Trust: كيف يُراقَب أسطول متعدد المواقع ويُنظَّم ويُشغَّل من لوحة واحدة.
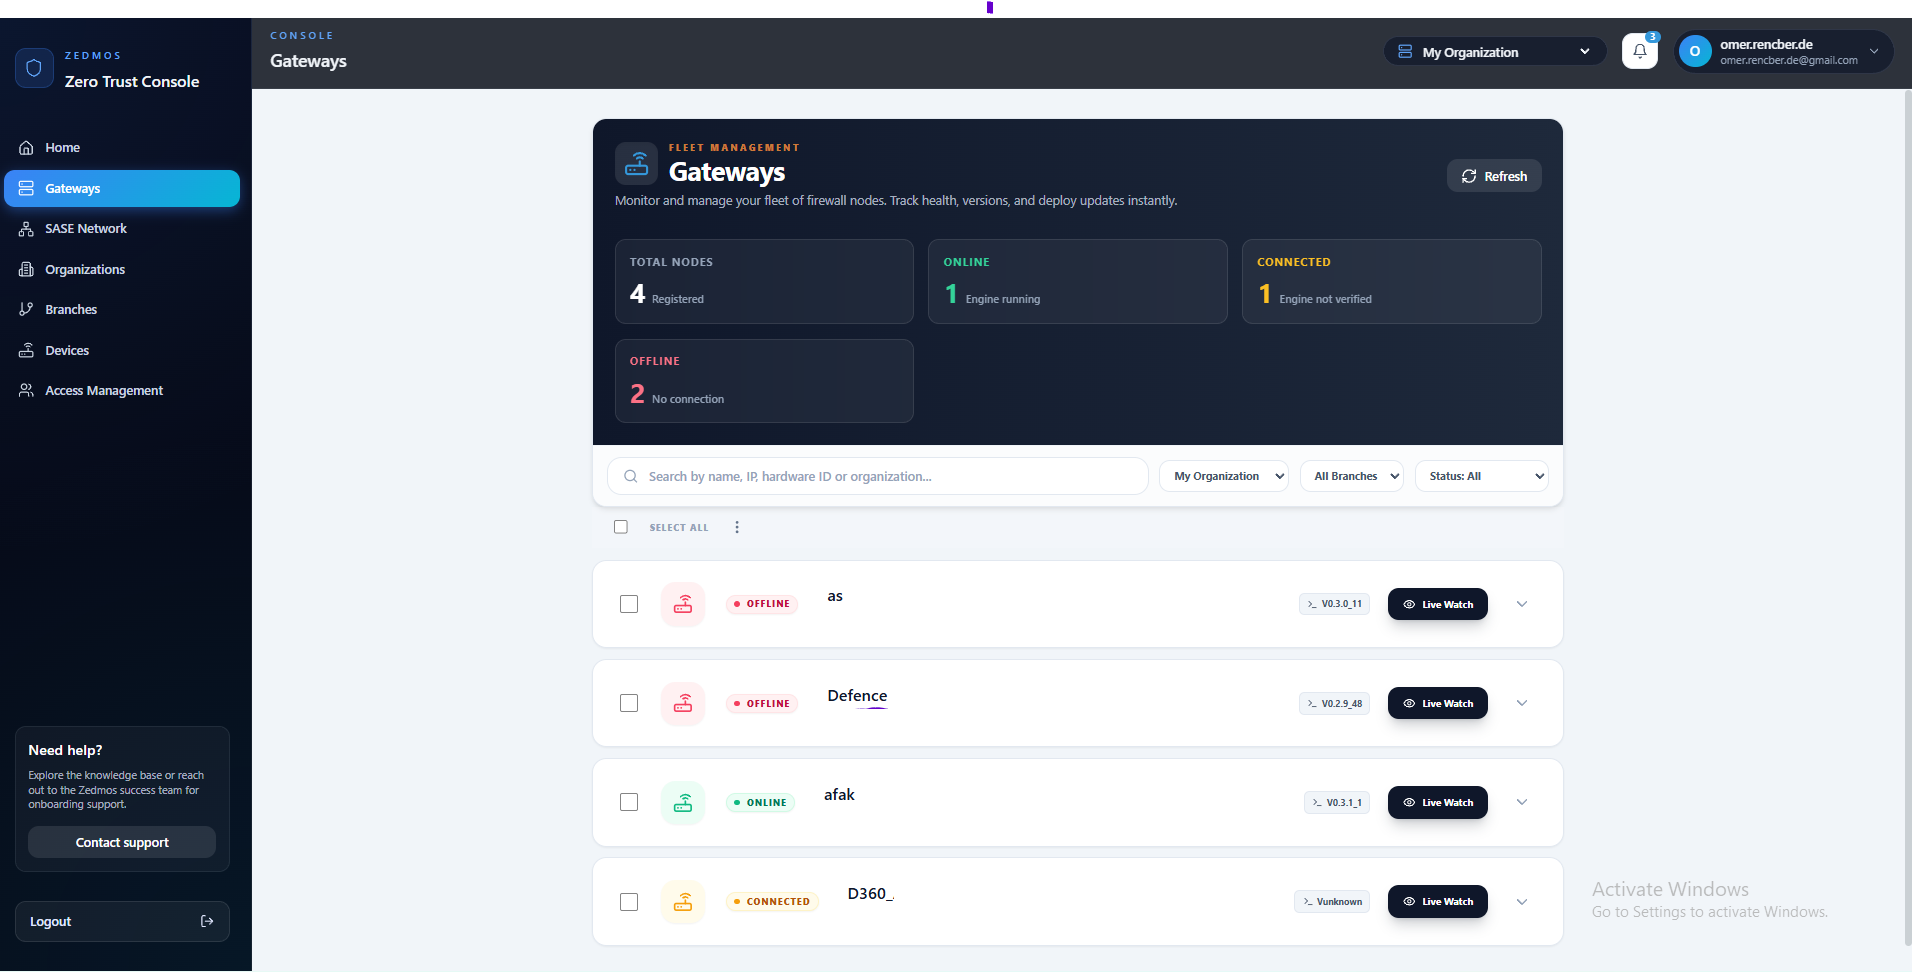
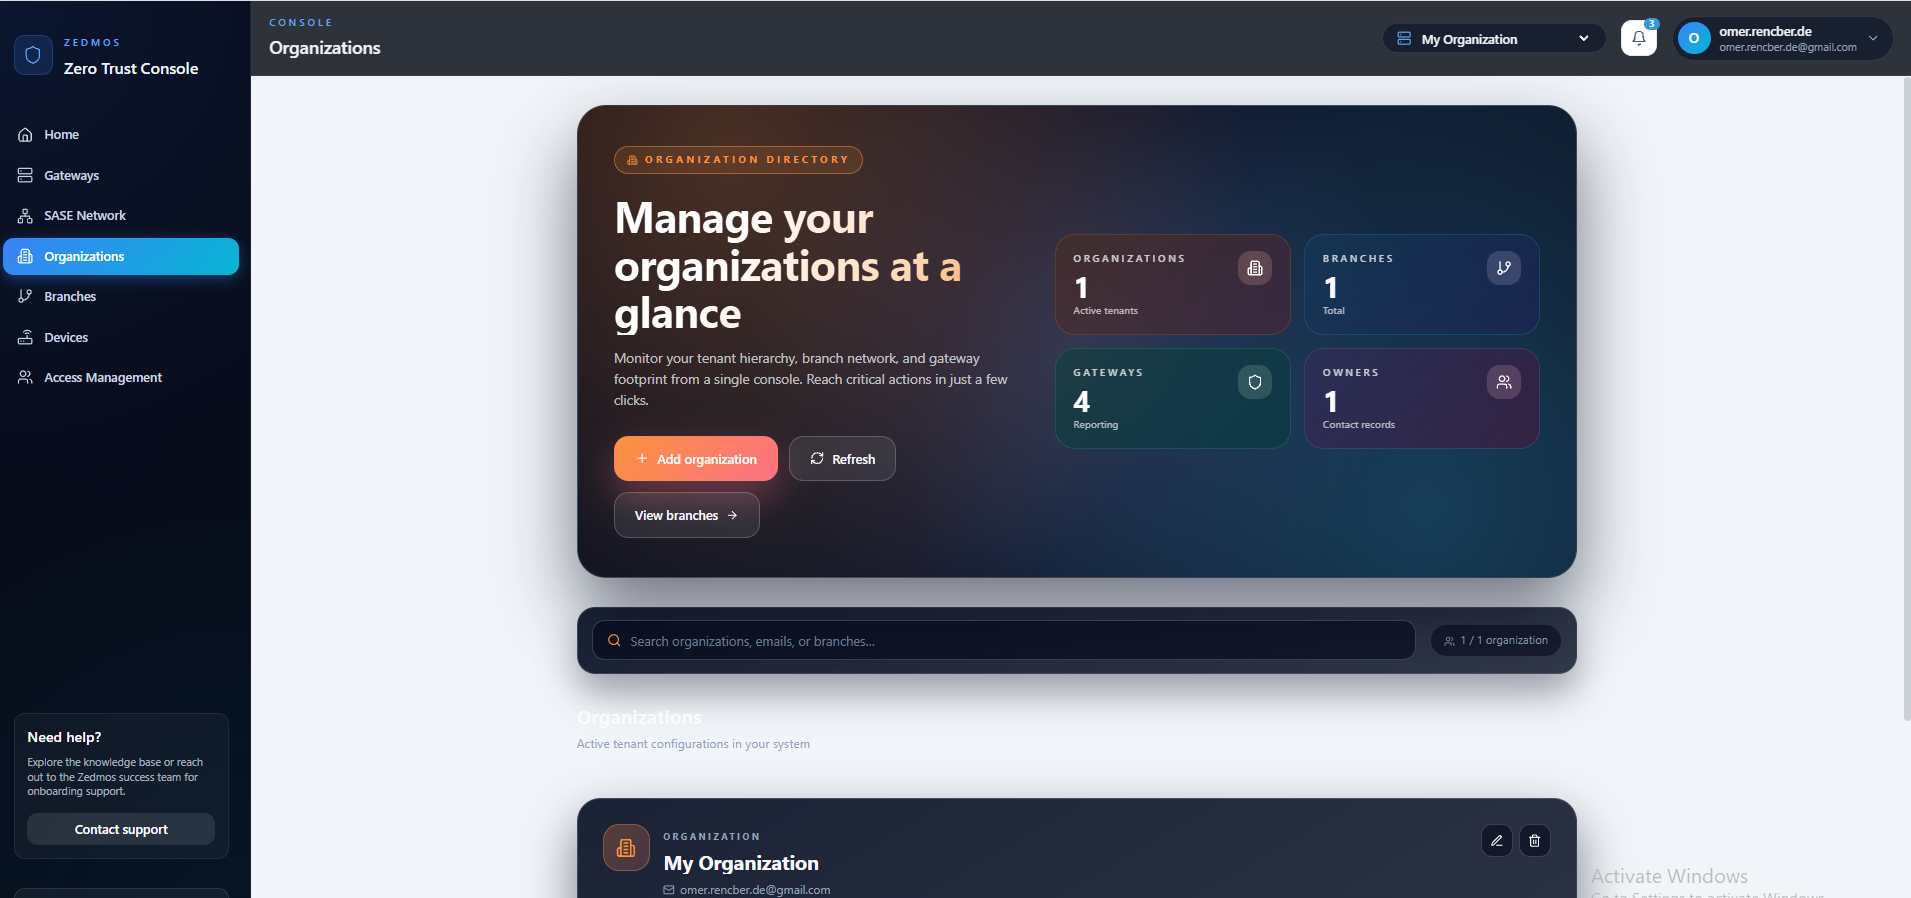
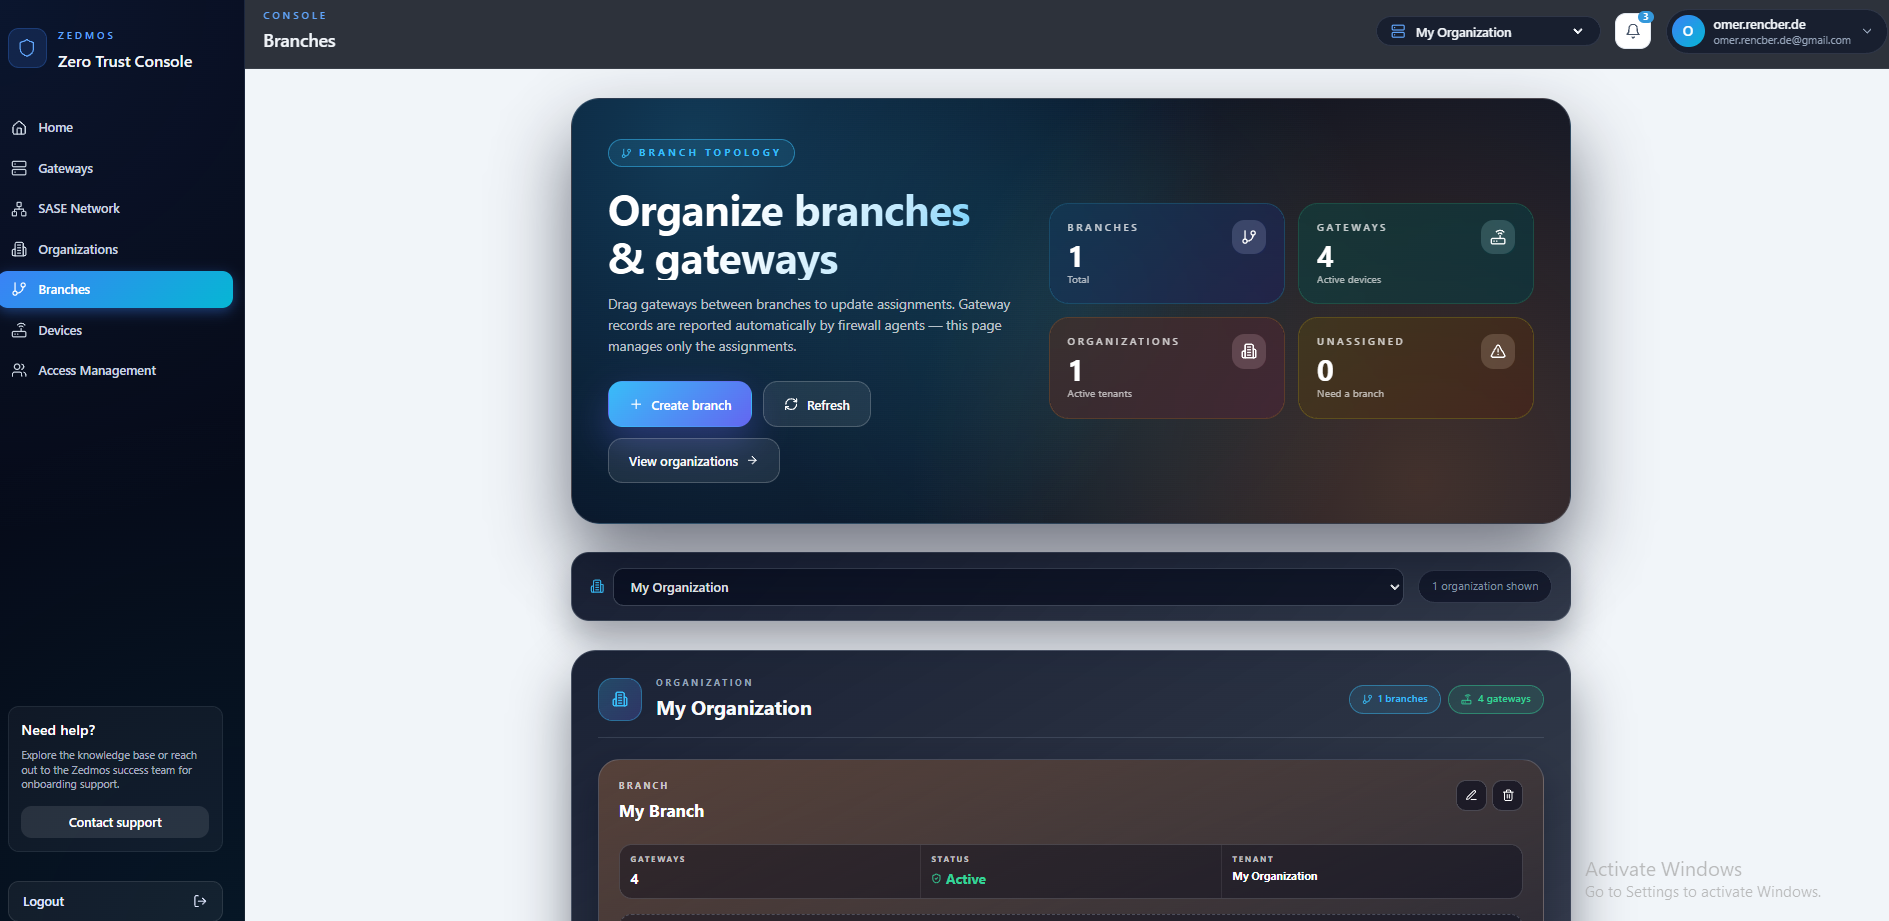
كل فرع على خريطة واحدة
تفتح وحدة تحكم Zero Trust على خريطة عالم حية: كل موقع دبوس، وكل دبوس يعكس صحة الفرع والبوابة الحالية.
خمس خطوات من التحقق من المنصة إلى الإنفاذ الحي
تسلسل اعتماد موجَّه. كل خطوة قابلة للتراجع وتترك الجهاز في حالة سليمة معروفة.
يفحص إجراء تمهيدي الواجهة المستهدفة للتأكد من قدرة المسار السريع ودعم الطوابير المتعددة ونضج برنامج التشغيل. وتُظهر التركيبات غير المدعومة سببًا واضحًا ومسارًا بديلاً قبل تثبيت أي شيء.
- فحص آلي لتوافق العتاد
- التحقق من برنامج التشغيل ووحدة النواة
- إرشادات معالجة واضحة عند الحاجة إلى مسار بديل
يُشحن Zedmos كإضافة OPNsense وكحزمة pfSense. ويضيف أيٌّ منهما المحرك ومستوى السجلات ومستوى التحكم وواجهة الإدارة كوحدة واحدة. التثبيت غير مراقَب وقابل للتراجع بالكامل.
- حزمة موقّعة، بناء قابل لإعادة الإنتاج
- محرك متكامل · مستوى سجلات · مقبس تحكم · واجهة
- إزالة نظيفة مع الحفاظ على الحالة
ابدأ في وضع المراقبة لبناء خط أساس لحركة المرور دون أي خطر. ثم رقِّ إلى الجسر للإنفاذ المضمّن، أو إلى الموجَّه للتوجيه المبني على السياسات. الترقية إعداد واحد — دون إعادة تكوين.
- المراقبة · رصد دون أي تعديل للحزم
- الجسر · إنفاذ مضمّن شفاف في الطبقة 2
- الموجَّه · توجيه مبني على السياسات في الطبقة 3
تُؤلَّف السياسات في واجهة الإدارة — محرر منظّم مع تحقق ومقارنة وإصدارات. كل تغيير يُجهَّز ويُراجَع ويُطبَّق كتبديل ذرّي للأجيال دون فقدان أي حزمة.
- طابق حسب التطبيق أو الفئة أو SNI أو المستخدم أو الجهاز أو IP أو الجغرافيا أو بصمة TLS
- ستة عشر فعل إجراء من الرصد فقط إلى التصعيد
- أجيال متحقق منها، وتطبيق ذرّي، وتراجع بنقرة واحدة
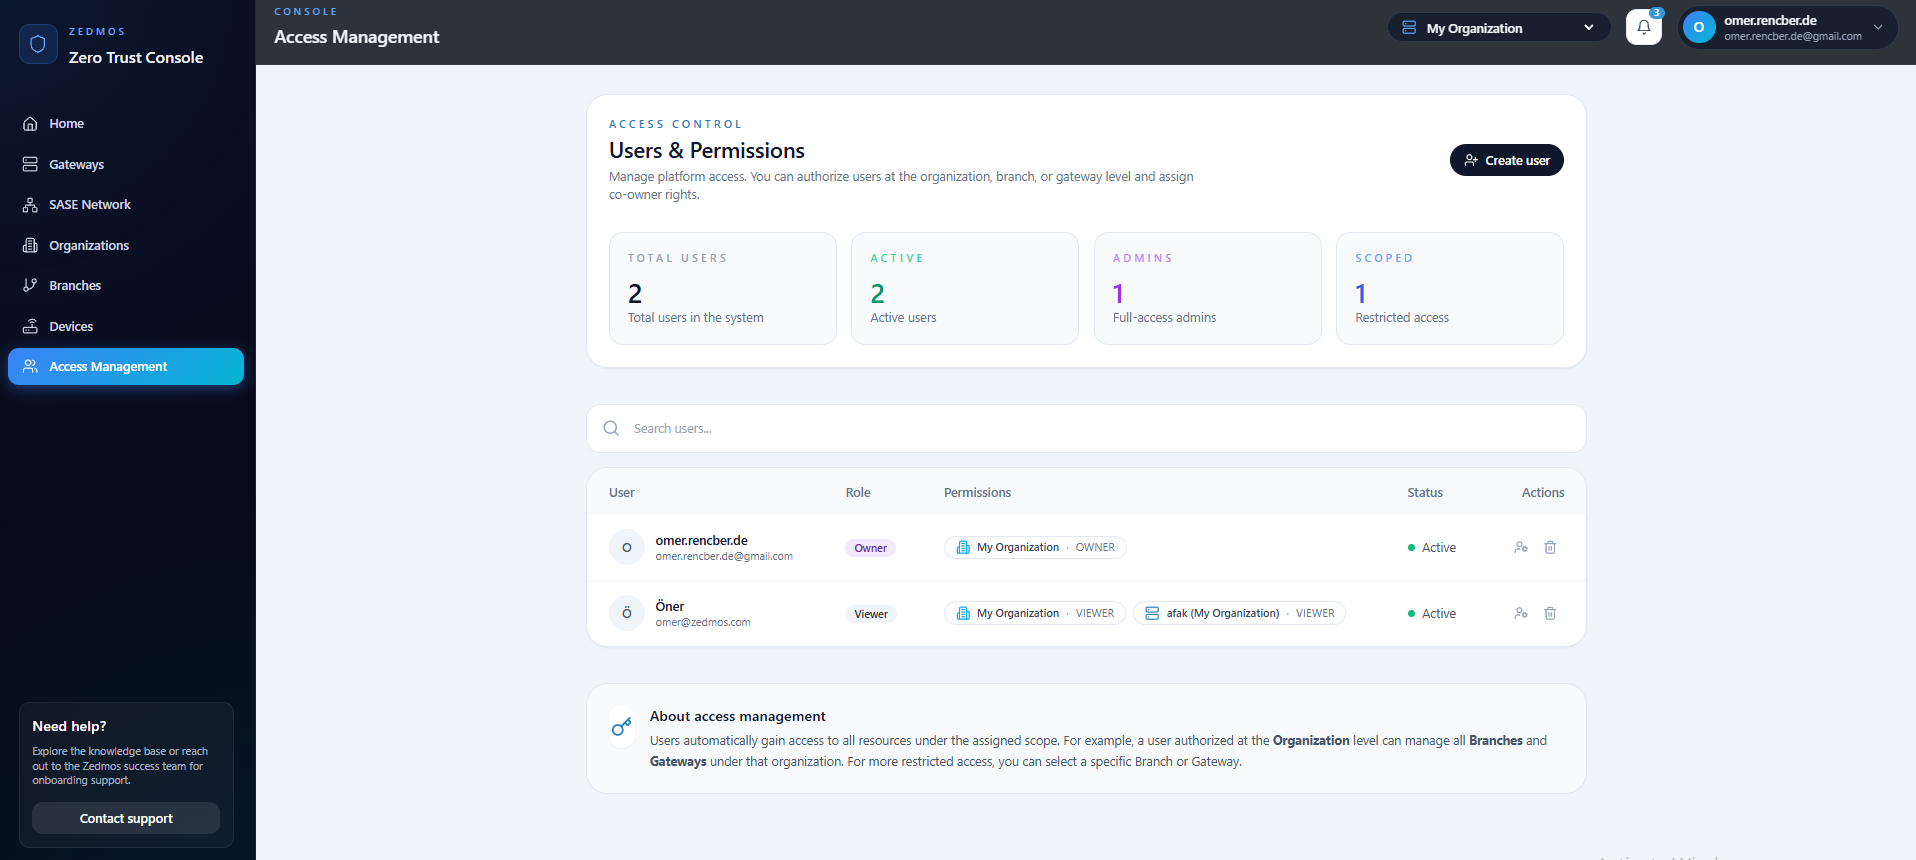
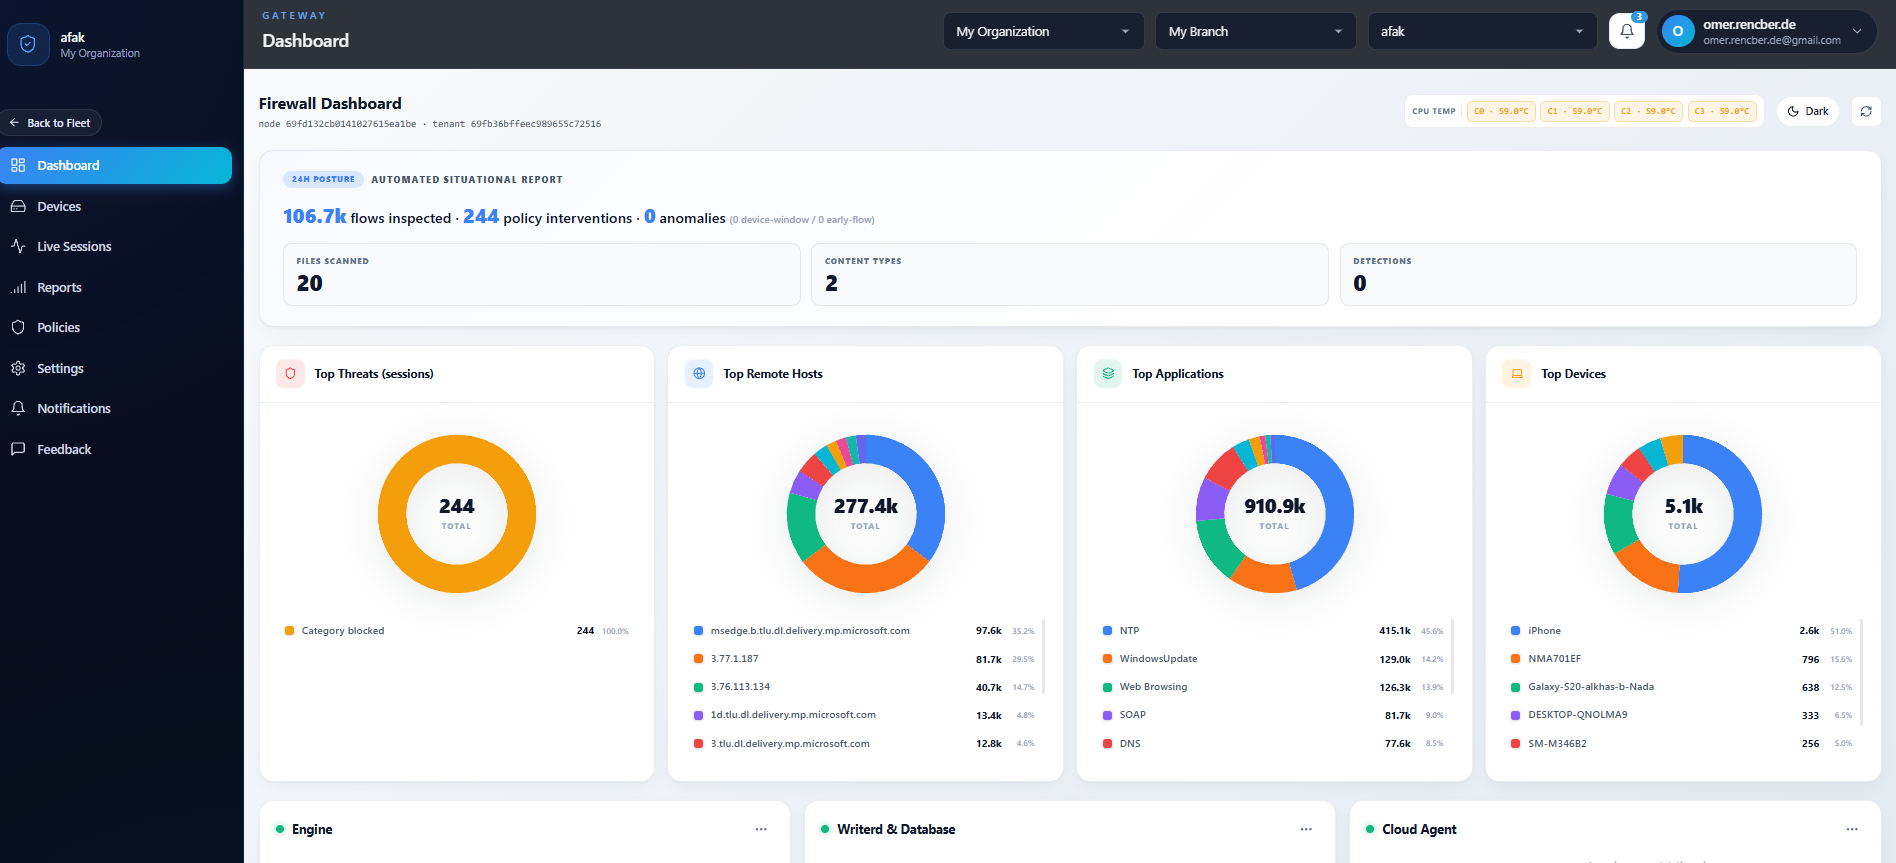
تعمل واجهة الإدارة على الجهاز نفسه. حركة المرور الحية والأحداث والاستخبارات التهديدية واتفاقيات مستوى الخدمة وجرد الأجهزة تظهر كلها هنا. دون اتصال بالمقر، ودون وحدة تحكم خارجية، ودون قياس عن بُعد يغادر المحيط.
- لوحة حية للتدفقات والأحداث
- عروض الاستخبارات التهديدية وجرد الأجهزة
- تصدير منظّم إلى SIEM المحلي الذي تختاره