Zedmos
Demo ve fiyatlandırma:info@zedmos.comDemo talep edin

SASE ve güvenli bağlantı

Her şube ve her uzak kullanıcı tek politikada

WireGuard üzerine kurulu ve konsoldan düzenlenen, filonun gerektirdiği biçimde bir kaplama — tek merkez, merkez çifti, gereken şubeler arasında doğrudan tüneller ya da tam örgü. Uçlar dışarı doğru bağlanır, merkezler inceler ve erişim, paketin taşıdığı adrese değil bir kişiye ve bir uygulamaya aittir.

SASE kaplaması · merkezde tek politikabeklemede · yalnızca sunucu yollarıŞubelerMerkez ofis10.0.1.0/24Şube10.0.2.0/24Depo10.0.3.0/24Uzaktan çalışancihaz başına anahtarBirincil merkezsonlandırır · inceler · iletirYedek merkezbeklemedebirincil yanıt vermeyi bıraktığında uçları devralırKimlik · Active Directory · Azure AD · SCIMHer oturum şunlarla karşılaşırUygulama denetimiIDS / IPSTLS incelemesiYapay zekâ güvenliği ve DLPİnternet ve SaaShepsi için tek politikatünel açıkbeklemedeŞifreli kaplama · WireGuard, OpenVPN ya da GRE
Şube 1Şube 2Şube 3Şube 4Hub

Merkez ve uçlar

Her şey tek yere ulaşır. Aksini gerektiren bir nedeniniz yoksa buradan başlayın.

İki şube arasındaki trafik uzun yoldan gider — ve yolda incelenir.

YedekŞube 1Şube 2Şube 3Şube 4Hub

Çift merkez

Merkez şubesindeki bir kesinti diğer şubeleri de götürmemeli.

İşletilecek ikinci bir dinleyen merkez. Gerekene dek yalnızca sunucu yollarını tutar.

Şube 1Şube 2Şube 3Şube 4Hub

Uç kısayolu

İki şube birbiriyle o kadar çok konuşuyor ki, dolambaç gerçek zaman kaybettiriyor.

O çiftin trafiği merkezden geçmeyi bırakır, dolayısıyla orada incelenmeyi de bırakır.

Şube 1Şube 2Şube 3Şube 4Hub

Tam örgü

Her çift her çiftle konuşur. Sekiz şubeyle sınırlıdır.

Her şube diğer her şube için bir eş taşır ve çiftleri yine bir düğüm aracılar.

Kurulmuş tünelİki şube arasında doğrudan yolBekleme yolu — devretmeye dek yalnızca sunucu yolları

Ağı kurmak, onu çizmektir

Şubeleri yerleştirin ve bağlayın. Konsol, her tünelin iki ucu için de yapılandırmayı yazar ve gönderir — kimse bir güvenlik duvarı açıp kural yazmaz. Bir öğleden sonra değil, dakikalar.

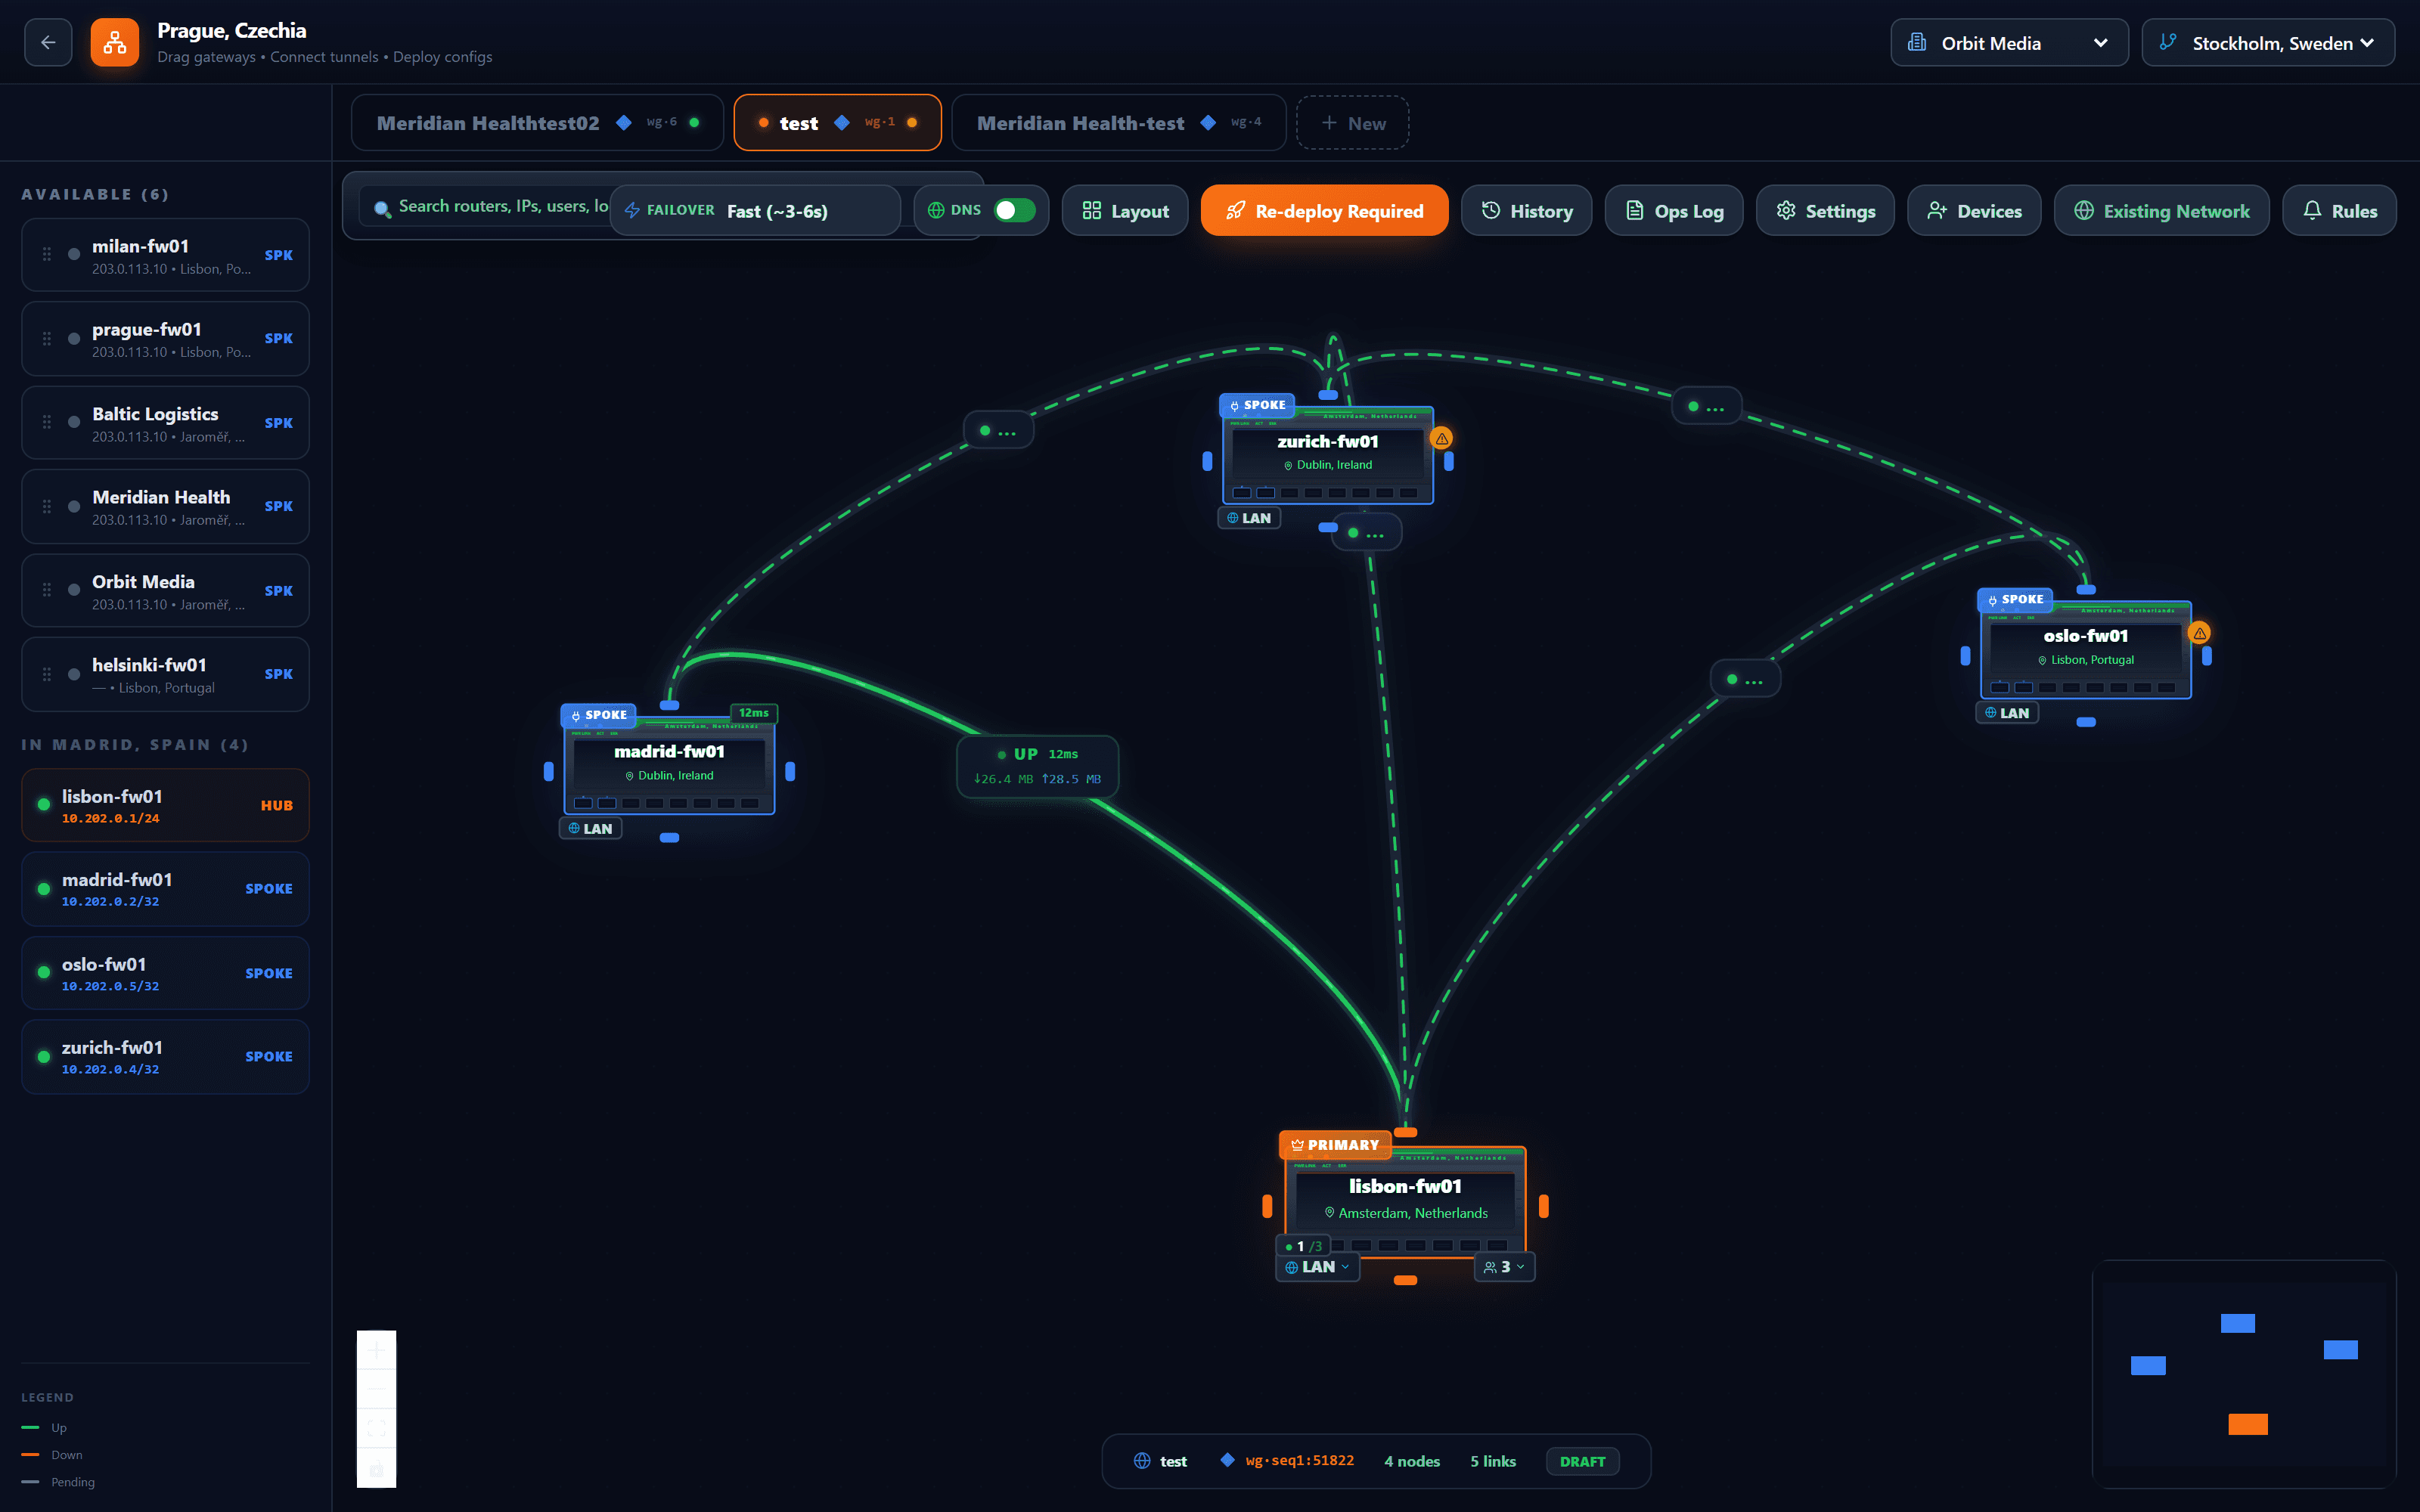
Konsolun SASE tuvali: solda listelenen ağ geçitleri; koyu bir haritaya yerleştirilmiş uçlar ve bir birincil merkez, aralarında yeşil tünellerle; ve devretme sınıfı, yerleşim, geçmiş ve yeniden kurma düğmesi olan bir araç çubuğu.
  1. Filodan ağ geçitleri

    Bir müşterinin zaten sahip olduğu güvenlik duvarları, şubeye göre listelenir. Birini tuvale sürükleyin, bir uç ya da merkez olsun.

  2. Bu biçimde her tüneli tek bir merkez sonlandırır

    Birincil merkeze gelen her şey aynı politikayla karşılaşır: uygulama denetimi, IDS/IPS, TLS incelemesi, DLP ve yapay zekâ ağ geçidi. Bunun yerine iki uç arasında doğrudan bir tünel çizerseniz, trafikleri ortada değil iki uçta incelenir — konsol bunu siz karar vermeden önce söyler.

  3. Her tünel kendini bildirir

    Açık mı kapalı mı, gecikme, her yöndeki bayt — baktığınız yerde, hattın üzerinde; açmanız gereken bir günlükte değil.

  4. Devretme, topoloji başına seçilir

    Birincil yanıt vermeyi bıraktığında uçların yedek merkeze kendiliğinden taşınıp taşınmayacağı — ve ne kadarlık bir sessizlikten sonra — her güvenlik duvarının değil, çizimin bir ayarıdır.

  5. Çizimi değiştirin, sonra kurun

    Tuval, güvenlik duvarlarının çalıştırdığından ne zaman ayrıldığını bilir. Tek bir düğme, her tünelin iki ucunun yapılandırmasını yazar ve gönderir.

Kimse bir güvenlik duvarı açıp kural yazmaz. Her tünelin iki ucunu da konsol yazar ve gönderir.console.zedmos.com · SASE Network

Tünel taşıması

Topoloji için bir kez seçilir.

WireGuard
Önerilen
OpenVPN
Desteklenen uzak cihazlar
GRE
Yalnızca şubeler arası

Yalnızca şubeler değil, insanlar

Uzak kullanıcılar da aynı biçimde, tek kullanımlık bir kayıt bağlantısıyla eklenir. Erişim cihaz başınadır, bu yüzden kaybolan bir dizüstü kendiliğinden iptal olur.

Filoyu güncel tutmak

Sürümleri Zedmos yayımlar. Hangi güvenlik duvarlarının ne zaman alacağına siz karar verirsiniz.

  1. Zedmos

    Bir sürüm yayımlarız

    Konsol ve güvenlik duvarı için, kendi takvimlerinde. Konsol, siz bakmayı beklemek yerine bir sürümün hazır olduğunu size söyler.

  2. Siz

    Kimin alacağını siz seçersiniz

    Önce birkaç güvenlik duvarı, sonra gerisi — ya da tüm filo tek seferde. Küçük bir grubu diğerlerinden önce yükseltmek, bir sorunu henüz küçükken bulmanın yoludur.

  3. Siz

    Nerede ne çalıştığını görebilirsiniz

    Her güvenlik duvarının sürümü, tek listede. Geride kalan bir cihaz bir nedenle geride kalmıştır ve o zamandan beri her düzeltmeyi kaçırıyordur.

Bir şube ve bir kişi nasıl bağlanır

Dört adım ve yalnızca ilk ikisi birini gerektirir. Anahtarlar her cihazda üretilir ve hiç yolculuk etmez; konsol yalnızca açık yarısını dağıtır, başka bir şeyi değil.

  1. Siz

    Bir biçim ve bir merkez seçin

    Bir şube merkez olur — genellikle sabit adresi ve inceleme için yeri olan. Diğer her şube bir uçtur; merkez dışında hiçbir şey sabit adres gerektirmez. İkinci bir merkez, gereken uçlar arasında doğrudan tüneller ya da tam örgü diğer üç biçimdir ve her biri kartında, seçilmesinin neye mal olduğunu söyler.

  2. Siz

    Şubeleri ekleyin

    Topolojiye bir şube eklemek, tünelin iki ucunun yapılandırmasını aynı anda yazar — uç ve merkezdeki karşılık gelen değişiklik — böylece ikisi birbirinden ayrı düşemez.

  3. Zedmos

    Uçlar dışarı doğru bağlanır

    Her uç, tüneli merkeze doğru dışarı doğru kurar. Adresi değişen bir ev tipi hatta duran bir şubenin, kimse onun için port açmadan çalışmasının nedeni budur.

  4. Zedmos

    İnsanlar kendi cihazlarını, sizin sağlayıcınıza karşı kaydeder

    Uzaktaki kişi tek kullanımlık bir bağlantıyı açar ve siz isterseniz önce kendi OpenID Connect sağlayıcınızda oturum açar — çok etmenli iddia taşımayan bir jeton reddedilir. Cihazı kendi anahtarını üretir ve ona bir ağ değil, dizin gruplarının izin verdiği adlandırılmış uygulamalar verilir. Bir son tarih onu yeniden sağlayıcının karşısına çıkarır; bir dizüstünü kaybetmek yalnızca o cihazı iptal eder, diğerleri çalışmayı sürdürür.

Konsolun sizin için üstlendikleri

Konsolun sağladığı tüneller

Anahtarlar, adresleme ve yollar tek bir topoloji görünümünden üretilir ve gönderilir; seçtiğiniz biçimde: tek merkez, merkez çifti, gereken uçlar arasında doğrudan tüneller ya da sekiz şubeye kadar tam örgü. Bir şube eklemek, iki güvenlik duvarında yapılandırmayı elle düzenlemek değil, bir düğüm yerleştirmektir. Bir çiftin iki ucu da portları yeniden yazan bir NAT'ın ardındaysa, konsolun kendi yığınındaki bir aktarıcı paketleri hiç anahtar tutmadan taşır.

İkinci bir merkez ve ona ulaşmanın yolu

Bir yedek merkez kurun; birincil yanıt vermeyi bıraktığında konsol uçları ona taşıyabilir. Geçiş tercihe bağlıdır ve birkaç dakika sürer, çünkü tek bir kayıp pakete tepki vermek yerine bir sessizlik eşiğini bekler ve sonra bir sağlık denetimiyle doğrular. Neyin değişeceğinin önizlemesiyle kendiniz de tetikleyebilirsiniz.

Uzaktaki kişiler, kendi dizininize bağlı

Tek kullanımlık bir kayıt bağlantısı, anahtar çiftini kişinin kendi cihazında üretir — özel anahtarı konsol hiç görmez — ve kayıt, önce kendi OpenID Connect sağlayıcınızda oturum açılmasını isteyip çok etmenli iddia taşımayan bir jetonu reddedebilir. Kişinin sonra eriştiği şey bir ağ değil, adlandırılmış uygulamalar ve portlarından oluşan bir listedir. Bir son tarih cihazı yeniden sağlayıcının karşısına çıkarır ve cihaz sağlığı, hâlihazırda işlettiğiniz Intune ya da CrowdStrike'tan gelir.

Sorular ve yanıtlar

Zedmos SASE nelerden oluşur?

Konsoldan sağlanan, WireGuard, OpenVPN ya da GRE üzerinde bir kaplama; filonun gerektirdiği biçimde — merkez-uç, çift merkez, uç kısayolları ya da tam örgü — isteğe bağlı bir yedek merkez ve otomatik devretmeyle ve portları yeniden yazan NAT ardındaki çiftler için bir aktarıcıyla. Uzaktaki kişiler standart bir WireGuard istemcisiyle, kayıt anında kendi sağlayıcınıza bağlanarak bağlanır ve gönderdikleri her şey merkezde incelenir: uygulama denetimi, IDS/IPS, TLS incelemesi, DLP ve yapay zekâ ağ geçidi.

Zedmos SASE trafiğimi bir üretici bulutundan geçirir mi?

Hayır. Merkezler, kendi donanımınızdaki ya da ZedmOS üzerindeki kendi güvenlik duvarlarınızdır ve inceleme sizin işlettiğiniz merkezde olur. Zedmos'un içinden hiçbir şey geçmez.

Uzak kullanıcıların bir Zedmos istemcisine ihtiyacı var mı?

Hayır. Uzak kullanıcılar standart bir WireGuard istemcisiyle bağlanır. Tek kullanımlık bir kayıt bağlantısı, anahtar çiftini kullanıcının kendi cihazında üretir ve yalnızca açık yarısını gönderir; özel anahtarı konsol hiç görmez. Koltuk başına istemci lisansı yoktur.

Bir merkez arızalandığında ne olur?

Bir yedek merkez kurulmuşsa, birincil yanıt vermeyi bıraktığında konsol her ucu ona taşır: bir sessizlik eşiğini bekler, bir sağlık denetimiyle doğrular ve sonra değişimi yapar. Otomatik devretme tercihe bağlıdır; neyin değişeceğinin önizlemesiyle kendiniz de tetikleyebilirsiniz. Yeğlenen merkez kararlı hâle geldiğinde uçlar geri taşınır.

Hangi tünel taşımaları destekleniyor?

Çoğu kurulum için WireGuard, sertifika tabanlı bir filonun zaten standart olduğu yerlerde OpenVPN ve taşımanın zaten özel olduğu ve ikinci bir şifreleme katmanı olmadan yönlendirme istediğiniz yerlerde GRE. Üçü de motorun içinde yerleşiktir.

Uzak bir kullanıcının kimliği politikaya nasıl uygulanır?

Kullanıcılar ve gruplar Active Directory, Azure AD ya da SCIM'den gelir ve politika onları adlarıyla seçer. Uzak bir tünel kullanıcısı bağlandığı andan itibaren tanınır, çünkü adresi kayıt anında verilmiştir.
Demo ve fiyatlandırma: info@zedmos.com

Demo talep edin