Zedmos

نجی رسائی (ZTNA)

وہی معائنہ، ان لوگوں کے لیے جو ڈیسک پر نہیں

SASE کا رسائی والا آدھا حصہ: دور بیٹھا شخص آپ کے اپنے آئیڈنٹٹی فراہم کنندہ سے بندھا ہوتا ہے، اسے وہ ایپلیکیشنز دی جاتی ہیں جن کی اس کے گروپس اجازت دیتے ہیں، اور ٹنل کے اندر کی ٹریفک اسی پالیسی کا سامنا کرتی ہے جو دفتر میں لاگو ہوتی۔ الگ اصولوں والا الگ کلاؤڈ نہیں۔

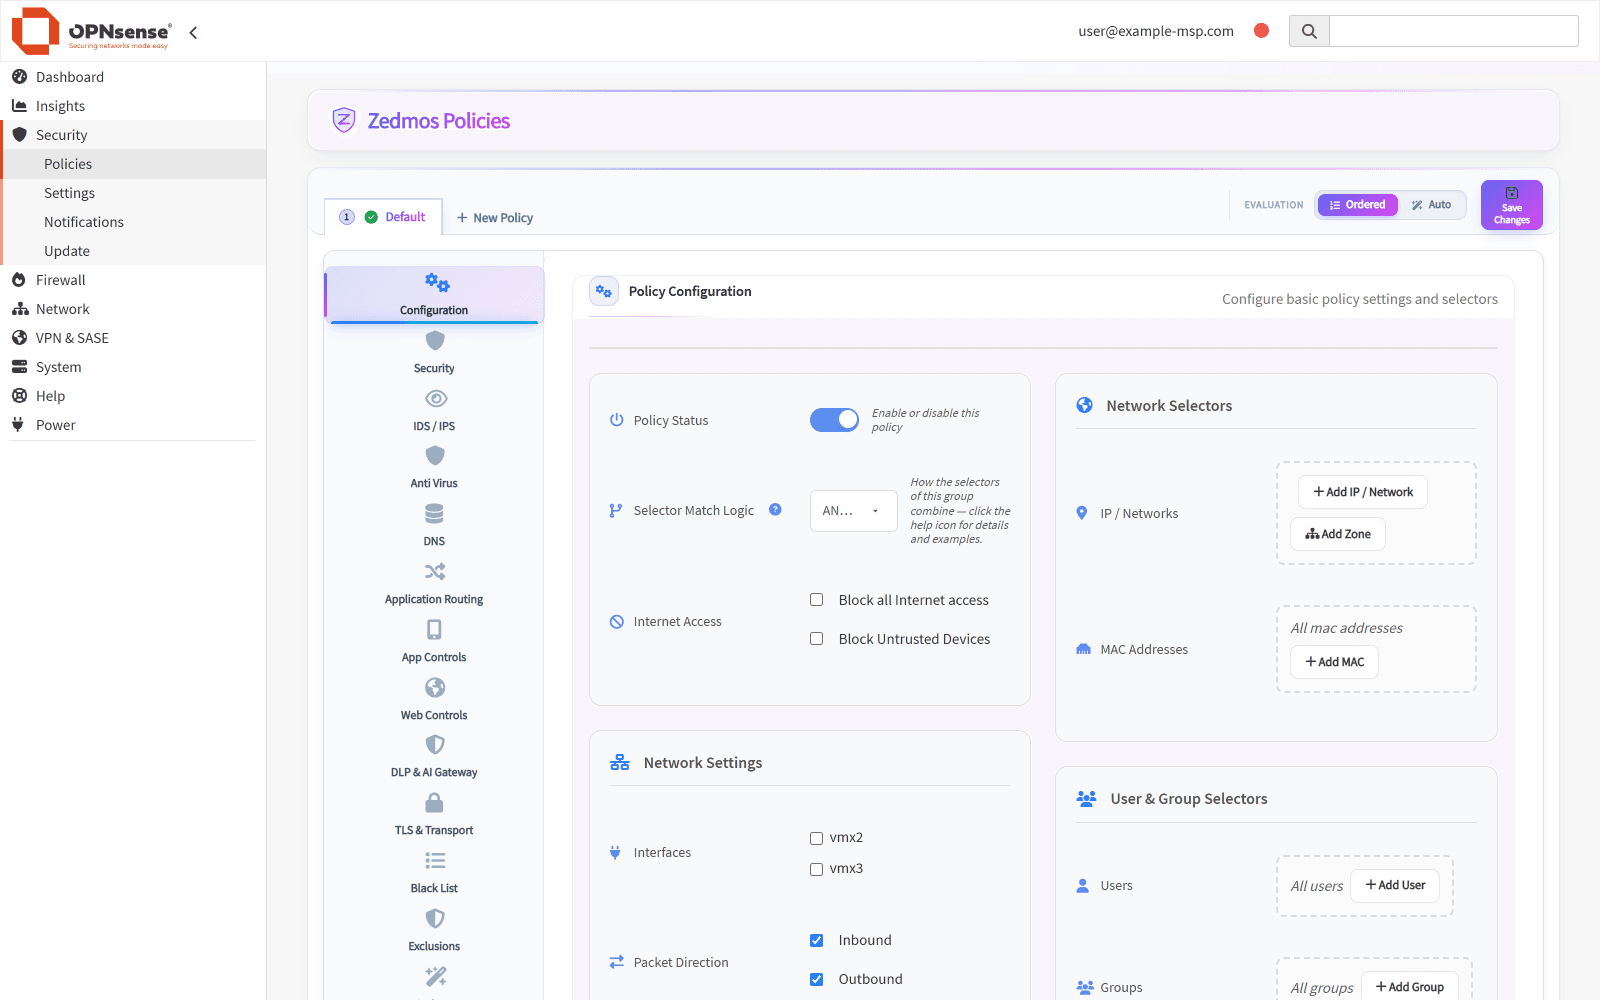
OPNsense کے اندر Zedmos پالیسی ایڈیٹر سیکیورٹی، IDS/IPS، اینٹی وائرس، DNS، ایپلیکیشن روٹنگ، AI سیکیورٹی اور DLP اور TLS کے سیکشنز کے ساتھ۔
ایک پالیسی: IDS/IPS، AI سیکیورٹی اور DLP، TLS اور روٹنگ ایک ایڈیٹر میںOPNsense · os-zedmos
SASE اوورلے · ہب پر ایک پالیسیاسٹینڈ بائی · صرف ہوسٹ روٹسسائٹسہیڈ آفس10.0.1.0/24برانچ10.0.2.0/24گودام10.0.3.0/24ریموٹ ورکرفی ڈیوائس کلیدپرائمری ہبختم کرتا · جانچتا · فارورڈ کرتا ہےبیک اپ ہباسٹینڈ بائیپرائمری کے جواب بند کرنے پر اسپوکس سنبھال لیتا ہےآئیڈنٹٹی · Active Directory · Azure AD · SCIMہر سیشن کا سامناایپلیکیشن کنٹرولIDS / IPSTLS معائنہAI سیکیورٹی اور DLPانٹرنیٹ اور SaaSسب کے لیے ایک پالیسیٹنل اپاسٹینڈ بائیانکرپٹڈ اوورلے · WireGuard، OpenVPN یا GRE
سائٹ 1سائٹ 2سائٹ 3سائٹ 4ہب

ہب اینڈ اسپوک

سب کچھ ایک جگہ پہنچتا ہے۔ جب تک کوئی وجہ نہ ہو، یہیں سے شروع کریں۔

دو سائٹس کے درمیان ٹریفک لمبا راستہ لیتی ہے — اور راستے میں جانچی جاتی ہے۔

بیک اپسائٹ 1سائٹ 2سائٹ 3سائٹ 4ہب

ڈوئل ہب

ہب سائٹ کی بندش باقی سائٹس کو ساتھ نہ لے جائے۔

چلانے کے لیے دوسرا سننے والا ہب۔ ضرورت پڑنے تک یہ صرف ہوسٹ روٹس رکھتا ہے۔

سائٹ 1سائٹ 2سائٹ 3سائٹ 4ہب

اسپوک شارٹ کٹ

دو سائٹس آپس میں اتنی بات کرتی ہیں کہ چکر حقیقی وقت کھاتا ہے۔

اس جوڑے کی ٹریفک ہب سے گزرنا چھوڑ دیتی ہے، اس لیے وہاں جانچی بھی نہیں جاتی۔

سائٹ 1سائٹ 2سائٹ 3سائٹ 4ہب

فل میش

ہر جوڑا ہر دوسرے سے بات کرتا ہے۔ آٹھ سائٹس تک محدود۔

ہر سائٹ ہر دوسری کے لیے ایک پیئر رکھتی ہے، اور ایک نوڈ پھر بھی جوڑوں کی ثالثی کرتا ہے۔

قائم ٹنلدو سائٹس کے درمیان براہ راست راستہاسٹینڈ بائی راستہ — فیل اوور تک صرف ہوسٹ روٹس

ایک سائٹ اور ایک شخص کیسے جڑتے ہیں

چار قدم، اور صرف پہلے دو میں کسی کی ضرورت ہے۔ کلیدیں ہر ڈیوائس پر بنتی ہیں اور کبھی سفر نہیں کرتیں؛ کنسول عوامی آدھا حصہ تقسیم کرتا ہے اور کچھ نہیں۔

  1. آپ

    ایک شکل، اور ایک ہب چنیں

    ایک سائٹ ہب بنتی ہے — عام طور پر وہ جس کا پتہ مستقل ہو اور معائنے کی گنجائش ہو۔ باقی ہر سائٹ اسپوک ہے؛ ہب کے سوا کسی کو مستقل پتے کی ضرورت نہیں۔ دوسرا ہب، ضرورت مند اسپوکس کے درمیان براہ راست ٹنلز، یا فل میش باقی تین شکلیں ہیں، اور ہر ایک کارڈ پر بتاتی ہے کہ اسے چننے کی قیمت کیا ہے۔

  2. آپ

    سائٹس شامل کریں

    ٹوپولوجی میں سائٹ شامل کرنا ٹنل کے دونوں سروں کی کنفیگریشن ایک ساتھ لکھتا ہے — اسپوک اور ہب پر مماثل تبدیلی — تاکہ دونوں الگ نہ ہو سکیں۔

  3. Zedmos

    اسپوکس باہر ڈائل کرتے ہیں

    ہر اسپوک ہب کی طرف آؤٹ باؤنڈ ٹنل قائم کرتا ہے۔ اسی لیے بدلتے پتے والی کنزیومر لائن پر برانچ بغیر کسی کے پورٹ کھولے کام کرتی ہے۔

  4. Zedmos

    لوگ اپنی ڈیوائسز خود اندراج کرتے ہیں، آپ کے فراہم کنندہ کے خلاف

    دور بیٹھا شخص ایک بار کا لنک کھولتا ہے اور، اگر آپ لازمی کریں، پہلے آپ کے اپنے OpenID Connect فراہم کنندہ پر سائن ان کرتا ہے — ملٹی فیکٹر کلیم کے بغیر ٹوکن مسترد ہوتا ہے۔ اس کی ڈیوائس اپنی کلید خود بناتی ہے اور اسے وہ نامزد ایپلیکیشنز ملتی ہیں جن کی اس کے ڈائریکٹری گروپس اجازت دیتے ہیں، کوئی نیٹ ورک نہیں۔ ایک ڈیڈ لائن اسے واپس فراہم کنندہ کے سامنے لاتی ہے؛ لیپ ٹاپ کھونے سے وہ ڈیوائس منسوخ ہوتی ہے اور باقی چلتی رہتی ہیں۔

0
نجی کلیدیں جو ہم کبھی دیکھتے ہیں
3
ڈائریکٹری ذرائع
فی ایپ
اجازت کی باریکی
2
پوسچر ذرائع
نہیں
فی سیٹ کلائنٹ لائسنس

رسائی کیسے دی اور واپس لی جاتی ہے

نجی کلید کبھی لیپ ٹاپ سے باہر نہیں جاتی

اندراج ایک بار کا لنک ہے اور الگ راستے سے بھیجا گیا الگ پاس ورڈ۔ براؤزر صارف کی اپنی مشین پر کلیدی جوڑا بناتا ہے اور صرف عوامی آدھا حصہ بھیجتا ہے۔ سسٹم میں کہیں نجی کلید کا کوئی فیلڈ نہیں، کیونکہ اس میں ڈالنے کو کچھ نہیں۔

ڈیفالٹ طور پر اسپلٹ ٹنل، فل ٹنل صحیح طریقے سے

ڈیفالٹ طور پر صرف کارپوریٹ رینجز ٹنل سے گزرتی ہیں۔ فل ٹنل ایک سوئچ ہے، اور یہ ایک عمومی ڈیفالٹ روٹ کے بجائے انٹرنیٹ پری فکسز کی واضح فہرست کے طور پر بنا ہے، تاکہ صارف کا اپنا گھریلو پرنٹر چلتا رہے اور ٹنل کا اپنا ہینڈشیک کبھی واپس اسی میں روٹ نہ ہو۔

معائنہ ہب پر ہوتا ہے

ریموٹ ٹریفک ہب پر اترتی ہے اور وہیں پورے انجن کا سامنا کرتی ہے: ایپلیکیشن کنٹرول، زمرہ اور URL فلٹرنگ، IDS/IPS، TLS معائنہ، ڈیٹا لاس پریوینشن اور AI گیٹ وے۔ ایگزٹ پوائنٹ کے طور پر استعمال ہونے والا اسپوک فارورڈ اور ترجمہ کرتا ہے؛ جانچتا نہیں۔ کون سا باکس کام کرتا ہے یہ جاننا سائز طے کرتے وقت اہم ہے۔

چنیں صارف کی ٹریفک کہاں سے نکلے

ہب سے، نامزد سائٹ سے، یا اس سائٹ سے جو صارف کے اندراج کی جگہ کے قریب ترین ہو۔ تب مفید جب کوئی سروس صرف ایک ملک کے ایڈریس اسپیس سے کنکشن قبول کرے۔

آئیڈنٹٹی، اور اس کے لیے اصل میں کیا چاہیے

صارفین اور گروپس Active Directory، Azure AD یا SCIM سے آتے ہیں، اور پالیسی انہیں نام سے چنتی ہے۔ دور بیٹھا شخص اندراج پر آپ کے اپنے OpenID Connect فراہم کنندہ سے بندھا ہوتا ہے — ملٹی فیکٹر کلیم کے بغیر ٹوکن مسترد ہوتا ہے — اور ڈیوائس اس کے بعد وہ شناخت رکھتی ہے، تاکہ ہب پیکٹ کے پیچھے شخص کا نام لے سکے۔ اس کے ڈائریکٹری گروپس طے کرتے ہیں ہب کون سی نامزد ایپلیکیشنز کھولے، اور ڈیڈ لائن اسے واپس فراہم کنندہ کے سامنے لاتی ہے۔ LAN پر ڈومین کنٹرولر ایجنٹ باقی سب کے لیے وہی بندھن فراہم کرتا ہے۔

ڈیوائسز پہچانی — اور جانچی جاتی ہیں

انجن اس ٹریفک سے جو وہ پہلے سے دیکھتا ہے — DHCP، mDNS، ARP، یوزر ایجنٹس، SSH بینرز — ہر ڈیوائس کی شناخت کرتا ہے، کوئی ایجنٹ تعینات کیے بغیر اور صارف کے لیے کچھ انسٹال کیے بغیر۔ پالیسی نتیجے پر چنتی ہے: یہ پرنٹر، وہ قسم کا ہینڈ سیٹ، کچھ بھی غیر شناخت شدہ۔ اندراج شدہ ریموٹ ڈیوائس کے لیے دوسرا، الگ فیصلہ ہے: کنسول اس کی صحت آپ کے پہلے سے چلنے والے Microsoft Intune یا CrowdStrike Falcon سے پڑھتا ہے، اور جب وہ سسٹم اسے کمپرومائزڈ کہے تو ڈیوائس کو ہب پر بند کر سکتا ہے۔ جس مشین کے بارے میں کوئی بھی سسٹم کچھ نہ کہہ سکے وہ نامعلوم پڑھی جاتی ہے اور اپنی رسائی رکھتی ہے، جب تک آپ سخت پڑھائی نہ مانگیں۔