مم يتكوّن Zedmos SASE؟
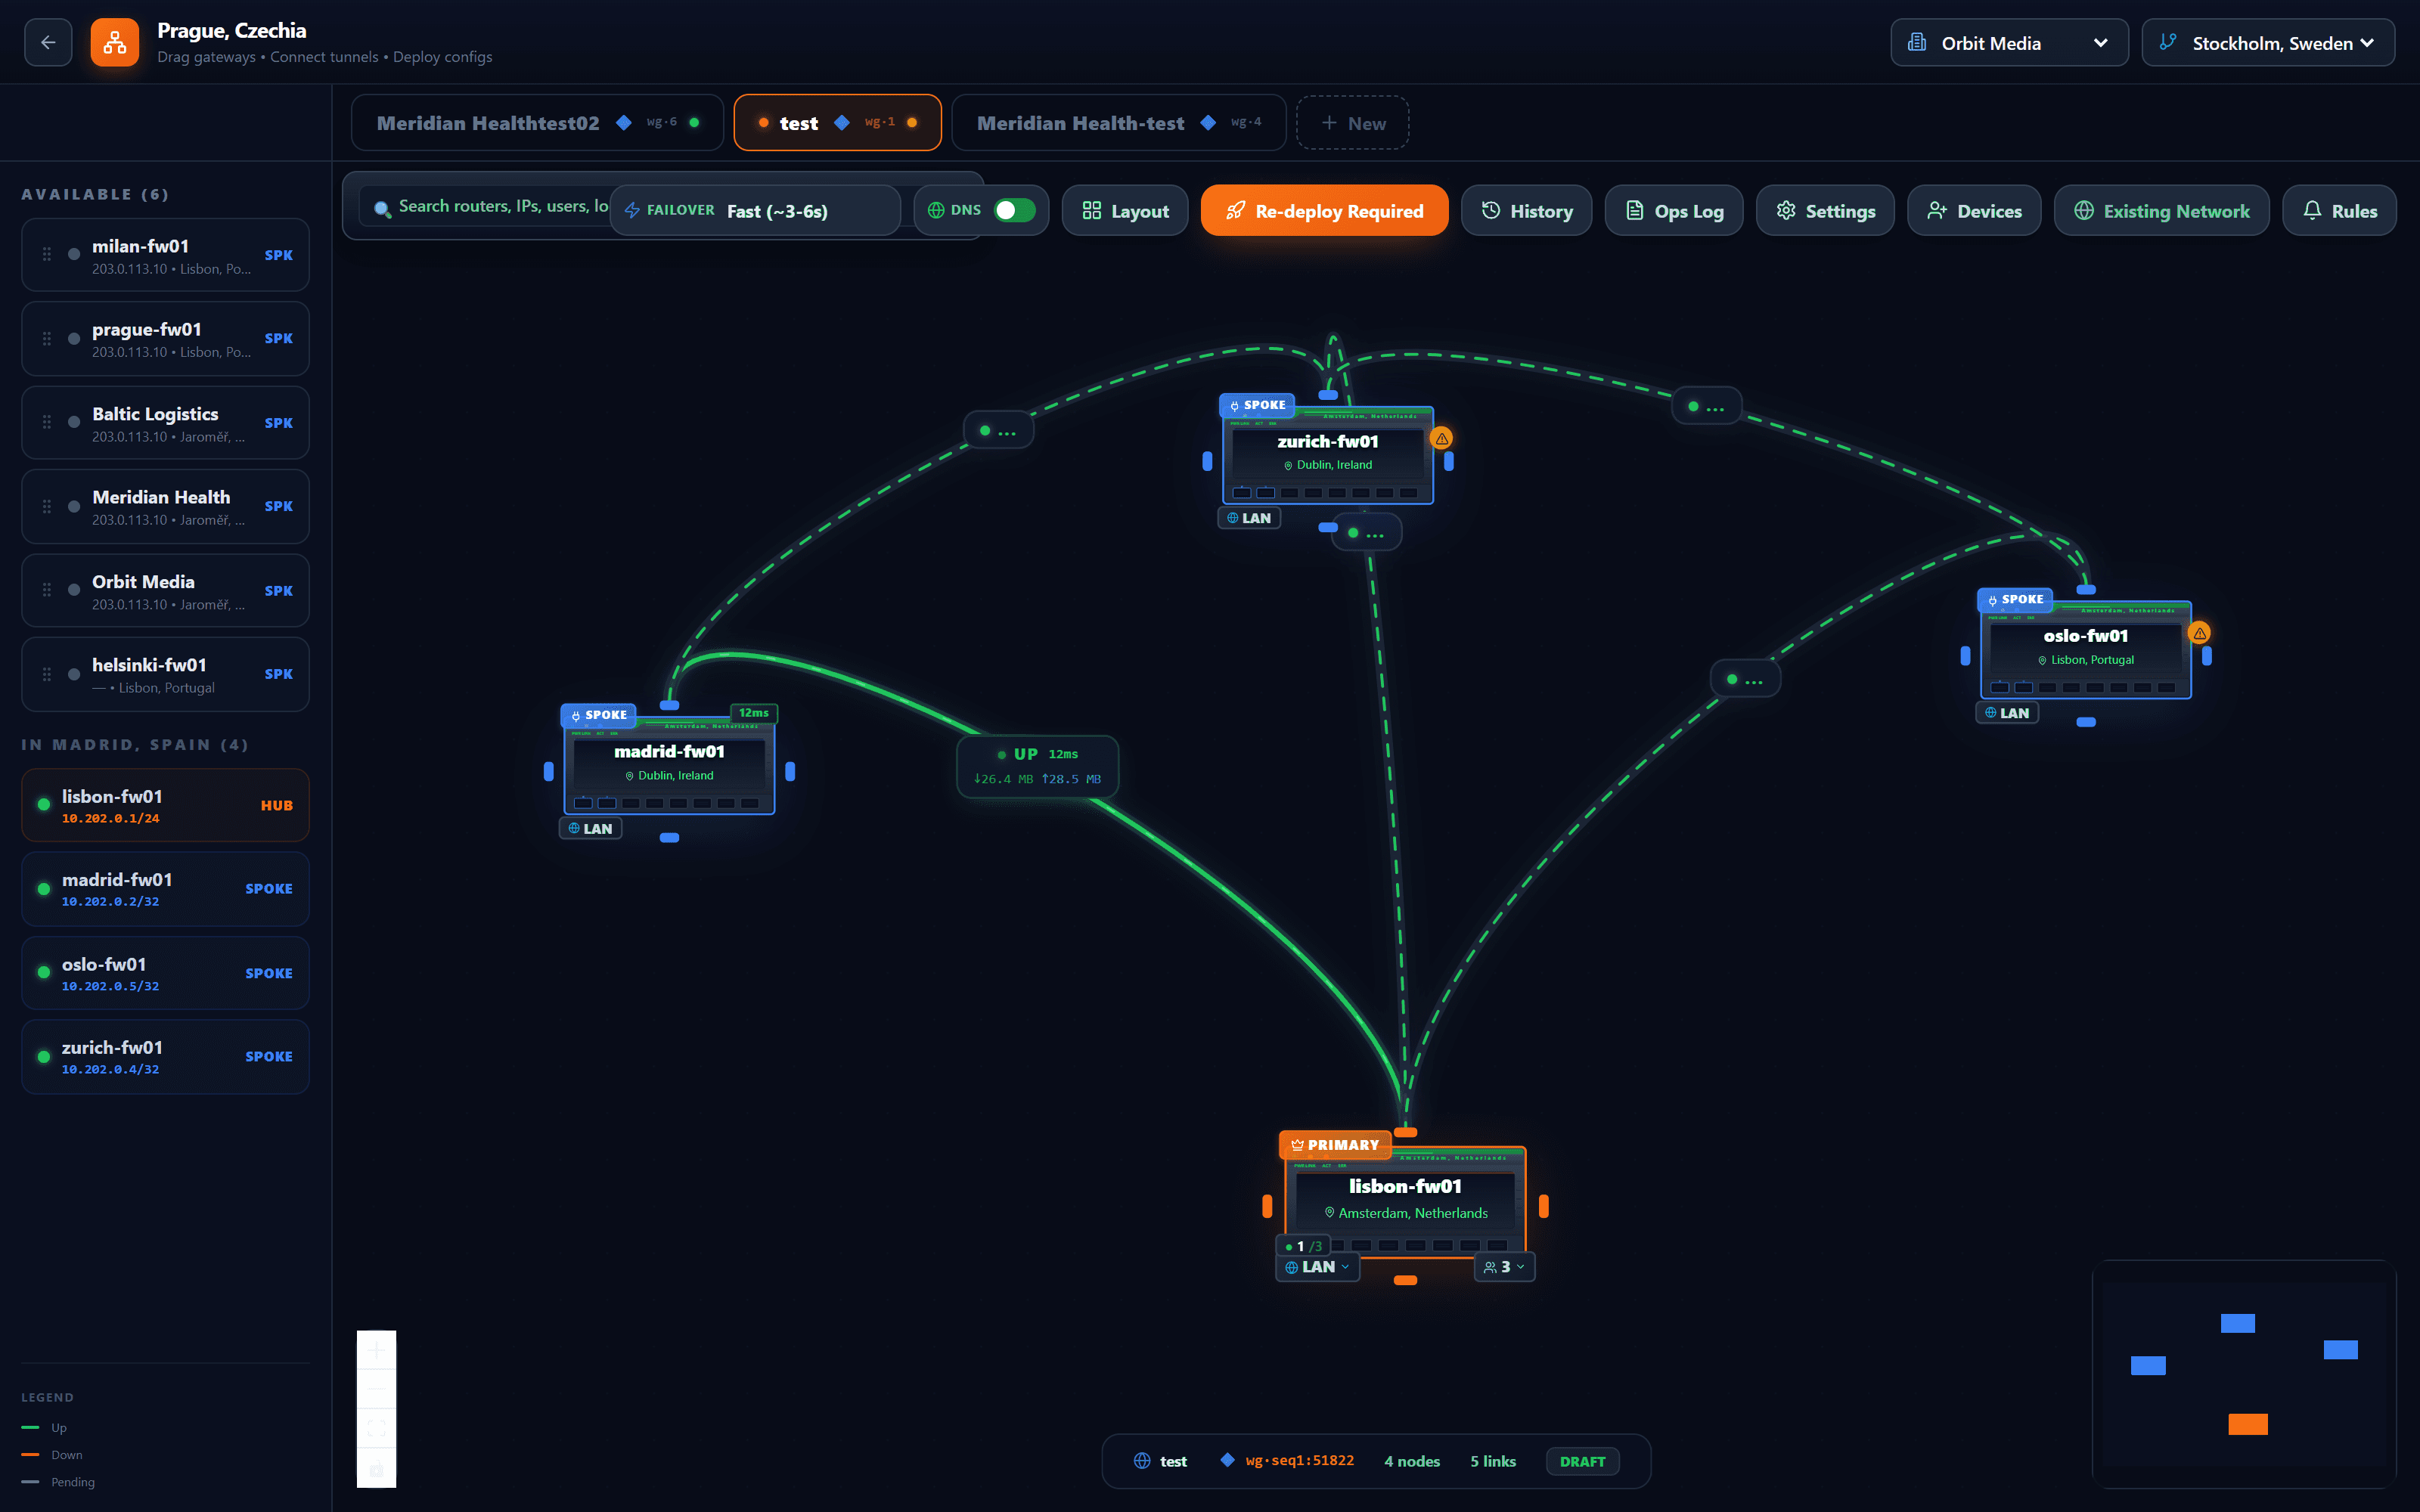
طبقة تراكبية فوق WireGuard أو OpenVPN أو GRE تُجهَّز من وحدة التحكم، بالشكل الذي تحتاجه المنشأة — محور وأطراف، أو محور مزدوج، أو اختصارات بين الأطراف، أو شبكة كاملة — مع محور احتياطي اختياري وتجاوز فشل تلقائي، ومرحّل للأزواج خلف NAT الذي يعيد كتابة المنافذ. ويتصل الأشخاص عن بُعد بعميل WireGuard قياسي، مرتبطين عند التسجيل بمزوّدك أنت، ويُفحص كل ما يرسلونه عند المحور: التحكم في التطبيقات، وIDS/IPS، وفحص TLS، وDLP، وبوابة الذكاء الاصطناعي.
هل يوجّه Zedmos SASE حركتي عبر سحابة مورّد؟
لا. المحاور جدران حمايتك أنت، على عتادك أو على ZedmOS، ويجري الفحص على المحور الذي تشغّله. لا شيء يمر عبر Zedmos.
هل يحتاج المستخدمون عن بُعد إلى عميل Zedmos؟
لا. يتصل المستخدمون عن بُعد بعميل WireGuard قياسي. ويولّد رابط تسجيل لمرة واحدة زوج المفاتيح على جهاز المستخدم نفسه ويرسل النصف العام فقط؛ ولا ترى وحدة التحكم المفتاح الخاص أبدًا. لا ترخيص عميل لكل مقعد.
ماذا يحدث عندما يتعطل محور؟
مع محور احتياطي منشور، تنقل وحدة التحكم كل الأطراف إليه بعد أن يتوقف الرئيسي عن الاستجابة: تنتظر عتبة صمت، وتتأكد بفحص صحة، ثم تبدّل. وتجاوز الفشل التلقائي اختياري؛ ويمكنك أيضًا إطلاقه بنفسك مع معاينة لما سيتغير. وتُعاد الأطراف بعد استقرار المحور المفضّل.
ما وسائل نقل الأنفاق المدعومة؟
WireGuard لمعظم عمليات النشر، وOpenVPN حيث تكون المنشأة القائمة على الشهادات هي المعيار بالفعل، وGRE حيث يكون النقل خاصًا بالفعل وتريد التوجيه دون طبقة تشفير ثانية. الثلاثة مدمجة في المحرك.
كيف تُطبَّق هوية المستخدم عن بُعد على السياسة؟
يأتي المستخدمون والمجموعات من Active Directory أو Azure AD أو SCIM، وتختار السياسة عليهم بالاسم. ويُحدَّد مستخدم النفق عن بُعد من لحظة اتصاله، لأن عنوانه يُصدر عند التسجيل.