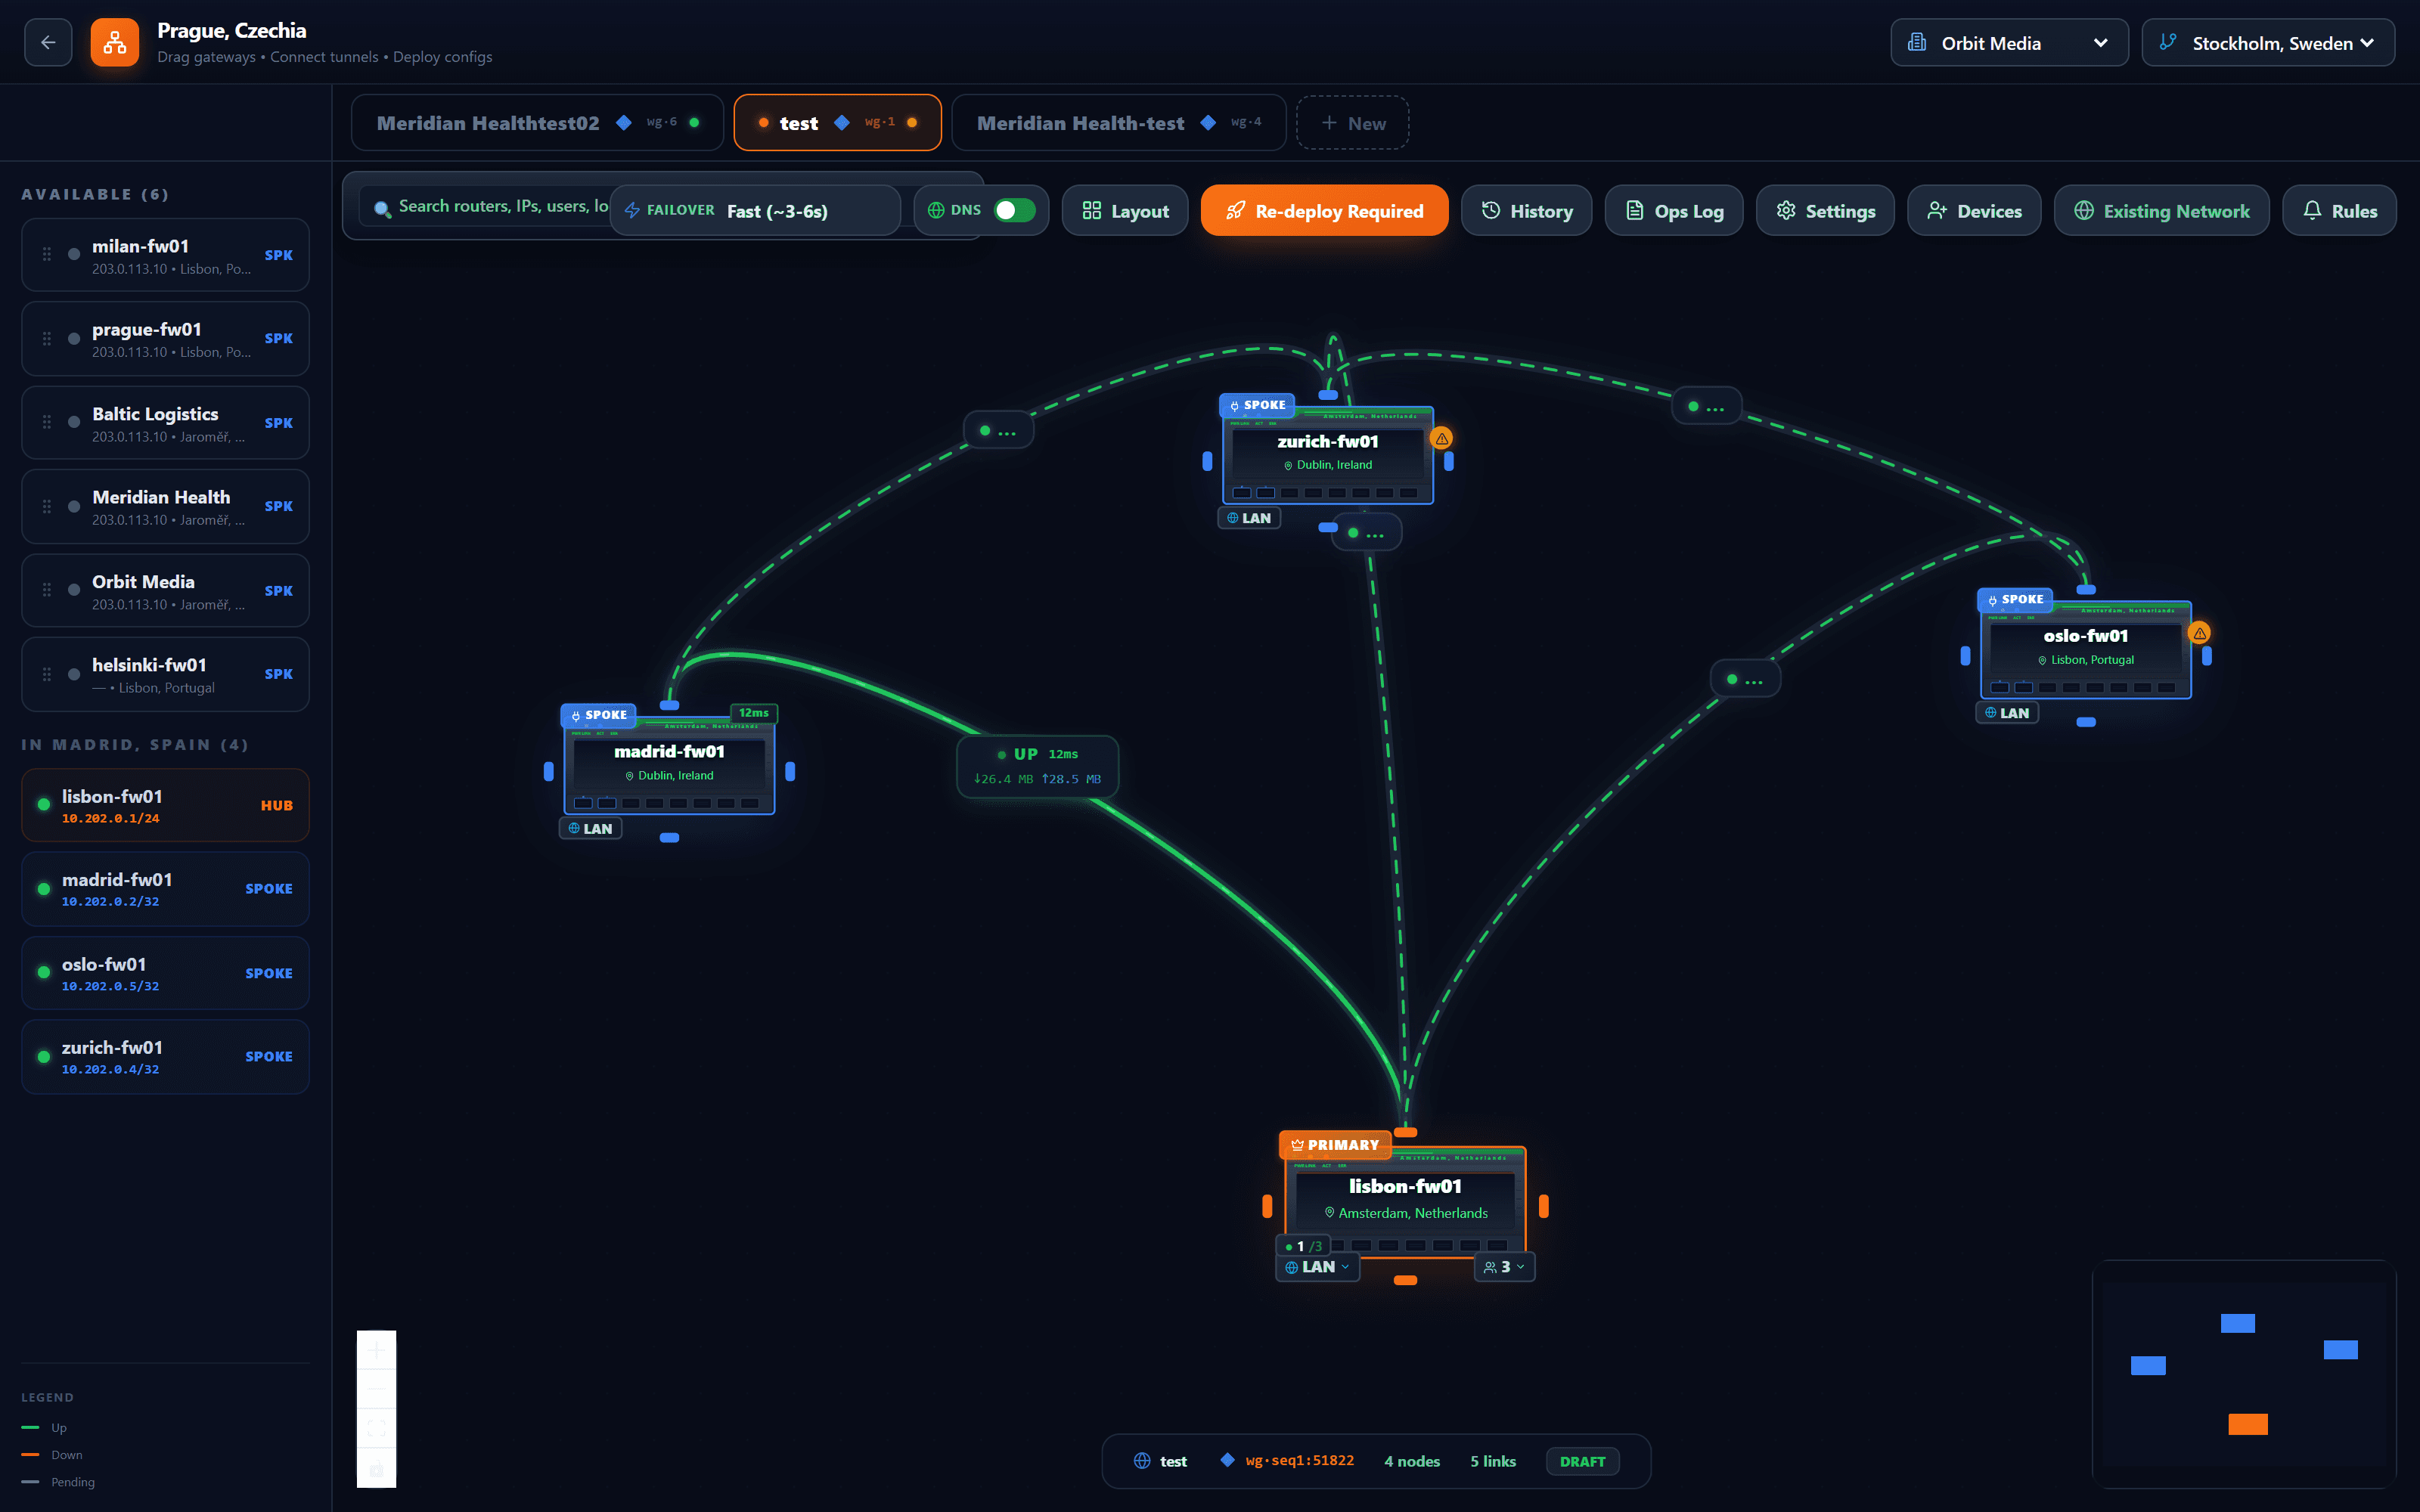
Zedmos SASE کس چیز پر مشتمل ہے؟
کنسول سے فراہم WireGuard، OpenVPN یا GRE پر ایک اوورلے، اس شکل میں جس کی نیٹ ورک کو ضرورت ہو — ہب اینڈ اسپوک، ڈوئل ہب، اسپوک شارٹ کٹس یا فل میش — اختیاری بیک اپ ہب اور خودکار فیل اوور کے ساتھ، اور پورٹ بدلنے والے NAT کے پیچھے جوڑوں کے لیے ریلے۔ دور بیٹھے افراد معیاری WireGuard کلائنٹ سے جڑتے ہیں، اندراج پر آپ کے اپنے فراہم کنندہ سے بندھے، اور جو کچھ وہ بھیجتے ہیں ہب پر جانچا جاتا ہے: ایپلیکیشن کنٹرول، IDS/IPS، TLS معائنہ، DLP اور AI گیٹ وے۔
کیا Zedmos SASE میری ٹریفک وینڈر کلاؤڈ سے گزارتا ہے؟
نہیں۔ ہبز آپ کے اپنے فائر والز ہیں، آپ کے ہارڈویئر یا ZedmOS پر، اور معائنہ آپ کے چلائے ہب پر ہوتا ہے۔ Zedmos سے کچھ نہیں گزرتا۔
کیا ریموٹ صارفین کو Zedmos کلائنٹ چاہیے؟
نہیں۔ ریموٹ صارفین معیاری WireGuard کلائنٹ سے جڑتے ہیں۔ ایک بار کا اندراج لنک صارف کی اپنی ڈیوائس پر کلیدی جوڑا بناتا ہے اور صرف عوامی آدھا حصہ بھیجتا ہے؛ نجی کلید کنسول کبھی نہیں دیکھتا۔ فی سیٹ کلائنٹ لائسنس نہیں۔
ہب ناکام ہونے پر کیا ہوتا ہے؟
بیک اپ ہب تعینات ہو تو پرائمری کے جواب بند کرنے پر کنسول ہر اسپوک کو اس پر منتقل کرتا ہے: یہ خاموشی حد کا انتظار کرتا ہے، صحت جانچ سے تصدیق کرتا ہے، پھر سواپ کرتا ہے۔ خودکار فیل اوور اختیاری ہے؛ آپ اسے خود بھی چلا سکتے ہیں، اس پیش منظر کے ساتھ کہ کیا بدلے گا۔ ترجیحی ہب کے مستحکم ہونے پر اسپوکس واپس لائے جاتے ہیں۔
کون سے ٹنل ٹرانسپورٹس سپورٹ ہیں؟
زیادہ تر تعیناتیوں کے لیے WireGuard، OpenVPN جہاں سرٹیفکیٹ پر مبنی نیٹ ورک پہلے سے معیار ہو، اور GRE جہاں ٹرانسپورٹ پہلے سے نجی ہو اور آپ انکرپشن کی دوسری تہہ کے بغیر روٹنگ چاہیں۔ تینوں انجن میں شامل ہیں۔
ریموٹ صارف کی شناخت پالیسی پر کیسے لاگو ہوتی ہے؟
صارفین اور گروپس Active Directory، Azure AD یا SCIM سے آتے ہیں، اور پالیسی انہیں نام سے چنتی ہے۔ ریموٹ ٹنل صارف جڑنے کے لمحے سے شناخت ہوتا ہے، کیونکہ اس کا پتہ اندراج پر جاری ہوتا ہے۔